Comment ouvrir une pièce jointe suspecte en toute sécurité
Avant d'ouvrir une pièce jointe suspecte : vérifie l'expéditeur, analyse-la sans l'ouvrir, ouvre-la en session jetable. Et que faire si c'est trop tard ?
 Janis Zesiger
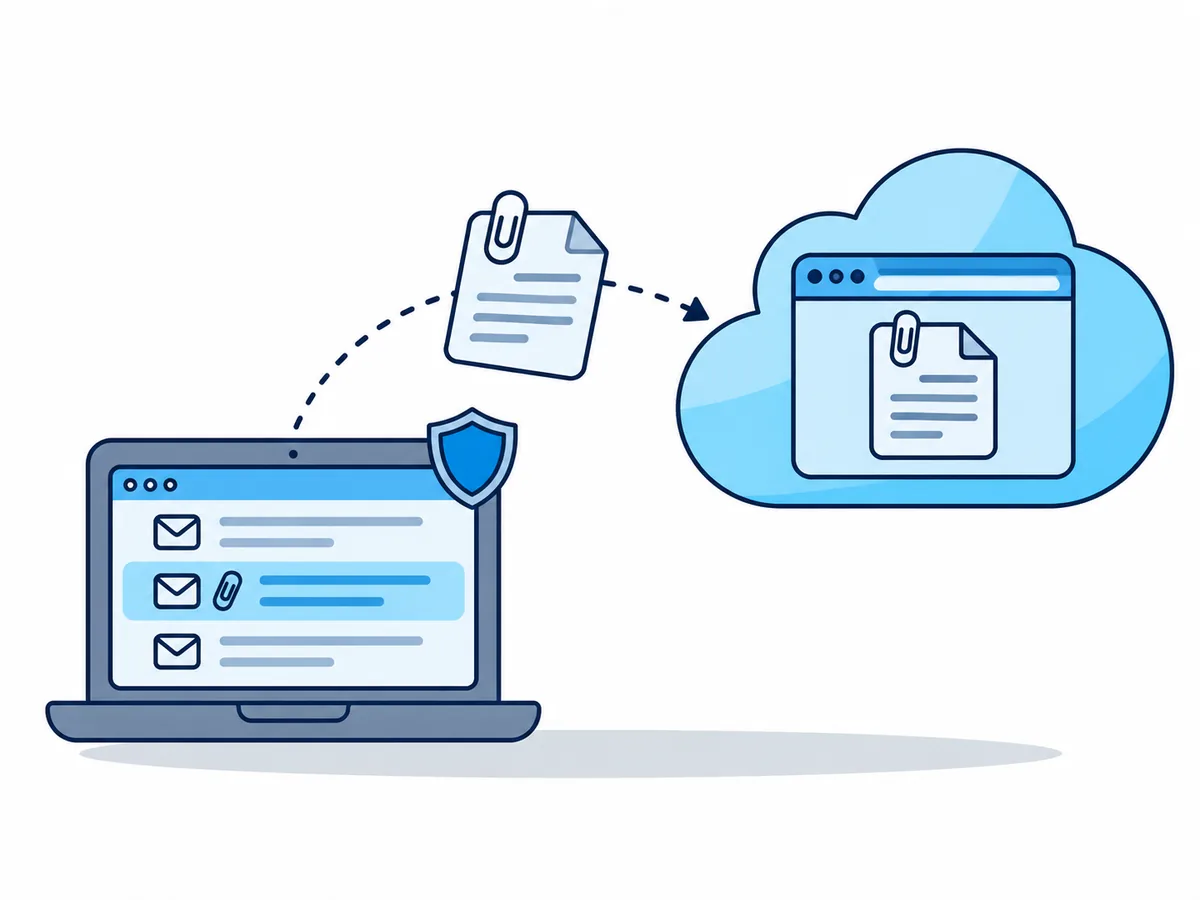
Pour ouvrir une pièce jointe suspecte sans risque, commence par demander à l'expéditeur, par un canal que tu connais déjà, s'il te l'a vraiment envoyée : souvent, l'affaire est réglée sans rien ouvrir. Si tu dois quand même y jeter un œil, vérifie le fichier sans l'ouvrir, puis affiche-le là où il ne peut pas atteindre ton ordinateur : l'aperçu de ton webmail ou une session cloud jetable.
Faut-il vraiment ouvrir une pièce jointe suspecte ?
L'urgence et un fichier que tu n'attendais pas, c'est l'appât. Demande par le numéro enregistré dans tes contacts ou par un nouveau message, jamais par le lien ou le numéro de téléphone du mail. Les fausses adresses d'expéditeur sont faites pour faire illusion au premier coup d'œil, comme le montre notre guide sur les domaines sosies.
Trancher en dix secondes
- L'expéditeur confirme et tu attendais ce fichierOuvre-le normalement, avec un système à jour
- L'expéditeur dit qu'il ne l'a pas envoyéSupprime-le et signale-le comme phishing
- Tu n'arrives pas à joindre l'expéditeur, mais tu dois voir le fichierAnalyse-le, puis ouvre-le loin de ton appareil
- C'est un programme, un script, un raccourci ou une image disqueNe l'ouvre pas, quel que soit l'expéditeur
Quels types de pièces jointes sont dangereux ?
Les attaquants choisissent les types qui passent entre les mailles des filtres de messagerie. Parmi les menaces que le logiciel de HP a interceptées sur les PC de ses clients au deuxième trimestre 2026, 56 % sont arrivées par mail, et 38 % de tous les malwares se trouvaient dans des archives comme ZIP et RAR, selon son rapport de septembre 2026.
| Type | Comment il est détourné | Risque |
|---|---|---|
| Un bouton, un lien ou un QR code qui mène à un piège | Moyen | |
| Word, Excel | Te demande d'activer les macros (de petits programmes contenus dans le fichier) | Moyen à élevé |
| HTML, SVG (fichiers de page web et d'image) | Une fausse page de connexion ou un téléchargement caché | Élevé |
| ZIP, RAR, 7Z | Cache un programme, souvent derrière un mot de passe | Élevé |
| EXE, LNK, JS, ISO | Un programme ou un raccourci qui se lance à l'ouverture | Très élevé : ne jamais ouvrir |
Comment vérifier si une pièce jointe contient un virus sans l'ouvrir
Enregistrer un fichier, ce n'est pas l'ouvrir. Pour l'étape 3, il te faut l'empreinte SHA-256 du fichier, une courte signature unique : lance Get-FileHash .\Invoice.pdf -Algorithm SHA256 dans Windows PowerShell, ou shasum -a 256 Invoice.pdf sur Mac.
Lire le nom en entier
Dans l'Explorateur de fichiers, active Afficher › Afficher › Extensions de noms de fichiers. C'est la dernière extension qui compte.
L'analyser sans l'ouvrir
Fais un clic droit sur le fichier enregistré et choisis Analyser avec Microsoft Defender.
Chercher son empreinte
Cherche cette empreinte sur virustotal.com, sans rien envoyer.
N'envoyer que des fichiers publics
Si l'empreinte est inconnue, n'envoie le fichier que si ça ne te gêne pas qu'un inconnu le lise.
VirusTotal, un site qui fait tourner des dizaines d'antivirus, précise que les fichiers soumis « peuvent aussi être partagés avec les clients premium de VirusTotal ». N'envoie donc jamais un contrat, une fiche de paie ou un courrier médical.
Où ouvrir une pièce jointe suspecte en toute sécurité ?
Plus le fichier s'exécute loin de ton appareil et de tes comptes connectés, moins il peut faire de dégâts. Office sur ton ordinateur ouvre les fichiers venus des mails en mode protégé, un mode en lecture seule ; cliquer sur Activer la modification met fin à cette protection.
Aperçu dans le webmail
Idéal pour Word et Excel
Session Browser.lol
Idéale pour PDF, HTML et SVG
Bac à sable Windows ou VM
Pour les utilisateurs avancés
Comment ouvrir une pièce jointe suspecte dans une session cloud
Une session Browser.lol est un Chrome tout neuf sur nos serveurs, qui ne diffuse que l'image dans ton onglet : un navigateur sandbox pour le fichier. L'app Fichiers, qui y fait entrer le fichier, est activée dans toutes les offres, Free comprise.
- 1
Enregistrer la pièce jointe sans l'ouvrir
Dans ta messagerie, choisis enregistrer ou télécharger, pas ouvrir. - 2
Lancer une session
Va sur browser.lol/create, garde Chrome et clique sur Lancer la session. Aucun compte n'est nécessaire, mais aux heures d'affluence ou derrière un VPN, on peut te demander de te connecter avec un compte gratuit. - 3
L'importer dans la session
Fais glisser le fichier sur la session, ou ouvre les commandes de la session et choisis Fichiers puis Importer des fichiers. Il arrive dans le dossier Downloads de la session. - 4
L'ouvrir dans le Chrome de la session
Clique dans la session, appuie sur Ctrl+O (Cmd+O sur Mac) et choisis le fichier dans Downloads. Sur téléphone, ou si ça ne marche pas, tape plutôtfile:///config/Downloads/dans la barre d'adresse de la session. Les PDF, HTML, SVG, images et textes s'ouvrent ; Word et Excel non, faute de logiciel Office. - 5
Regarder sans rien taper, puis terminer la session
Note où mènent ses boutons ou son QR code, et n'utilise pas Enregistrer sur l'appareil. Terminer la session depuis ses commandes supprime le fichier.
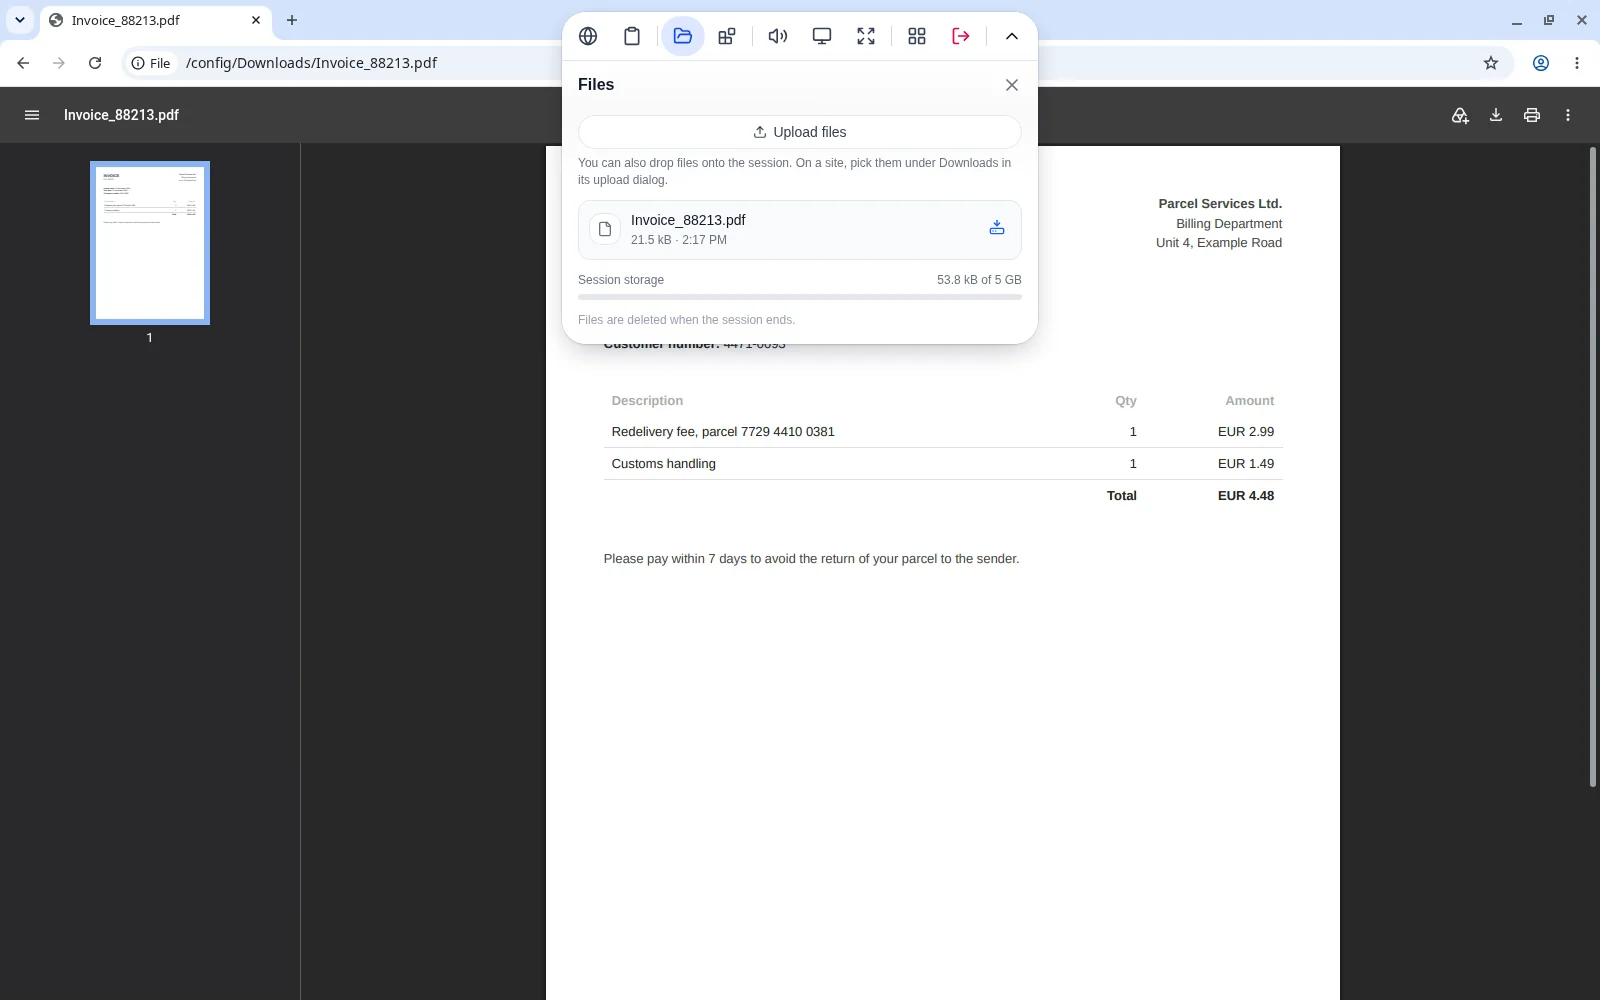
Tu peux aussi te passer de l'import : ouvre ton webmail dans la session et clique sur la pièce jointe là-bas. Pour ton fournisseur de messagerie, c'est un nouvel appareil : attends-toi à une alerte de connexion, et déconnecte-toi avant de terminer la session.
Tu as ouvert une pièce jointe suspecte ? Que faire maintenant
Le National Cyber Security Centre britannique le dit simplement : si tu n'as saisi aucune information, téléchargé aucun fichier ni installé aucun logiciel, tu n'as probablement qu'à rester sur tes gardes. Sinon, suis cette liste.
À faire maintenant, dans cet ordre
- Si l'ordinateur se comporte bizarrement, coupe le Wi-Fi ou débranche le câble. Sur un appareil professionnel, appelle tout de suite ton service informatique.
- Lance une analyse antivirus complète, pas une analyse rapide. Si quelque chose a été installé, réinitialise l'appareil.
- Depuis un autre appareil, change chaque mot de passe que tu as saisi, y compris partout où tu le réutilises.
- Déconnecte-toi partout et active la vérification en deux étapes : certaines fausses pages volent le cookie qui te garde connecté.
- Si tu as saisi tes coordonnées de carte, appelle ta banque au numéro inscrit sur ta carte.
- Signale le mail avec Signaler comme hameçonnage dans ta messagerie. En France, signale-le aussi sur Signal Spam ; en Suisse, transfère-le à reports@antiphishing.ch et en Belgique à suspect@safeonweb.be.