Cómo abrir un archivo adjunto sospechoso de forma segura
Antes de abrir un archivo adjunto sospechoso: confirma el remitente, analízalo sin abrirlo y míralo en una sesión temporal. Qué hacer si ya lo has abierto.
 Janis Zesiger
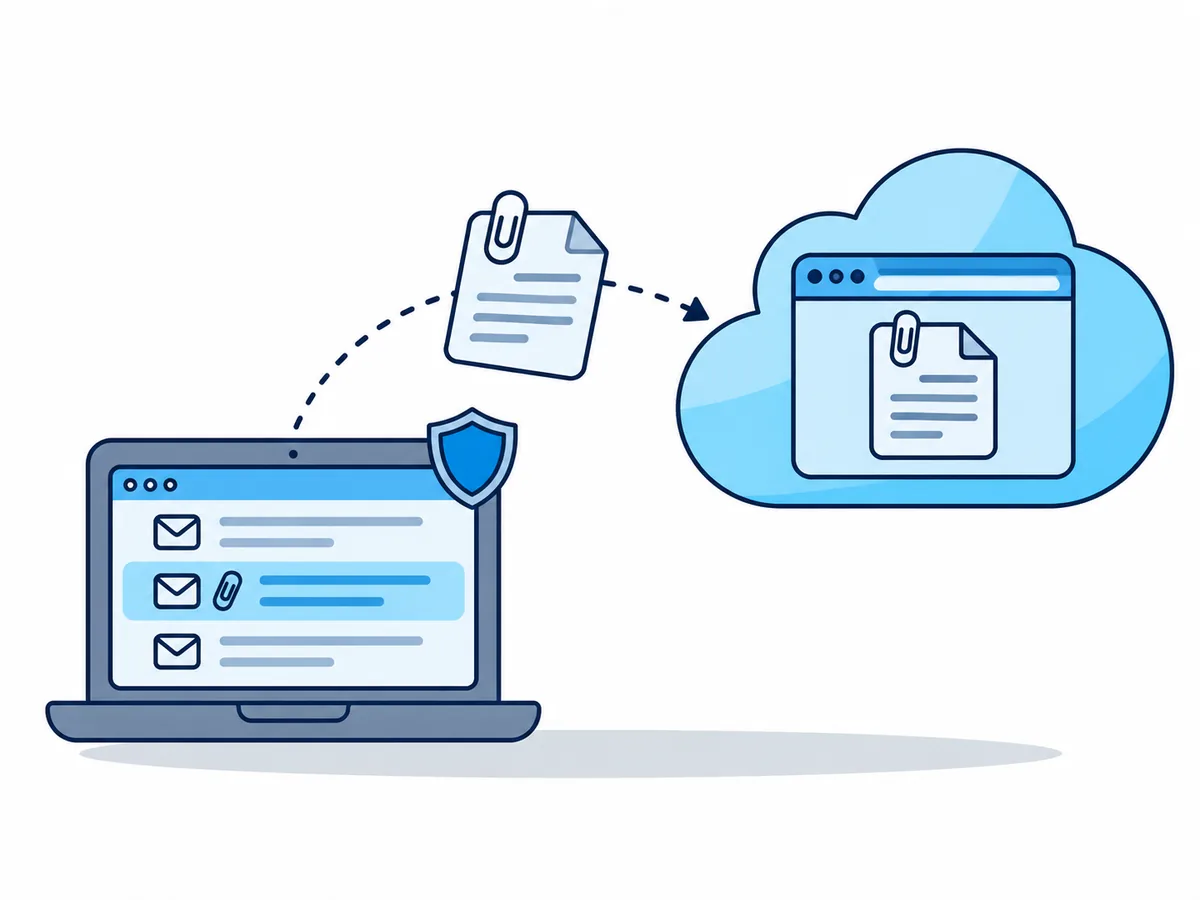
Para abrir un archivo adjunto sospechoso de forma segura, pregunta primero al remitente, por una vía que ya conozcas, si de verdad te lo ha enviado; a menudo eso lo aclara todo sin abrir nada. Si aun así tienes que verlo, compruébalo sin abrirlo y luego míralo en un sitio donde no pueda afectar a tu ordenador: la vista previa de tu correo web o una sesión temporal en la nube.
¿De verdad tienes que abrir un archivo adjunto sospechoso?
Las prisas y un archivo que no esperabas son el cebo. Pregunta a través del número guardado en tus contactos o con un mensaje nuevo, nunca con el enlace o el teléfono que vienen en el correo. Las direcciones de remitente falsas están pensadas para engañar a simple vista, como muestra nuestra guía sobre los dominios que se hacen pasar por otros.
Decide en diez segundos
- El remitente lo confirma y esperabas el archivoÁbrelo con normalidad, con el sistema actualizado
- El remitente dice que no lo ha enviadoBórralo y denúncialo como phishing
- No consigues hablar con el remitente, pero necesitas verloCompruébalo y ábrelo lejos de tu dispositivo
- Es un programa, un script, un acceso directo o una imagen de discoNo lo abras, te lo mande quien te lo mande
¿Qué tipos de archivos adjuntos son peligrosos?
Los atacantes eligen los tipos que se cuelan entre los filtros de correo. De las amenazas que el software de HP detuvo en los PC de sus clientes en el segundo trimestre de 2026, el 56 % llegó por correo electrónico y el 38 % de todo el malware venía en archivos comprimidos como ZIP y RAR, según su informe de septiembre de 2026.
| Tipo | Cómo se usa para atacar | Riesgo |
|---|---|---|
| Un botón, enlace o código QR que lleva a una trampa | Medio | |
| Word, Excel | Te pide habilitar macros (pequeños programas dentro del archivo) | De medio a alto |
| HTML, SVG (archivos de página web y de imagen) | Una página de inicio de sesión falsa o una descarga oculta | Alto |
| ZIP, RAR, 7Z | Esconde un programa, a menudo tras una contraseña | Alto |
| EXE, LNK, JS, ISO | Un programa o acceso directo que se ejecuta al abrirlo | Muy alto: no lo abras nunca |
Cómo comprobar si un adjunto tiene virus sin abrirlo
Guardar un archivo no es abrirlo. Para el paso 3 necesitas el hash SHA-256 del archivo, una huella corta: ejecuta Get-FileHash .\Invoice.pdf -Algorithm SHA256 en Windows PowerShell o shasum -a 256 Invoice.pdf en un Mac.
Lee el nombre completo
En el Explorador de archivos, activa Ver › Mostrar › Extensiones de nombre de archivo. Lo que cuenta es la última extensión.
Analízalo sin abrirlo
Haz clic derecho sobre el archivo guardado y elige Examinar con Microsoft Defender.
Busca su hash
Busca ese hash en virustotal.com, sin subir nada.
Sube solo archivos públicos
Si el hash no aparece, sube el archivo solo si no te importa que lo lea un desconocido.
VirusTotal, una web que pasa cada archivo por decenas de antivirus, indica que los archivos enviados «también pueden compartirse con los clientes premium de VirusTotal». Así que nunca subas un contrato, una nómina o un informe médico.
¿Dónde puedes abrir un adjunto sospechoso de forma segura?
Cuanto más lejos de tu dispositivo y de tus cuentas con la sesión iniciada se ejecute el archivo, menos daño puede hacer. Office en tu ordenador abre los archivos del correo en Vista protegida, un modo de solo lectura; pulsar Habilitar edición pone fin a esa protección.
Vista previa en el correo web
La mejor para Word y Excel
Sesión de Browser.lol
La mejor para PDF, HTML y SVG
Espacio aislado de Windows o una VM
Para usuarios avanzados
Cómo abrir un archivo adjunto sospechoso en una sesión en la nube
Una sesión de Browser.lol es un Chrome recién estrenado en nuestros servidores que solo envía la imagen a tu pestaña: un navegador sandbox para el archivo. La app Archivos, con la que lo metes en la sesión, viene activada en todos los planes, también en el Free.
- 1
Guarda el adjunto sin abrirlo
En tu programa de correo, elige guardar o descargar, no abrir. - 2
Inicia una sesión
Ve a browser.lol/create, deja Chrome y pulsa Iniciar una sesión. No hace falta cuenta, aunque en horas de mucha demanda o con una VPN puede que te pidamos iniciar sesión con una cuenta gratuita. - 3
Súbelo a la sesión
Arrastra el archivo a la sesión, o abre los controles de la sesión y elige Archivos y luego Subir archivos. Va a parar a la carpeta Downloads de la sesión. - 4
Ábrelo en el Chrome de la sesión
Haz clic dentro de la sesión, pulsa Ctrl+O (Cmd+O en un Mac) y elige el archivo en Downloads. En el móvil, o si eso falla, escribe en su lugarfile:///config/Downloads/en la barra de direcciones de la sesión. Se abren PDF, HTML, SVG, imágenes y texto; Word y Excel no, porque no hay programas de Office. - 5
Mira sin escribir nada y termina la sesión
Apunta adónde llevan sus botones o su código QR y no uses Guardar en el dispositivo. Al terminar la sesión desde sus controles, el archivo se borra.
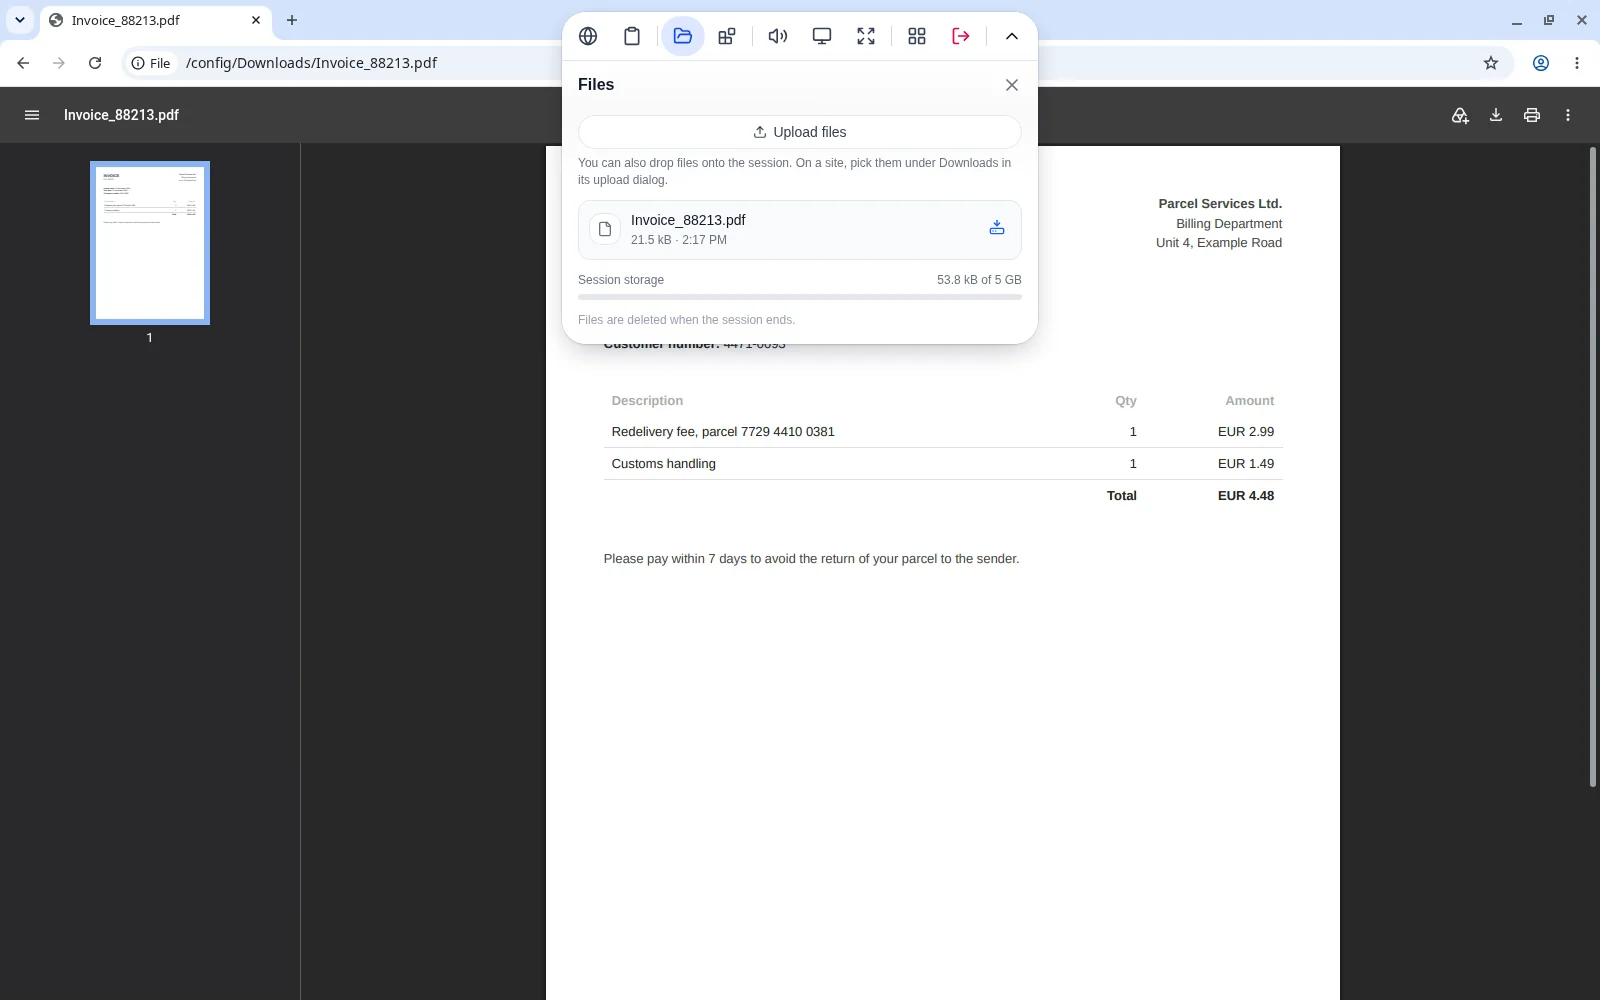
También puedes saltarte la subida: abre tu correo web dentro de la sesión y haz clic allí en el adjunto. Tu proveedor de correo ve un dispositivo nuevo, así que cuenta con un aviso de inicio de sesión, y cierra la sesión del correo antes de terminar la de Browser.lol.
¿Has abierto un adjunto sospechoso? Qué hacer ahora
El National Cyber Security Centre británico lo dice sin rodeos: si no has introducido ningún dato, descargado archivos ni instalado software, probablemente solo tengas que estar atento. Si no, sigue esta lista.
Haz esto ahora, en este orden
- Si el ordenador hace cosas raras, desconéctalo del wifi o quita el cable. Si es un dispositivo del trabajo, llama ya al departamento de informática.
- Haz un análisis antivirus completo, no uno rápido. Si se ha instalado algo, restablece el dispositivo.
- Desde otro dispositivo, cambia cada contraseña que hayas escrito, también en todas las cuentas donde la repitas.
- Cierra sesión en todas partes y activa la verificación en dos pasos: algunas páginas falsas roban la cookie que mantiene tu sesión abierta.
- Si has introducido los datos de tu tarjeta, llama a tu banco al número que aparece en ella.
- Denuncia el correo con Denunciar phishing en tu programa de correo. En España, reenvíalo además a incidencias@incibe-cert.es.