So öffnest du einen verdächtigen E-Mail-Anhang sicher
Verdächtiger E-Mail-Anhang? Absender fragen, ungeöffnet scannen, in einer Session auf Zeit ansehen. Und was tun, wenn du ihn schon geöffnet hast.
 Janis Zesiger
Um einen verdächtigen E-Mail-Anhang sicher zu öffnen, fragst du zuerst auf einem Weg, den du schon kennst, beim Absender nach, ob er ihn wirklich geschickt hat. Oft ist die Sache damit erledigt, ohne dass du etwas öffnest. Willst du trotzdem hineinschauen, prüfst du die Datei ungeöffnet und siehst sie dir dann dort an, wo sie deinem Computer nichts anhaben kann: in der Vorschau deines Webmails oder in einer Cloud-Session auf Zeit.
Solltest du einen verdächtigen E-Mail-Anhang überhaupt öffnen?
Zeitdruck und eine Datei, die du nicht erwartet hast, sind der Köder. Frag über die Nummer in deinen Kontakten oder mit einer neuen Nachricht nach, nie über den Link oder die Telefonnummer aus der Mail. Gefälschte Absenderadressen sind dafür gemacht, einen flüchtigen Blick zu überstehen, wie unser Beitrag über zum Verwechseln ähnliche Domains zeigt.
In zehn Sekunden entscheiden
- Der Absender bestätigt, und du hast die Datei erwartetNormal öffnen, mit aktuellem System
- Der Absender sagt, er habe nichts geschicktLöschen und als Phishing melden
- Du erreichst den Absender nicht, musst die Datei aber sehenPrüfen, dann fern von deinem Gerät öffnen
- Es ist ein Programm, ein Skript, eine Verknüpfung oder ein Disk-ImageNicht öffnen, egal von wem
Welche E-Mail-Anhänge sind gefährlich?
Angreifer wählen die Typen, die durch die Mailfilter rutschen. Von den Bedrohungen, die die Software von HP im zweiten Quartal 2026 auf den PCs von Kunden abgefangen hat, kamen 56 % per E-Mail, und 38 % der gesamten Malware steckte in Archiven wie ZIP und RAR, so der Bericht vom September 2026.
| Typ | Wie er missbraucht wird | Risiko |
|---|---|---|
| Ein Button, Link oder QR-Code, der in eine Falle führt | Mittel | |
| Word, Excel | Verlangt, dass du Makros (kleine Programme in der Datei) aktivierst | Mittel bis hoch |
| HTML, SVG (Webseiten- und Bilddateien) | Eine gefälschte Anmeldeseite oder ein versteckter Download | Hoch |
| ZIP, RAR, 7Z | Versteckt ein Programm, oft hinter einem Passwort | Hoch |
| EXE, LNK, JS, ISO | Ein Programm oder eine Verknüpfung, die beim Öffnen startet | Sehr hoch: nie öffnen |
So prüfst du einen Anhang auf Viren, ohne ihn zu öffnen
Eine Datei zu speichern heisst nicht, sie zu öffnen. Für Schritt 3 brauchst du den SHA-256-Hashwert der Datei, einen kurzen Fingerabdruck: Führe Get-FileHash .\Invoice.pdf -Algorithm SHA256 in Windows PowerShell aus oder shasum -a 256 Invoice.pdf auf dem Mac.
Den ganzen Namen lesen
Schalte im Datei-Explorer Anzeigen › Einblenden › Dateinamenerweiterungen ein. Es zählt die letzte Endung.
Ungeöffnet scannen
Klicke die gespeicherte Datei mit der rechten Maustaste an und wähle Mit Microsoft Defender überprüfen.
Den Hashwert nachschlagen
Suche diesen Hashwert auf virustotal.com, ohne etwas hochzuladen.
Nur Öffentliches hochladen
Ist der Hashwert unbekannt, lade die Datei nur hoch, wenn eine fremde Person sie lesen darf.
VirusTotal, eine Website, die Dutzende Virenscanner laufen lässt, schreibt, dass eingereichte Dateien «auch mit Premium-Kunden von VirusTotal geteilt werden» können. Lade also nie einen Vertrag, eine Lohnabrechnung oder einen Arztbrief hoch.
Wo kannst du einen verdächtigen Anhang sicher öffnen?
Je weiter weg von deinem Gerät und deinen angemeldeten Konten die Datei läuft, desto weniger kann sie anrichten. Office auf deinem Computer öffnet Dateien aus E-Mails in der geschützten Ansicht, einem schreibgeschützten Modus; ein Klick auf Bearbeitung aktivieren beendet diesen Schutz.
Vorschau im Webmail
Ideal für Word und Excel
Browser.lol-Session
Ideal für PDF, HTML und SVG
Windows-Sandbox oder VM
Für Fortgeschrittene
So öffnest du einen verdächtigen E-Mail-Anhang in einer Cloud-Session
Eine Browser.lol-Session ist ein frischer Chrome auf unseren Servern, der nur das Bild in deinen Tab streamt: eine Browser-Sandbox für die Datei. Die App Dateien, mit der du die Datei hineinholst, ist in jedem Plan aktiv, auch im Free-Plan.
- 1
Den Anhang speichern, ohne ihn zu öffnen
Wähle in deinem Mail-Programm Speichern oder Herunterladen, nicht Öffnen. - 2
Eine Session starten
Geh auf browser.lol/create, lass Chrome ausgewählt und klicke auf Session starten. Du brauchst kein Konto; zu Stosszeiten oder über ein VPN wirst du unter Umständen gebeten, dich mit einem kostenlosen Konto anzumelden. - 3
Die Datei in die Session hochladen
Zieh die Datei auf die Session, oder öffne die Session-Steuerung und wähle Dateien, dann Dateien hochladen. Sie landet im Ordner Downloads der Session. - 4
Im Chrome der Session öffnen
Klicke in die Session, drücke Ctrl+O (Cmd+O auf dem Mac) und wähle die Datei unter Downloads. Auf dem Handy, oder wenn das nicht klappt, gibst du stattdessenfile:///config/Downloads/in die Adressleiste der Session ein. PDFs, HTML, SVG, Bilder und Text öffnen sich; Word und Excel nicht, denn es gibt kein Office-Programm. - 5
Ansehen, nichts eintippen, dann die Session beenden
Notiere dir, wohin Buttons oder QR-Code führen, und nutze nicht Auf Gerät speichern. Beendest du die Session über die Session-Steuerung, wird die Datei gelöscht.
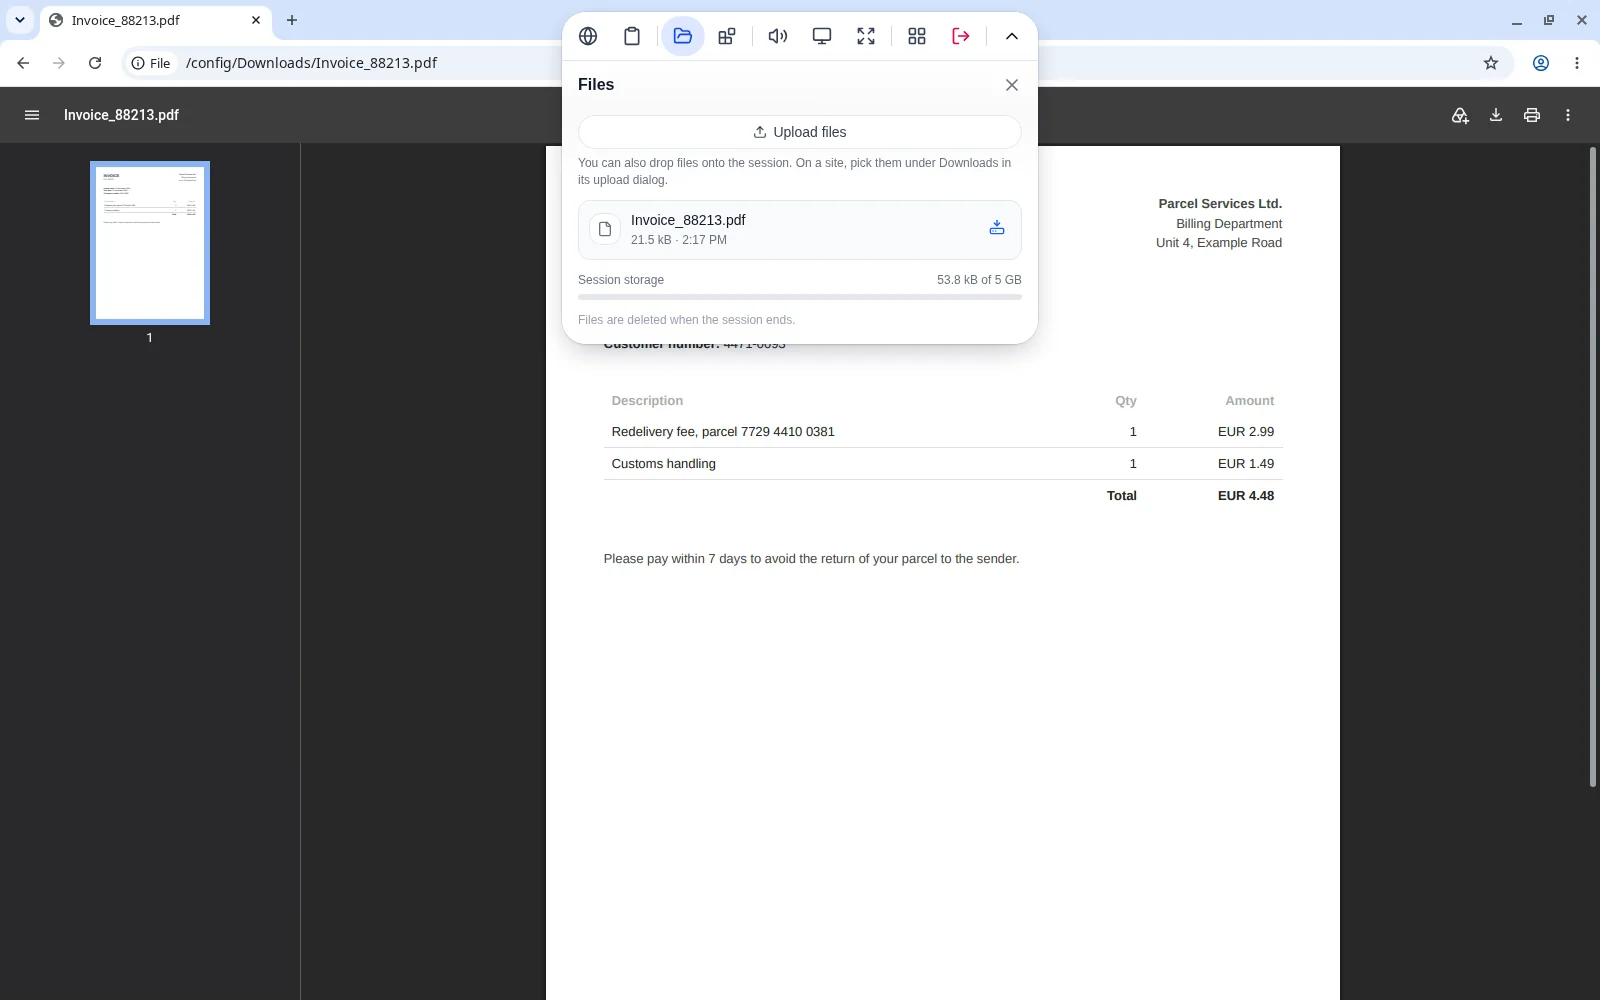
Du kannst das Hochladen auch weglassen: Öffne dein Webmail in der Session und klicke dort auf den Anhang. Dein Mail-Anbieter sieht ein neues Gerät, rechne also mit einer Warnung zur Anmeldung, und melde dich ab, bevor du die Session beendest.
Verdächtigen Anhang geöffnet? Das tust du jetzt
Das britische National Cyber Security Centre sagt es klar: Hast du keine Daten eingegeben, keine Dateien heruntergeladen und keine Software installiert, musst du wahrscheinlich nur wachsam bleiben. Sonst gehst du diese Liste durch.
Das tust du jetzt, in dieser Reihenfolge
- Verhält sich der Computer seltsam, trenn ihn vom WLAN oder zieh das Kabel. Auf einem Arbeitsgerät rufst du sofort deine IT an.
- Starte einen vollständigen Virenscan, keinen Schnellscan. Wurde etwas installiert, setz das Gerät zurück.
- Ändere von einem anderen Gerät aus jedes Passwort, das du eingetippt hast, auch überall dort, wo du es sonst noch nutzt.
- Melde dich überall ab und schalte die Zwei-Schritt-Verifizierung ein: Manche gefälschten Seiten stehlen das Cookie, das dich angemeldet hält.
- Hast du Kartendaten eingegeben, ruf deine Bank unter der Nummer auf deiner Karte an.
- Melde die Mail mit Phishing melden in deinem Mail-Programm. Leite sie zusätzlich weiter: in der Schweiz an reports@antiphishing.ch, in Deutschland an phishing@verbraucherzentrale.nrw; in Österreich meldest du sie über das Meldeformular der Watchlist Internet.