Come aprire un allegato e-mail sospetto in sicurezza
Prima di aprire un allegato e-mail sospetto: verifica il mittente, analizzalo senza aprirlo, guardalo in una sessione temporanea. E se l'hai già aperto?
 Janis Zesiger
Per aprire in sicurezza un allegato e-mail sospetto, chiedi prima al mittente, su un canale che conosci già, se te l'ha mandato davvero: spesso basta questo, senza aprire nulla. Se devi comunque guardarlo, controllalo senza aprirlo e poi visualizzalo dove non può toccare il tuo computer: l'anteprima della webmail o una sessione temporanea nel cloud.
Devi davvero aprire un allegato e-mail sospetto?
L'urgenza e un file che non ti aspettavi sono l'esca. Chiedi tramite il numero nella tua rubrica o con un nuovo messaggio, mai con il link o il numero di telefono contenuti nell'e-mail. Gli indirizzi falsi sono fatti apposta per ingannare a colpo d'occhio, come mostra la nostra guida sui domini sosia.
Decidi in dieci secondi
- Il mittente conferma e il file te lo aspettaviAprilo normalmente, con il sistema aggiornato
- Il mittente dice di non averlo inviatoEliminalo e segnalalo come phishing
- Non riesci a contattare il mittente, ma devi vederloControllalo, poi aprilo lontano dal tuo dispositivo
- È un programma, uno script, un collegamento o un'immagine discoNon aprirlo, chiunque l'abbia mandato
Quali tipi di allegato e-mail sono pericolosi?
Gli aggressori scelgono i tipi che sfuggono ai filtri della posta. Delle minacce che il software di HP ha intercettato sui PC dei clienti nel secondo trimestre del 2026, il 56% è arrivato via e-mail e il 38% di tutto il malware era contenuto in archivi come ZIP e RAR, secondo il suo rapporto di settembre 2026.
| Tipo | Come viene sfruttato | Rischio |
|---|---|---|
| Un pulsante, un link o un codice QR che porta a una trappola | Medio | |
| Word, Excel | Ti chiede di abilitare le macro (piccoli programmi dentro il file) | Da medio ad alto |
| HTML, SVG (file di pagine web e di immagini) | Una falsa pagina di accesso o un download nascosto | Alto |
| ZIP, RAR, 7Z | Nasconde un programma, spesso dietro una password | Alto |
| EXE, LNK, JS, ISO | Un programma o un collegamento che si avvia appena lo apri | Molto alto: non aprirlo mai |
Come verificare se un allegato contiene virus senza aprirlo
Salvare un file non significa aprirlo. Per il punto 3 ti serve l'hash SHA-256 del file, una breve impronta: esegui Get-FileHash .\Invoice.pdf -Algorithm SHA256 in Windows PowerShell, oppure shasum -a 256 Invoice.pdf su Mac.
Leggi il nome completo
In Esplora file attiva Visualizza › Mostra › Estensioni nomi file. Conta l'ultima estensione.
Analizzalo senza aprirlo
Fai clic con il tasto destro sul file salvato e scegli Analizza con Microsoft Defender.
Cerca il suo hash
Cerca quell'hash su virustotal.com, senza caricare nulla.
Carica solo file pubblici
Se l'hash è sconosciuto, carica il file solo se non è un problema che lo legga uno sconosciuto.
VirusTotal, un sito che fa girare decine di antivirus, dichiara che i file inviati «possono essere condivisi anche con i clienti premium di VirusTotal». Quindi non caricare mai un contratto, una busta paga o un referto medico.
Dove puoi aprire un allegato sospetto in sicurezza?
Più il file gira lontano dal tuo dispositivo e dagli account in cui hai fatto l'accesso, meno danni può fare. Office sul computer apre i file arrivati per posta in Visualizzazione protetta, una modalità di sola lettura; fare clic su Abilita modifica mette fine a quella protezione.
Anteprima nella webmail
Ideale per Word ed Excel
Sessione Browser.lol
Ideale per PDF, HTML e SVG
Sandbox di Windows o una VM
Per utenti esperti
Come aprire un allegato e-mail sospetto in una sessione nel cloud
Una sessione Browser.lol è un Chrome nuovo sui nostri server che trasmette alla tua scheda solo l'immagine: un browser sandbox per il file. L'app File, che serve a portarlo nella sessione, è attiva su ogni piano, Free compreso.
- 1
Salva l'allegato senza aprirlo
Nell'app di posta scegli di salvarlo o scaricarlo, non di aprirlo. - 2
Avvia una sessione
Vai su browser.lol/create, lascia selezionato Chrome e premi Avvia la sessione. Non serve un account, anche se nei momenti di grande traffico o da una VPN potrebbe esserti chiesto di accedere con un account gratuito. - 3
Caricalo nella sessione
Trascina il file sulla sessione, oppure apri i comandi della sessione e scegli File, poi Carica file. Il file finisce nella cartella Downloads della sessione. - 4
Aprilo nel Chrome della sessione
Fai clic dentro la sessione, premi Ctrl+O (Cmd+O su Mac) e scegli il file in Downloads. Dal telefono, o se non funziona, digita invecefile:///config/Downloads/nella barra degli indirizzi della sessione. Si aprono PDF, HTML, SVG, immagini e testo; Word ed Excel no, perché non c'è un programma Office. - 5
Guarda, non digitare nulla, poi termina la sessione
Annota dove portano i suoi pulsanti o il codice QR e non usare Salva sul dispositivo. Se termini la sessione dai suoi comandi, il file viene eliminato.
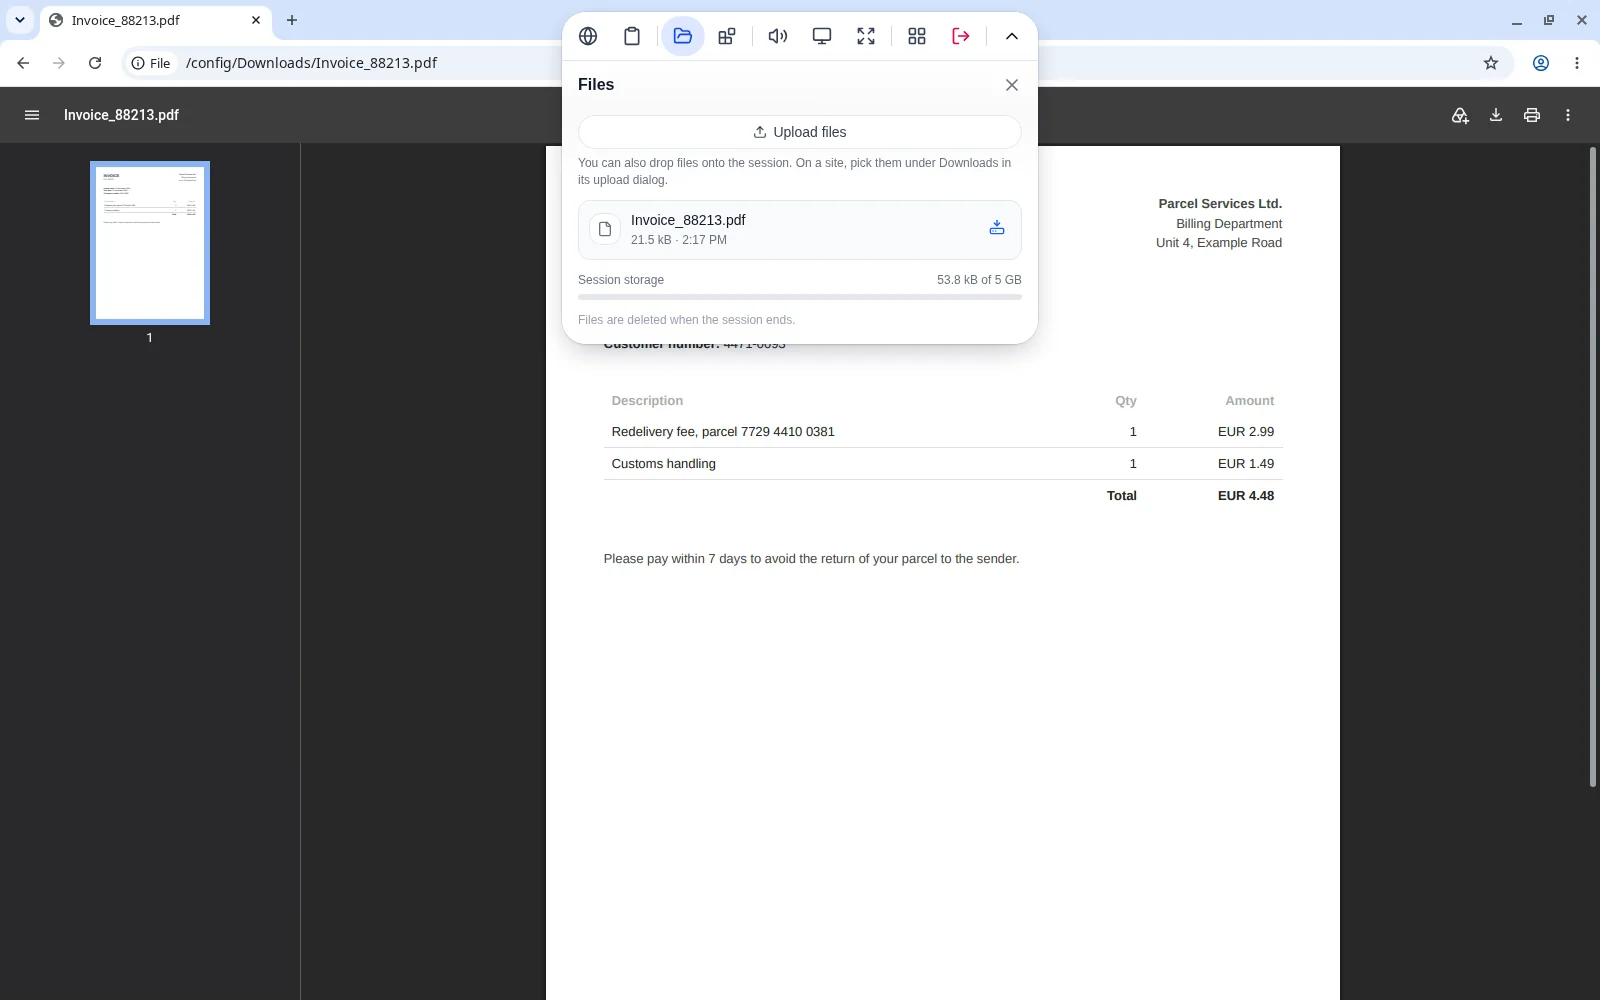
Puoi anche saltare il caricamento: apri la tua webmail dentro la sessione e fai clic lì sull'allegato. Il tuo provider di posta vede un dispositivo nuovo, quindi aspettati un avviso di accesso, ed esci dalla posta prima di terminare la sessione.
Hai aperto un allegato sospetto? Cosa fare adesso
Il National Cyber Security Centre britannico lo dice chiaramente: se non hai inserito dati, scaricato file o installato software, probabilmente devi solo restare all'erta. Altrimenti, segui questo elenco.
Fai così, subito e in quest'ordine
- Se il computer si comporta in modo strano, scollegalo dal Wi-Fi o stacca il cavo. Su un dispositivo di lavoro, chiama subito il team IT.
- Esegui un'analisi antivirus completa, non quella rapida. Se è stato installato qualcosa, ripristina il dispositivo.
- Da un altro dispositivo, cambia ogni password che hai digitato, e fallo ovunque usi la stessa password.
- Esci dagli account su tutti i dispositivi e attiva la verifica in due passaggi: alcune pagine false rubano il cookie che ti mantiene connesso.
- Se hai inserito i dati della carta, chiama la banca al numero riportato sulla carta.
- Segnala l'e-mail con Segnala phishing nella tua app di posta. In Italia puoi segnalarla anche con il modulo «Segnala online» della Polizia Postale (argomento «Phishing»); in Svizzera inoltrala a reports@antiphishing.ch.