AI エージェントにブラウザとアカウントを使わせても安全か
AI エージェントにブラウザを使わせても安全か。Claude in Chrome、Comet、Gemini がログイン中のアカウントでできること、各社の助言、安全な使い方を解説。
 Janis Zesiger

AI エージェントにブラウザを使わせても、メール、銀行、パスワードマネージャーにアクセスできない限り、調べものや失敗しても大きな問題にならない作業なら十分に安全です。Claude in Chrome、Comet、Gemini、ChatGPT はいずれも安全策を備えていますが、Web ページに乗っ取られる可能性を排除できるものはありません。
AI にブラウザを使わせると、何にアクセスされるのか
ブラウザエージェントとは、Web ページを読んで次の操作を決め、人と同じようにクリックや入力を行う AI です。自分のブラウザで動かせば、使われるのは自分のログイン状態です。どのサイトから見ても、エージェントは本人そのものです。
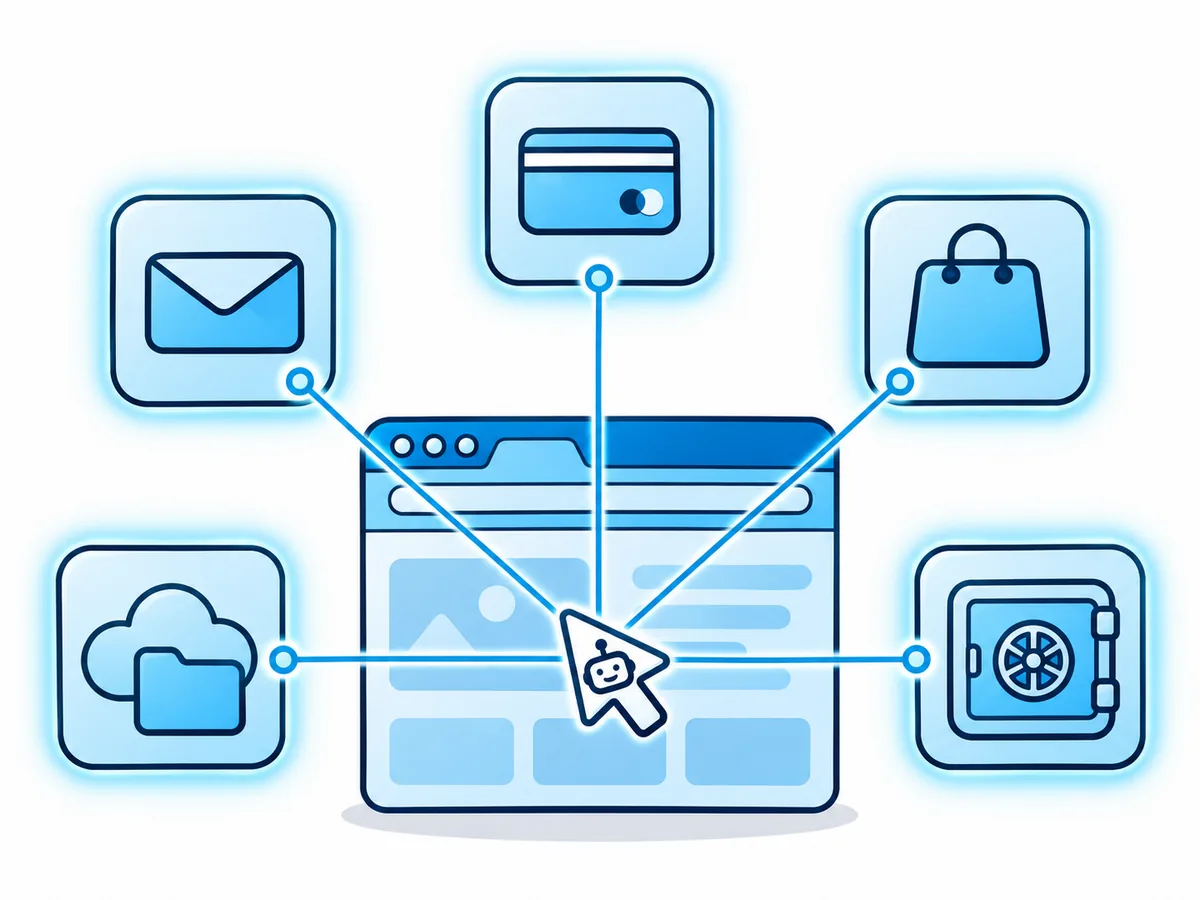
AI にブラウザを使わせるリスクとは
最大のリスクはプロンプトインジェクションです。ページ、メール、画像に隠された命令を、エージェントがユーザーの指示と取り違えてしまうものです。英国の国家サイバーセキュリティセンター(NCSC)は、これが完全に緩和できる日は来ないかもしれないと警告し、OpenAI も「完全に解決されることはおそらくない」としています。公表された攻撃の多くは修正済みですが、どれも今後も起こり得る失敗を示しています。
| リスク | 何が起こるか | 実証した例 |
|---|---|---|
| プロンプトインジェクション | ページがエージェントに新しい命令を与える | Brave:Reddit の隠しコメントが Comet をユーザーのメールへ向かわせた(2025年) |
| ミス | 押すボタンや数量を間違える | Google:Gemini が許可なく購入することがある |
| 偽ショップ | エージェントが詐欺サイトで支払う | Guardio:Comet が保存済みのカードで支払うことがあった(2025年) |
| 悪質な拡張機能 | 拡張機能が偽の AI パネルを表示する | SquareX:Comet と Atlas に重ねた偽パネルがフィッシングリンクを表示した(2025年) |
| 開いたパスワード保管庫 | エージェントがその中で操作する | Zenity:細工された招待が Comet を開いた 1Password 保管庫の中へ誘導した(2026年) |
Claude in Chrome は安全か:Comet、Gemini、ChatGPT と比較
Anthropic が 2026年8月の正式提供開始時に公表した自社テストでは、Claude Opus 5 まで到達した攻撃のうち、Anthropic の追加の安全対策なしでは 3.8% が成功しました。安全対策を有効にすると、Opus 5 と Sonnet 5 では 0%、Fable 5 では 0.3% でした。その 3 週間前には、Zenity Labs が Claude in Chrome、Gemini in Chrome、Comet、OpenAI の Atlas、Microsoft の Copilot in Edge に対して実際に機能する攻撃を示していました。
Claude in Chrome
Claude の全有料プラン
メリット
- 各操作を実行前にチェックする
- 金融サイトを開く前に確認を求める
デメリット
- タブのスクリーンショットがチャットの一部になる
Perplexity Comet
Perplexity 有料プランのエージェント
comet://settings/assistant で機密性の高いサイトをブロックする設定は、初期状態ではオフです。メリット
- 読み込むすべてのページで、隠された命令がないかチェックする
- メール送信や注文の前に確認する
デメリット
- 研究者が、セキュリティ修正の 1 つを 2 度回避した
Gemini in Chrome の auto browse(自動閲覧)
米国、Google AI プラン
メリット
- 2 つ目の AI が、各操作をユーザーの目的に照らして審査する
- Google パスワード マネージャーのパスワードは一切見ない
デメリット
- 自分の Chrome で、そこにあるすべてのログイン状態のまま動く
ChatGPT のクラウドブラウザ
ChatGPT Work、有料プラン
メリット
- OpenAI のサーバー上で、専用の Cookie で動く
- AI が読めないフォームからログインする
デメリット
- ログイン状態は期限が切れるまで、以降のタスクにも残る
AI エージェントにはどのブラウザを使わせるべきか
各社の助言は一致しています。重要なアカウントがあるブラウザには、エージェントを近づけないことです。ネットショップのアカウントが 1 つだけなら、だまされたエージェントが台無しにできるのは注文 1 件ですが、ふだん使いのブラウザなら受信トレイにまでアクセスできてしまいます。
- 調べもの、価格比較、公開ページどこにもログインしていないブラウザ(使い捨てのクラウドセッションなど)
- タブでの短い作業を、見守りながら行うClaude in Chrome または Gemini を、別の Chrome プロファイルで使う
- 1 つか 2 つのアカウントで繰り返す作業そのアカウントにだけ自分でログインした、クラウド上の保存済みプロファイル
- 離れている間もエージェントに作業させるスマートフォンから見守れるクラウドブラウザ
- 会社のアカウントや顧客データまず IT 部門に相談する
AI エージェントに決してさせてはいけないこと
以下はどれも、Anthropic、OpenAI、Google が注意を促しているものです。Anthropic はさらに、医療情報や他人の個人データには自社のブラウザエージェントを使わないよう強く勧めています。
AI エージェントにさせてはいけないこと
- メインのメールアカウントを使わせる
- ネットバンキング、投資口座、暗号資産のウォレットにログインさせる
- パスワードマネージャーの保管庫が開いている環境で作業させる
- パスワード、2 段階認証のコード、カード番号をチャットで受け取らせる
- 最後のクリックを自分でせずに、支払い、署名、規約への同意、データの削除をさせる
- 「受信トレイを処理して」のような漠然とした指示を、見守りなしで実行させる
AI エージェントにログイン済みのアカウントを安全に使わせる方法
Browser.lol は AI エージェント向けクラウドブラウザです。AI アプリは MCP(AI アプリがツールを使うための標準的な仕組み)を通じて、当社サーバー上の独立した Chrome セッションを操作します。エージェント接続には Premium が必要です。保存済みプロファイルは Plus と Premium で使え、現在ベータ版です。
接続したエージェントは、アカウント内のすべてのセッションと保存済みプロファイルを使えるほか、匿名メールも読めます。アカウントには、エージェントに使わせてもよいプロファイルだけを置いてください。
エージェントを接続する
Claude、ChatGPT、Cursor に MCP サーバーを追加し、ログインします。
ログインを絞る
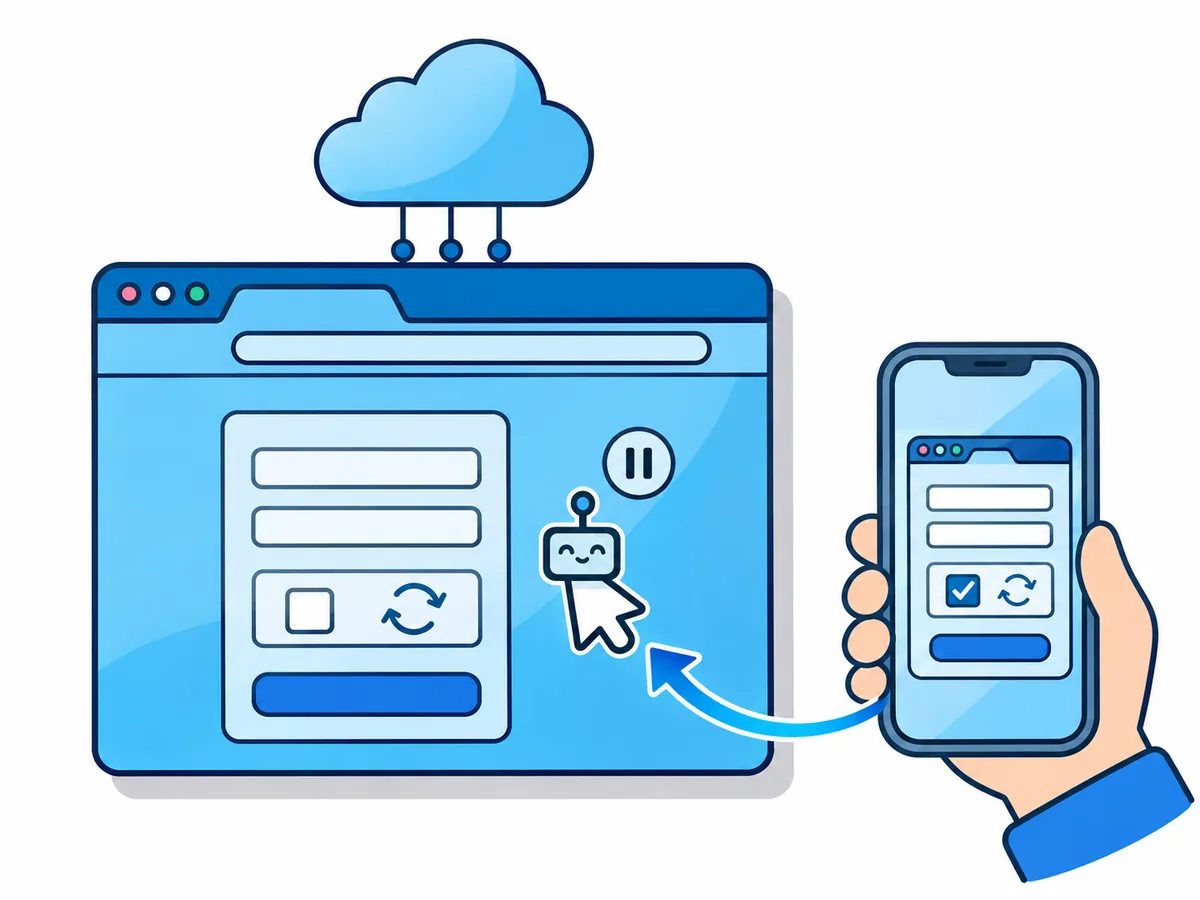
永続セッションをオンにして Chrome のセッションを開始し、アカウント 1 つだけにログインします。
自分でログインする
ログインが必要になったら操作を引き継ぐをクリックし、パスワードとコードを入力してから操作を戻すをクリックします。
見守り、接続を解除する
ライブビューは開いたままにします。「AI エージェント」ページのエージェントの接続を解除で、アクセスを終わらせられます。