È sicuro lasciare il browser e i tuoi login a un agente IA?
È sicuro far usare il browser agli agenti IA? Cosa fanno Claude in Chrome, Comet e Gemini con i tuoi login, cosa consigliano i produttori e come tutelarti.
 Janis Zesiger

Far usare il tuo browser ad agenti IA è abbastanza sicuro per ricerche e compiti di poco conto, purché non possano arrivare alla tua email, alla banca o al gestore di password. Claude in Chrome, Comet, Gemini e ChatGPT hanno tutti delle protezioni, ma nessuno può escludere che una pagina web lo dirotti.
Cosa può raggiungere l'IA quando le fai usare il tuo browser?
Un agente nel browser è un'IA che legge una pagina web, decide cosa fare e poi fa clic e scrive come una persona. Nel tuo browser usa i tuoi login: per qualsiasi sito, l'agente sei tu.
Quali rischi corri se fai usare il browser all'IA?
Il principale è la prompt injection: ordini nascosti in una pagina, in un'email o in un'immagine, che l'agente scambia per tuoi. Il National Cyber Security Centre britannico avverte che potrebbe non essere mai mitigata del tutto, e secondo OpenAI «difficilmente sarà mai risolta del tutto». Alla maggior parte degli attacchi pubblicati è stato posto rimedio, ma ognuno mostra una falla che resta possibile.
| Rischio | Cosa succede | Dimostrato da |
|---|---|---|
| Prompt injection | Una pagina dà nuovi ordini all'agente | Brave: un commento nascosto su Reddit ha portato Comet nell'email dell'utente (2025) |
| Errori | Pulsante sbagliato, quantità sbagliata | Google: Gemini può acquistare senza il tuo permesso |
| Negozi falsi | L'agente paga un sito truffa | Guardio: Comet a volte pagava con la carta salvata (2025) |
| Estensioni malevole | Un'estensione disegna un falso pannello dell'IA | SquareX: un falso pannello sopra Comet e Atlas proponeva link di phishing (2025) |
| Cassaforte delle password aperta | L'agente agisce al suo interno | Zenity: un invito manipolato ha portato Comet dentro una cassaforte 1Password aperta (2026) |
Claude in Chrome è sicuro? Confronto con Comet, Gemini e ChatGPT
Nei test della stessa Anthropic al lancio di agosto 2026, il 3,8% degli attacchi arrivati fino a Claude Opus 5 è andato a segno senza le protezioni aggiuntive di Anthropic; con queste, lo 0% su Opus 5 e Sonnet 5 e lo 0,3% su Fable 5. Tre settimane prima, Zenity Labs aveva mostrato attacchi funzionanti contro Claude in Chrome, Gemini in Chrome, Comet, Atlas di OpenAI e Copilot in Edge di Microsoft.
Claude in Chrome
Tutti i piani a pagamento di Claude
Pro
- Controlla ogni azione prima di eseguirla
- Chiede il permesso prima di aprire siti finanziari
Contro
- Gli screenshot delle tue schede finiscono nella chat
Perplexity Comet
Agente nei piani a pagamento di Perplexity
comet://settings/assistant è disattivato di default.Pro
- Cerca ordini nascosti in ogni pagina che legge
- Chiede conferma prima di inviare email o fare ordini
Contro
- Alcuni ricercatori hanno aggirato due volte una delle sue correzioni di sicurezza
Gemini in Chrome con auto browse
USA, piani Google AI
Pro
- Una seconda IA verifica ogni azione rispetto al tuo obiettivo
- Non vede mai le password del Gestore delle password di Google
Contro
- Agisce nel tuo Chrome, con tutti i login che contiene
Browser nel cloud di ChatGPT
ChatGPT Work, piani a pagamento
Pro
- Gira sui server di OpenAI, con cookie propri
- Accedi tramite un modulo che l'IA non può leggere
Contro
- Gli accessi restano attivi per le attività successive, finché non scadono
Quale browser dovrebbe usare un agente IA?
I produttori sono d'accordo: tieni l'agente lontano dal browser in cui hai i tuoi account importanti. Con un solo account di un negozio, un agente ingannato può rovinare un ordine; nel browser che usi ogni giorno può arrivare alla tua casella di posta.
- Ricerche, confronti di prezzi, pagine pubblicheUn browser senza login, per esempio una sessione usa e getta nel cloud
- Un lavoro veloce in una scheda, mentre guardiClaude in Chrome o Gemini, in un profilo di Chrome separato
- Un lavoro ricorrente su uno o due accountUn profilo salvato nel cloud con solo quei login, in cui accedi tu
- L'agente lavora mentre non ci seiUn browser nel cloud che puoi seguire dal telefono
- Account aziendali o dati dei clientiChiedi prima al reparto IT
Cosa non devi mai far fare a un agente IA?
Anthropic, OpenAI e Google mettono in guardia da tutte queste cose. Anthropic, inoltre, sconsiglia vivamente di far trattare ai suoi agenti nel browser informazioni mediche o dati personali di altre persone.
Cose da non far mai fare a un agente IA
- Usare il tuo account email principale
- Accedere all'home banking, agli investimenti o ai wallet di criptovalute
- Lavorare dove il tuo gestore di password tiene aperta la cassaforte
- Ricevere tramite la chat una password, un codice dell'autenticazione a due fattori o un numero di carta
- Pagare, firmare, accettare condizioni o cancellare dati senza il tuo clic finale
- Eseguire senza supervisione ordini generici come «gestisci la mia casella di posta»
Come far usare i tuoi login a un agente IA in sicurezza
Browser.lol è un browser nel cloud per agenti IA: la tua app di IA guida una sessione di Chrome separata sui nostri server tramite MCP, uno standard che permette alle app di IA di usare strumenti. Il collegamento degli agenti richiede Premium; i profili salvati fanno parte di Plus e Premium e sono attualmente in beta.
Un agente collegato può usare ogni sessione e ogni profilo salvato del tuo account e leggerne la Posta anonima, quindi tieni lì solo i profili che lasceresti usare all'agente.
Collega il tuo agente
Aggiungi il server MCP a Claude, ChatGPT o Cursor e accedi.
Limita i suoi login
Avvia una sessione di Chrome con Sessione persistente attiva e accedi a un solo account.
Accedi tu
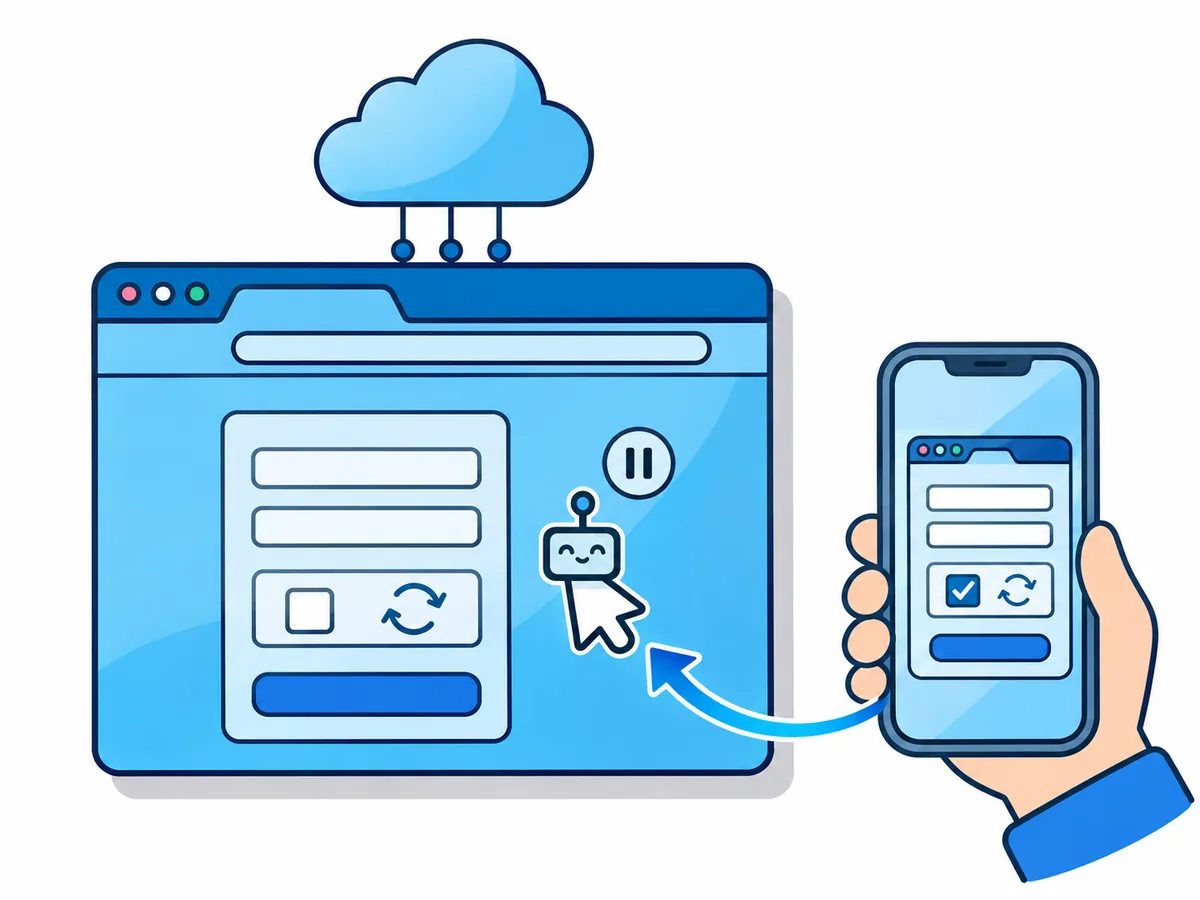
Quando compare un login, fai clic su Intervieni, inserisci password e codice, poi fai clic su Restituisci.
Guarda, poi scollega
Tieni aperta la vista in diretta; Scollega agente, nella pagina «Agenti IA», gli toglie l'accesso.