KI-Browser und KI-Agenten: Wie sicher sind deine Logins?
Sind KI-Browser sicher? Was Claude in Chrome, Comet und Gemini mit deinen Logins anstellen können, was die Anbieter raten und wie du dich schützt.
 Janis Zesiger

KI-Agenten deinen Browser nutzen zu lassen, ist für Recherchen und Aufgaben, bei denen wenig auf dem Spiel steht, sicher genug, solange sie nicht an dein Mailkonto, deine Bank oder deinen Passwortmanager herankommen. Claude in Chrome, Comet, Gemini und ChatGPT haben alle Schutzmechanismen, aber keiner kann ausschliessen, dass eine Webseite ihn kapert.
Worauf kann eine KI zugreifen, wenn sie deinen Browser nutzt?
Ein Browser-Agent ist eine KI, die eine Webseite liest, entscheidet, was zu tun ist, und dann klickt und tippt wie ein Mensch. In deinem eigenen Browser nutzt er deine Logins: Jede Website hält den Agenten für dich.
Welche Risiken entstehen, wenn eine KI deinen Browser nutzt?
Das grösste ist Prompt Injection: Befehle, versteckt in einer Seite, einer E-Mail oder einem Bild, die der Agent für deine hält. Das britische National Cyber Security Centre warnt, dass sie sich möglicherweise nie vollständig eindämmen lässt, und laut OpenAI wird sie sich «wahrscheinlich nie vollständig lösen lassen». Die meisten veröffentlichten Angriffe wurden behoben, aber jeder zeigt eine Art von Fehler, die möglich bleibt.
| Risiko | Was passiert | Gezeigt von |
|---|---|---|
| Prompt Injection | Eine Seite gibt dem Agenten neue Befehle | Brave: Ein versteckter Reddit-Kommentar führte Comet in das Mailkonto der Person (2025) |
| Fehler | Falscher Button, falsche Menge | Google: Gemini kann ohne deine Erlaubnis einen Kauf abschliessen |
| Gefälschte Shops | Der Agent bezahlt eine Betrugsseite | Guardio: Comet bezahlte manchmal mit der gespeicherten Karte (2025) |
| Schädliche Add-ons | Ein Add-on blendet ein falsches KI-Panel ein | SquareX: Ein falsches Panel über Comet und Atlas schob Phishing-Links unter (2025) |
| Offener Passworttresor | Der Agent handelt darin | Zenity: Eine präparierte Einladung lenkte Comet in einen offenen 1Password-Tresor (2026) |
Ist Claude in Chrome sicher? Comet, Gemini und ChatGPT im Vergleich
In Anthropics eigenen Tests zum Start im August 2026 hatten ohne die zusätzlichen Schutzmechanismen von Anthropic 3,8 % der Angriffe Erfolg, die Claude Opus 5 erreichten; mit ihnen waren es 0 % bei Opus 5 und Sonnet 5 und 0,3 % bei Fable 5. Drei Wochen davor hatte Zenity Labs funktionierende Angriffe auf Claude in Chrome, Gemini in Chrome, Comet, Atlas von OpenAI und Copilot in Edge von Microsoft gezeigt.
Claude in Chrome
Alle bezahlten Claude-Pläne
Vorteile
- Prüft jede Aktion, bevor sie ausgeführt wird
- Fragt nach, bevor Finanz-Websites geöffnet werden
Nachteile
- Screenshots deiner Tabs werden Teil des Chats
Perplexity Comet
Agent in bezahlten Perplexity-Plänen
comet://settings/assistant ist standardmässig aus.Vorteile
- Prüft jede Seite, die Comet liest, auf versteckte Befehle
- Fragt nach, bevor Comet Mails sendet oder bestellt
Nachteile
- Forschende haben eine seiner Sicherheitskorrekturen zweimal umgangen
Gemini in Chrome mit auto browse
USA, Google-AI-Pläne
Vorteile
- Eine zweite KI gleicht jede Aktion mit deinem Ziel ab
- Sieht nie Passwörter aus dem Google Passwortmanager
Nachteile
- Arbeitet in deinem eigenen Chrome, mit jedem Login dort
ChatGPT mit Cloud-Browser
ChatGPT Work, bezahlte Pläne
Vorteile
- Läuft auf Servern von OpenAI mit eigenen Cookies
- Du meldest dich über ein Formular an, das die KI nicht lesen kann
Nachteile
- Logins bleiben für spätere Aufgaben bestehen, bis sie ablaufen
Welchen Browser sollte ein KI-Agent nutzen?
Die Anbieter sind sich einig: Halte den Agenten von dem Browser fern, in dem deine wichtigen Konten liegen. Mit einem einzigen Shop-Konto kann ein fehlgeleiteter Agent eine Bestellung vermasseln; in deinem Alltagsbrowser kommt er an dein Postfach heran.
- Recherche, Preisvergleiche, öffentliche SeitenEin Browser ohne Logins, etwa eine Wegwerf-Session in der Cloud
- Eine kurze Aufgabe in einem Tab, während du zuschaustClaude in Chrome oder Gemini, in einem separaten Chrome-Profil
- Eine wiederkehrende Aufgabe in einem oder zwei KontenEin gespeichertes Cloud-Profil mit nur diesen Logins, bei denen du dich selbst angemeldet hast
- Der Agent arbeitet, während du weg bistEin Cloud-Browser, dem du vom Handy aus zuschauen kannst
- Firmenkonten oder KundendatenFrag zuerst deine IT
Was solltest du einen KI-Agenten nie tun lassen?
Anthropic, OpenAI und Google warnen vor all diesen Dingen. Anthropic rät zudem dringend davon ab, die eigenen Browser-Agenten mit medizinischen Informationen oder personenbezogenen Daten anderer Menschen arbeiten zu lassen.
Lass einen KI-Agenten nie
- dein Haupt-Mailkonto nutzen
- sich beim E-Banking, bei Anlagekonten oder Krypto-Wallets anmelden
- dort arbeiten, wo dein Passwortmanager den Tresor offen hat
- ein Passwort, einen Zwei-Faktor-Code oder eine Kartennummer über den Chat erhalten
- bezahlen, unterschreiben, Bedingungen akzeptieren oder Daten löschen, ohne dass du den letzten Klick machst
- offen formulierte Aufträge wie «kümmere dich um mein Postfach» unbeaufsichtigt ausführen
So lässt du einen KI-Agenten sicher mit deinen Logins arbeiten
Browser.lol ist ein Cloud-Browser für KI-Agenten: Deine KI-App steuert eine separate Chrome-Session auf unseren Servern, und zwar über MCP, einen Standard, über den KI-Apps Werkzeuge nutzen. Die Anbindung von Agenten braucht Premium; gespeicherte Profile gibt es in Plus und Premium, derzeit als Beta.
Ein verbundener Agent kann jede Session und jedes gespeicherte Profil in deinem Konto nutzen und die Anonyme Mail lesen. Behalte dort also nur Profile, die er nutzen darf.
Agenten verbinden
Füge den MCP-Server in Claude, ChatGPT oder Cursor hinzu und melde dich an.
Logins begrenzen
Starte eine Chrome-Session mit eingeschalteter Option Persistente Session und melde dich bei einem einzigen Konto an.
Selbst anmelden
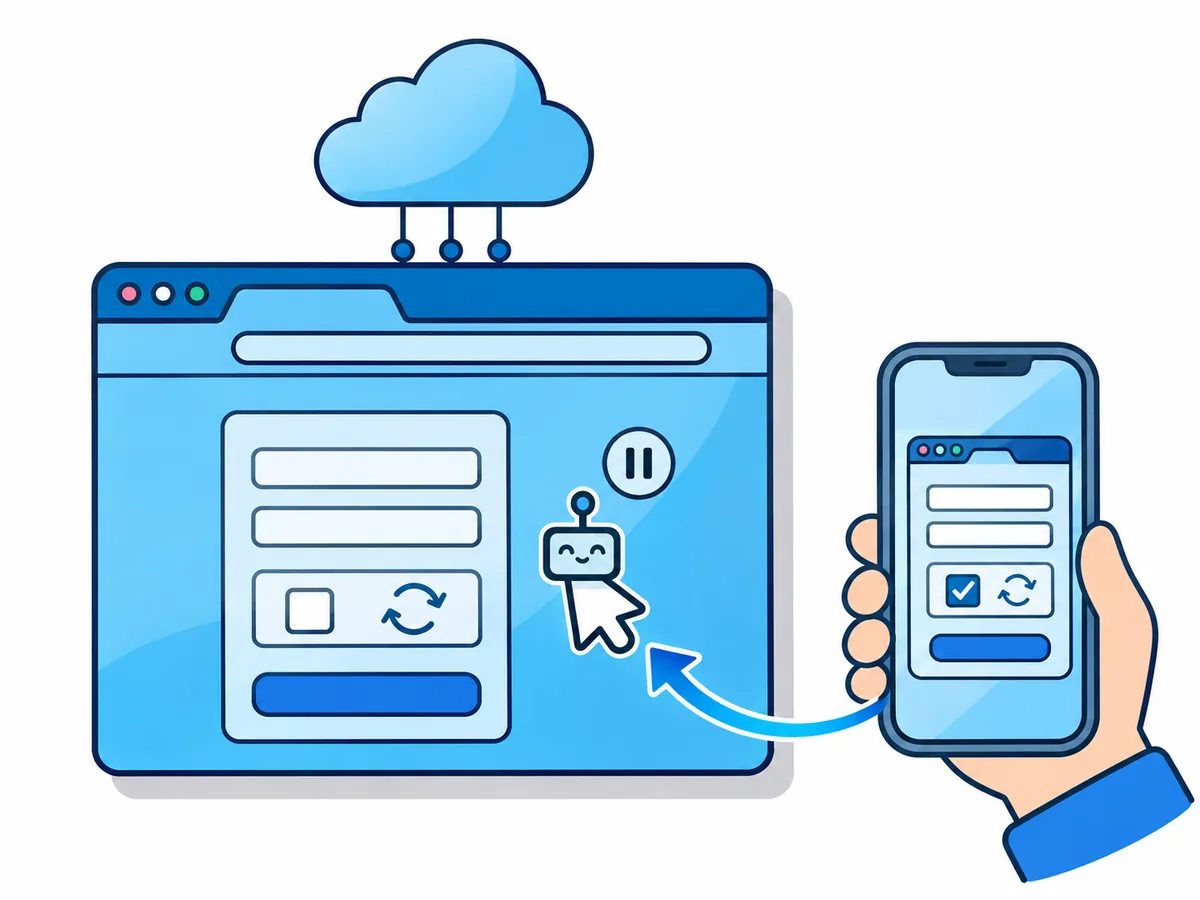
Taucht ein Login auf, klickst du auf Übernehmen, tippst Passwort und Code ein und klickst dann auf Zurückgeben.
Zuschauen, dann trennen
Lass die Live-Ansicht offen; Agent trennen auf der Seite «KI-Agents» beendet seinen Zugriff.