
The Great Suspenderは、使っていないタブを一時停止してメモリの負担を減らす拡張機能でした。2020年、元の開発者は身元が公にはっきりしない相手に保守を引き継ぎました。その後、Chrome ウェブストアの配布版が公開ソースと異なり、第三者のサーバーに接続していることを利用者が発見します。2021年2月、Chromeはマルウェアの警告とともに拡張機能を削除しました。便利さから選んだツールが、更新経路への信頼を問う事例になりました。
すべての拡張機能がすべての情報を見られるわけではありません。アクセス範囲は許可した権限と、動作を認めたサイトによって決まります。注意すべきなのは、信頼して使い続ける間にも更新でコードが変わることです。保守担当者の交代、公開用アカウントの侵害、依存するライブラリの変更などが動作に影響します。The Great Suspenderの公開された調査記録には、当時の警告と調査で確認できた範囲が記されています。元の開発者による引き継ぎの告知も参照できます。
拡張機能に見える情報の範囲
多くのサイトへのアクセスを許された拡張機能は、対象ページでスクリプトを動かせます。スクリプトはページの内容を読み書きでき、通常のフォームに入力された文字も対象になり得ます。ただし、許可されたサイト、ブラウザ側の制限、実際のコードによってアクセス範囲は変わります。どの拡張機能も全パスワード、全Cookie、ブラウザの内部ページを読めるという意味ではありません。Mozillaのコンテンツスクリプトの説明に、ページへのアクセス範囲が示されています。
別の操作には別の権限が必要です。たとえばCookie用のAPIには、API自体の権限と対象サイトへのアクセス権の両方が必要です。通信の監視、タブの情報の取得、スクリプトの挿入にもそれぞれ条件があります。こうした機能はパスワード管理、広告の遮断、翻訳などに役立ちますが、権限が広すぎる拡張機能や侵害された拡張機能の影響も大きくします。権限の一覧は「できること」の範囲を示すもので、開発者がすべてを実行している証拠ではありません。
確認画面の出方はブラウザと権限の種類で異なります。Chromeでは、新たに警告を伴う権限が追加されると、同意するまで拡張機能が無効になります。FirefoxはManifest V3のサイトアクセス権をインストール時に表示しますが、更新で新しいサイトアクセス権を要求した場合は同じようには表示されないと説明しています。任意の権限は後から求められる場合もあります。最初の確認画面だけに頼らず、許可済みのサイトと変更点を見直しましょう。Chromeの権限警告とFirefoxのサイトアクセス権の説明も参考になります。
更新までの経路に潜むリスク
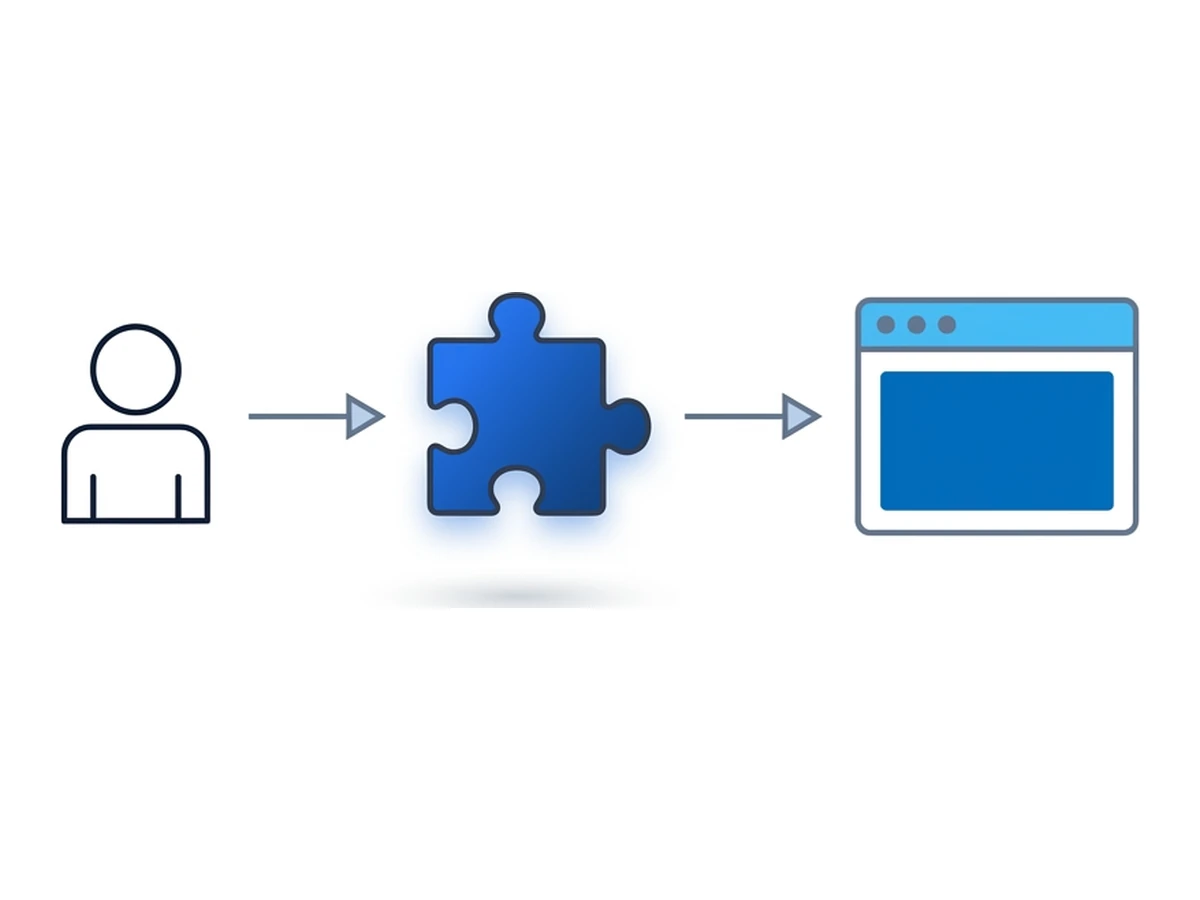
拡張機能は誰かが公開し、コードや外部ライブラリから作られ、ストアなどの更新経路を通って届きます。どの段階でも、実際に受け取るコードが、信頼したつもりのコードと食い違う可能性があります。
所有者の変更。新しい所有者は、既存の利用者と許可済みの権限を引き継ぎます。正当な引き継ぎでも、改めて確認する価値があります。2020年、Nano AdblockerとNano Defenderの元の開発者は、Chrome ウェブストアの掲載ページをもはや管理していないと告知しました。その後、Chromium版の動作にはマルウェアの懸念が生じました。独立して管理されていたFirefox版は別の事例です。
公開用アカウントの侵害。攻撃者はブラウザ本体ではなく、更新を公開する人を狙うことがあります。2024年12月、フィッシングによってCyberhavenのChrome拡張機能を公開する権限が奪われ、悪意ある更新がストアに掲載されました。ストア内の全拡張機能が影響を受けたという意味ではありません。Cyberhavenはこの事案と対応を公表しています。
ビルド時の依存関係。ライブラリや開発用ツールには、別の保守担当者がいる場合があります。依存先が侵害され、そのコードが更新版に組み込まれれば、拡張機能の開発者自身が書いていなくても利用者に届き得ます。ここまでの事例は別の経路によるものですが、依存関係も点検すべき箇所です。開発者は依存先のバージョンを固定・確認し、公開ソースだけでなく実際に配布するパッケージも調べる必要があります。
事例から分かること
The Great Suspenderでは保守担当者の交代後、公開ソースと配布版が一致しなくなりました。Nano AdblockerとNano Defenderは、同じ名前でもブラウザごとに管理者や版が異なり得ることを示します。元の開発者は、Chrome向けの掲載ページを自分では管理していないと明言しました。所有者の変更が常に悪意を意味するわけではありませんが、誰が公開し、何が配布されているかは重要です。
Cyberhavenでは開発元は変わらず、攻撃者が公開権限を奪いました。問題の更新も、利用者には普段のストア経由で届きます。より広い攻撃活動について公表された件数は調査と時点で異なるため、ある利用者が受けた影響を示す数字にはなりません。大切なのは、問題の版が、機密性の高いサイトへアクセスできるブラウザで動いていたかどうかです。
利用できるサイトと機能を確認する
更新を管理する人と、その人が変わっていないかを確認する
問題になった版を正確に調べる
使っている拡張機能を点検する
短時間の点検でも不要なアクセスを減らせます。所有者の変更、大きな更新、セキュリティ通知があった際には見直してください。
- 1
拡張機能の管理画面を開く
Chromeではchrome://extensions、Firefoxではabout:addons、Edgeではedge://extensionsを開きます。使っている各ブラウザプロファイルで、現在インストールされているものを確認しましょう。無効にした拡張機能も、理由があれば残し、なければ削除しましょう。 - 2
不要になったものを削除する
使っていない拡張機能は、今は役に立たないままコードと権限を増やします。削除前に、書き出しておくべきデータや設定がないか確認してください。たまに使うだけのツールなら、必要なときだけ入れるか、クリックしたときだけアクセスを許す方法もあります。 - 3
公開元、バージョン、権限を確かめる
ストアの掲載情報、開発者、更新履歴、プライバシー情報、アクセスを許したサイトを確認します。所有者が変わったら詳しく調べましょう。更新が古いだけで危険とは断定できず、新しければ安全という保証もありません。注意喚起に対象のバージョンが書かれていれば、手元のバージョンと照合してください。 - 4
可能ならアクセス先を絞る
Chromeでは特定のサイトだけを許したり、クリック時だけ動かしたりできます。ほかのブラウザにもそれぞれ権限の設定があります。必要なサイトだけを許し、機能が使えるか確認してください。ブラウザが対応しているなら、機密性の高いサイトには広いアクセス権を与えないようにします。
より慎重な使い方
すべての拡張機能を削除する必要はありません。パスワード管理ツールや広告ブロッカーは、権限を理解し、更新を続けて使えば役立ちます。拡張機能が不要な作業では、別のブラウザプロファイルや、拡張機能のない新しいリモートセッションを使う方法があります。その環境では拡張機能のコードを避けられますが、作業のプライバシーや安全性が自動的に確保されるわけではありません。
普段のブラウザには必要なものだけを残し、許可したサイトを定期的に見直しましょう。機密性の高い作業では、必要なサイトと手順が許すなら、拡張機能のない環境を検討してください。リモートブラウザならページの実行場所を端末から離せますが、入力した認証情報、転送したファイル、リモートサービスへの接続には引き続き注意が必要です。分離を前提にする前に、その環境に実際にどの拡張機能が入っているかを確かめてください。