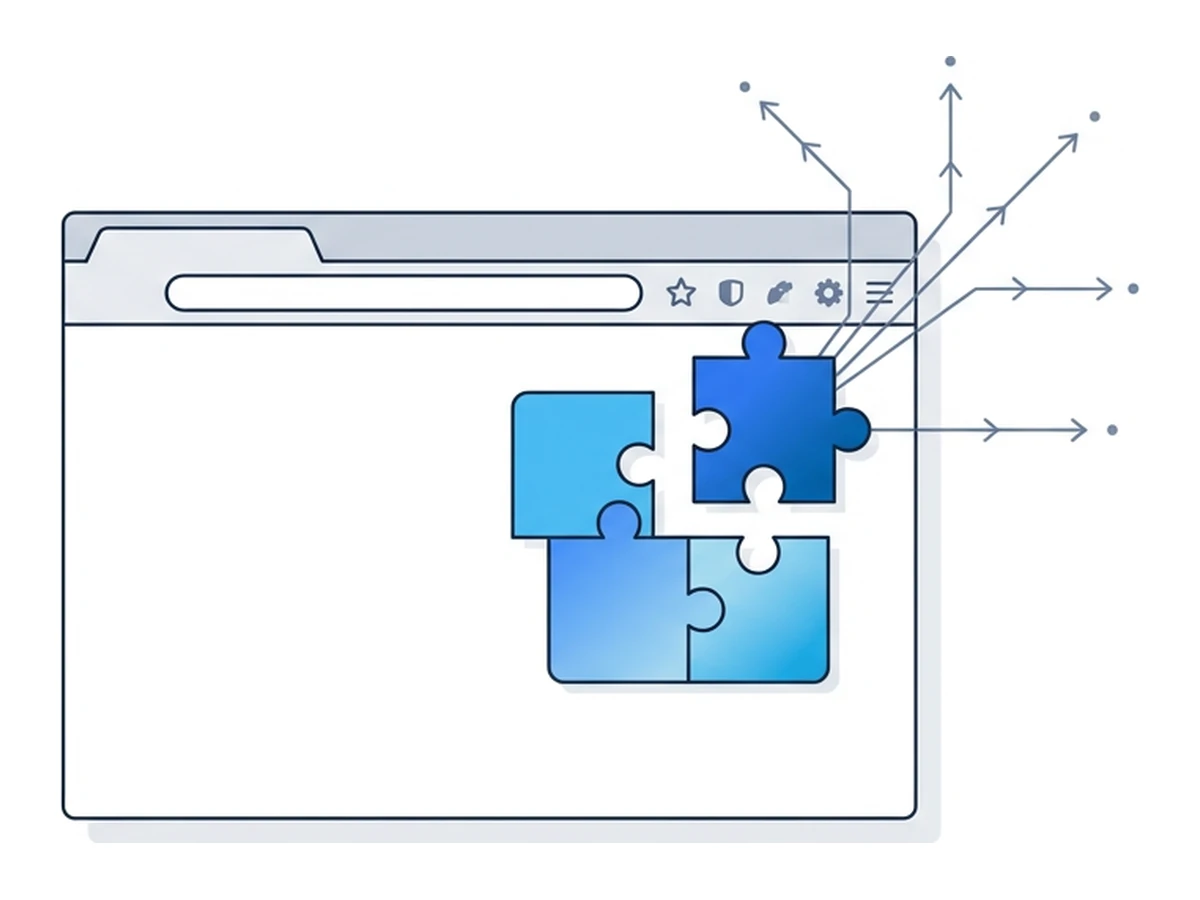

The Great Suspender mettait en veille les onglets inactifs pour réduire l'usage de la mémoire. En 2020, son développeur d'origine a confié la maintenance à une personne dont l'identité n'était pas clairement publique. Des utilisateurs ont ensuite constaté que la version publiée sur le Chrome Web Store différait du code public et contactait des serveurs tiers. En février 2021, Chrome a retiré l'extension avec un avertissement signalant un logiciel malveillant. Un outil installé pour son côté pratique était devenu un risque lié à sa chaîne de distribution.
Le problème n'est pas que toutes les extensions puissent tout voir. Leur portée dépend des autorisations accordées et des sites où elles peuvent agir. Le risque vient aussi des mises à jour reçues une fois qu'elles ont gagné ta confiance. Un nouveau responsable, un compte de publication compromis ou une dépendance modifiée peuvent changer le comportement du code. Le fil public sur l'incident décrit les signaux d'alerte et ce que les enquêteurs pouvaient établir à l'époque; l'annonce du développeur d'origine documente le transfert.
Ce qu'une extension voit vraiment
Une extension autorisée à accéder largement aux sites peut exécuter un script sur les pages qui correspondent à ses autorisations. Ce script peut lire et modifier leur contenu, y compris le texte saisi dans des champs de formulaire ordinaires. Son accès reste limité par les sites autorisés, les restrictions du navigateur et son propre code. Cela ne veut pas dire que toute extension peut lire tous les mots de passe, tous les cookies ou les pages internes du navigateur. La documentation de Mozilla sur les scripts de contenu explique cette limite.
D'autres capacités exigent d'autres autorisations. Par exemple, l'API des cookies demande sa propre autorisation ainsi que l'accès au site concerné. Observer les requêtes, consulter les données des onglets et injecter des scripts suivent aussi des règles distinctes. Ces possibilités rendent utiles les gestionnaires de mots de passe, les bloqueurs et les traducteurs. Elles donnent également du poids à une extension trop permissive ou compromise. Lis la liste des autorisations comme un ensemble de possibilités, pas comme la preuve que l'éditeur les utilise toutes.
Les demandes de confirmation varient selon le navigateur et le type d'autorisation. D'après Chrome, une mise à jour ajoutant une autorisation assortie d'un nouvel avertissement désactive l'extension jusqu'à ce que tu l'acceptes. Firefox affiche les autorisations de sites des extensions Manifest V3 à l'installation, mais sa documentation indique que les nouveaux sites demandés lors d'une mise à jour ne sont pas présentés de la même façon. Une extension peut aussi demander des autorisations facultatives plus tard. Revois les accès accordés et leurs changements au fil du temps. Consulte les règles de Chrome sur les avertissements et celles de Firefox sur l'accès aux sites.
Comment une extension devient un point d'entrée
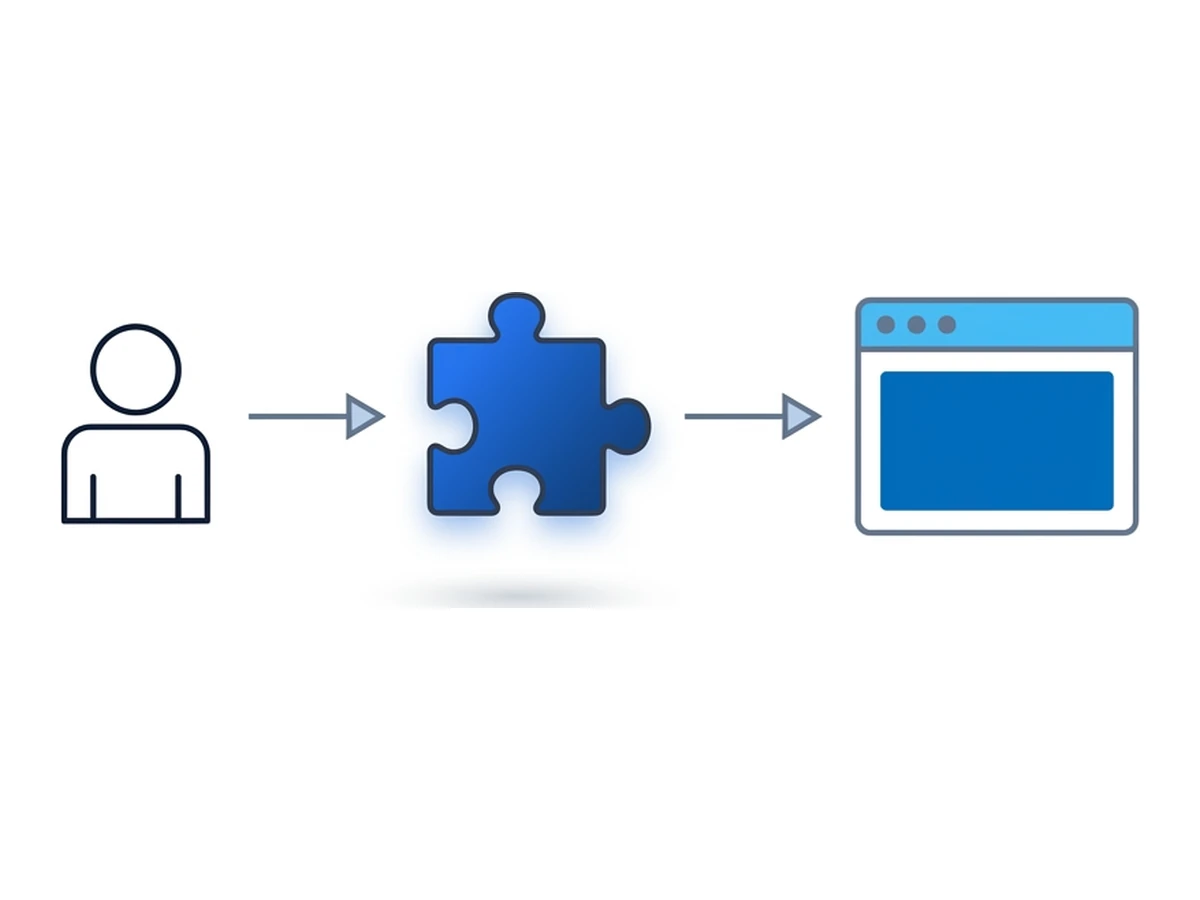
Une extension est publiée par une personne, construite à partir de code et de dépendances, puis distribuée par une boutique ou un autre canal de mise à jour. À chaque étape, le code reçu peut s'éloigner du code auquel tu pensais faire confiance.
Changement de propriétaire. Une nouvelle personne responsable hérite des utilisateurs et des autorisations déjà accordées. Le transfert peut être légitime, mais mérite un nouvel examen. En 2020, le responsable de Nano Adblocker et Nano Defender a annoncé qu'il ne contrôlait plus leurs fiches sur le Chrome Web Store. Le comportement ultérieur des versions Chromium a soulevé des inquiétudes liées aux logiciels malveillants; les versions indépendantes pour Firefox étaient un cas distinct.
Compte de publication compromis. Les attaquants peuvent viser la personne qui publie les versions plutôt que le navigateur lui-même. En décembre 2024, une campagne d'hameçonnage a obtenu un accès de publication à l'extension Chrome de Cyberhaven, puis une mise à jour malveillante est apparue dans la boutique. Cela ne signifie pas que toutes les extensions de la boutique ont été touchées. La communication publique de Cyberhaven décrit sa réaction.
Dépendances de compilation. Les bibliothèques et outils utilisés pour construire l'extension peuvent venir d'autres responsables. Si une dépendance compromise est intégrée à une mise à jour, l'extension publiée peut contenir ce code sans que son propre auteur l'ait écrit. Les incidents précédents ont suivi d'autres voies; les dépendances constituent un autre point de contrôle. Les développeurs devraient fixer et examiner leurs versions, puis vérifier le paquet effectivement publié, pas seulement le dépôt source.
Ce que montrent les incidents documentés
The Great Suspender illustre un transfert suivi d'une différence entre le code source public et le paquet distribué. Nano Adblocker et Nano Defender montrent qu'un même nom peut désigner des versions pour navigateurs et des responsables différents. Leur responsable d'origine a explicitement averti qu'il ne contrôlait plus les fiches Chrome. Aucun de ces cas ne prouve que tout changement de propriétaire soit malveillant; ils montrent pourquoi l'éditeur et le paquet livré comptent.
Cyberhaven illustre une autre voie : le développeur reste légitime, mais un attaquant obtient les accès nécessaires pour publier une version. La mise à jour affectée arrive alors par la boutique habituelle. Les chiffres avancés pour la campagne plus large varient selon l'enquête et sa date; ils ne mesurent pas de façon fiable l'exposition d'une personne donnée. La question utile est de savoir si une version précise de l'extension a fonctionné dans un navigateur ayant accès à des sites sensibles.
Vérifie les sites et les API que l'extension peut utiliser
Vérifie qui contrôle les mises à jour et si cela a changé
Examine le paquet précis cité dans un incident
Vérifie les extensions que tu utilises
Un examen rapide peut réduire les accès inutiles. Recommence après un changement de propriétaire, une mise à jour majeure ou une alerte de sécurité.
- 1
Ouvre la page des extensions
Utilise chrome://extensions dans Chrome, about:addons dans Firefox ou edge://extensions dans Edge. Vérifie les extensions installées dans chaque profil de navigateur que tu utilises. Décide aussi du sort de celles qui sont désactivées : garde-les pour une raison précise ou supprime-les. - 2
Supprime celles dont tu n'as plus besoin
Une extension inutilisée ajoute du code et parfois des autorisations sans t'apporter de bénéfice. Avant de la retirer, vérifie si elle contient des données ou des réglages à exporter. Pour un outil utilisé rarement, tu peux envisager de ne l'installer qu'au besoin ou de ne lui donner accès aux sites qu'à ton clic. - 3
Examine l'éditeur, les versions et les autorisations
Consulte la fiche de l'extension, l'identité du développeur, l'historique des mises à jour, les informations sur la vie privée et les sites autorisés. Un changement de propriétaire mérite une vérification; une ancienne date de mise à jour ne prouve pas à elle seule un danger, et une version récente ne garantit pas la sécurité. Si une alerte cite une version, compare-la à celle installée. - 4
Limite l'accès aux sites lorsque c'est possible
Chrome permet parfois de choisir des sites précis ou de lancer une extension seulement au clic. Les autres navigateurs proposent leurs propres réglages d'autorisation. Donne-lui uniquement les accès nécessaires, puis vérifie qu'elle fonctionne encore. Écarte les sites sensibles des accès trop larges si ton navigateur le permet.
Des habitudes plus sûres
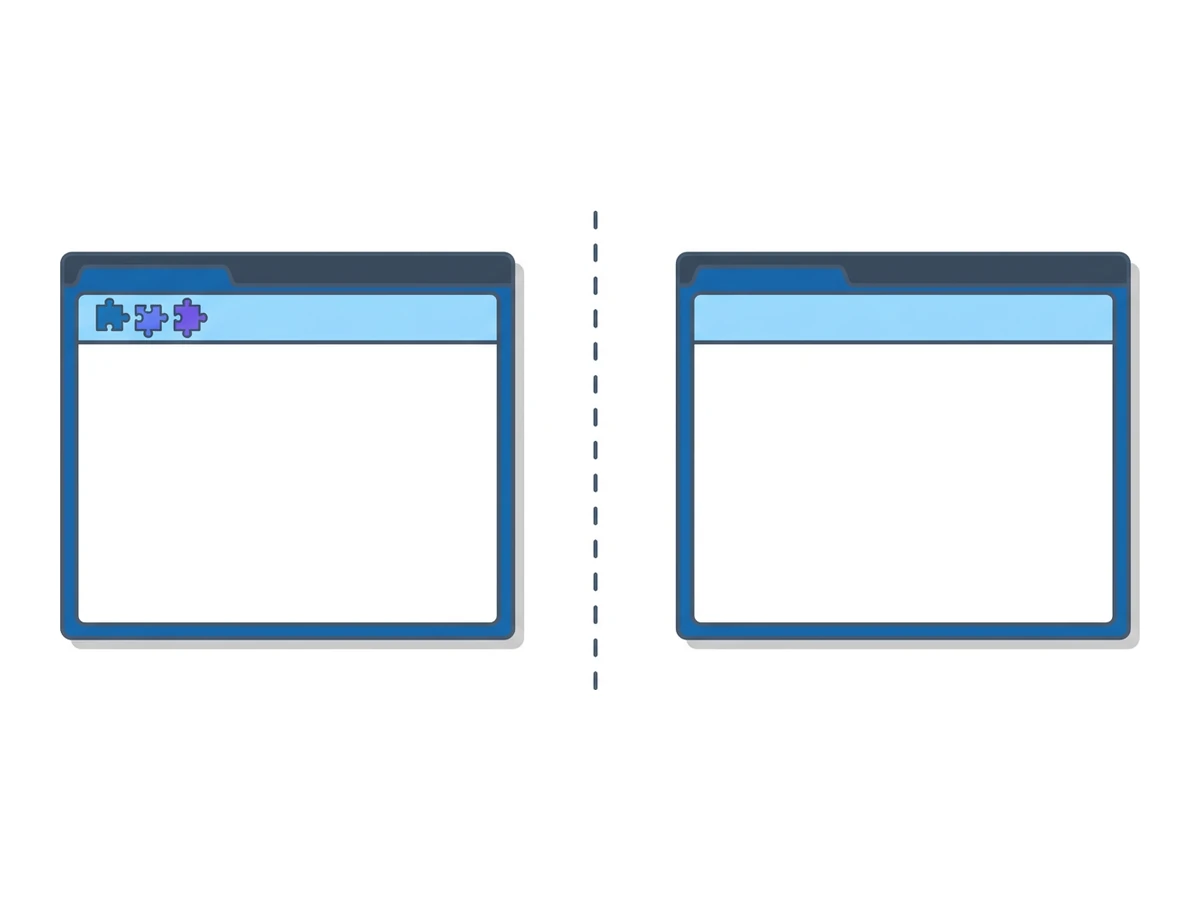
Tu n'as pas besoin de supprimer toutes les extensions. Un gestionnaire de mots de passe ou un bloqueur peut être utile si tu comprends ses autorisations et le maintiens à jour. Pour les tâches qui ne nécessitent pas d'extension, utilise un profil de navigateur séparé ou une nouvelle session de navigateur distant sans extension. Cela retire leur code de cet environnement particulier, sans rendre l'activité automatiquement privée ni exempte de risques.
Garde dans ton navigateur habituel les extensions nécessaires et revois régulièrement les sites auxquels elles accèdent. Si le site et ta façon de travailler le permettent, utilise un environnement sans extension pour une tâche sensible. Un navigateur distant éloigne l'exécution des pages de ton appareil, mais les identifiants saisis, les fichiers transférés et la connexion au service distant comptent toujours. Vérifie les extensions réellement présentes dans cet environnement avant de te fier à cette séparation.
Besoin d’une session isolée pour ta prochaine tâche ?
Ouvre un navigateur de bureau isolé, directement depuis le tien.
Lancer une sessionAucun navigateur à installer • Fonctionnalités selon l’offre


