
Em março de 2025, a Google publicou uma atualização do Chrome para a CVE-2025-2783 e disse ter conhecimento de exploração ativa. O aviso descrevia um identificador de recurso incorreto fornecido em circunstâncias não especificadas no Windows. É isso que a informação pública confirma, sem identificar uma empresa vítima nem garantir que a simples visita a uma página comprometa um dispositivo. O aviso de atualização do Chrome mostra porque importa atualizar depressa, mesmo quando a cadeia completa do ataque não é pública.
Uma falha zero-day é uma vulnerabilidade explorada antes de existir uma correção pública. Isso não significa que todos os browsers ou utilizadores estejam vulneráveis: contam a versão, a plataforma, as definições e a forma como o atacante faz chegar o conteúdo malicioso. Atualizar fecha falhas conhecidas; as proteções do browser e o cuidado com conteúdos arriscados podem reduzir a exposição antes de chegar a correção.
O que é uma falha zero-day
Imagina uma porta com uma fechadura defeituosa. Alguém pode descobrir a falha antes de o proprietário ter uma peça de substituição. Em segurança informática, uma falha zero-day é uma vulnerabilidade explorada antes de existir uma correção pública. O fabricante pode já conhecer a falha, ou não. Quando a exploração ocorre após a publicação de uma correção, costuma falar-se de uma falha «n-day».
Os browsers tratam conteúdo web complexo e não fiável e dispõem de várias camadas para conter falhas. Um problema no processo de renderização é grave, mas não dá automaticamente controlo sobre o sistema operativo. Conforme o browser, a plataforma e o objetivo, o atacante pode precisar de outra falha para sair do isolamento ou aumentar os privilégios. A documentação do Chromium sobre isolamento de sites descreve uma camada que limita um processo de renderização comprometido.
A vantagem de uma falha zero-day para o atacante é que ainda não há uma correção disponível para essa falha. Isso não a torna invisível: a monitorização de comportamentos, o isolamento de sites, o ambiente isolado do browser e a investigação de incidentes podem detetar ou limitar o ataque. O atacante também tem de chegar a um utilizador ou sistema afetado, por exemplo através de uma página maliciosa ou conteúdo preparado.
O ciclo de uma falha zero-day
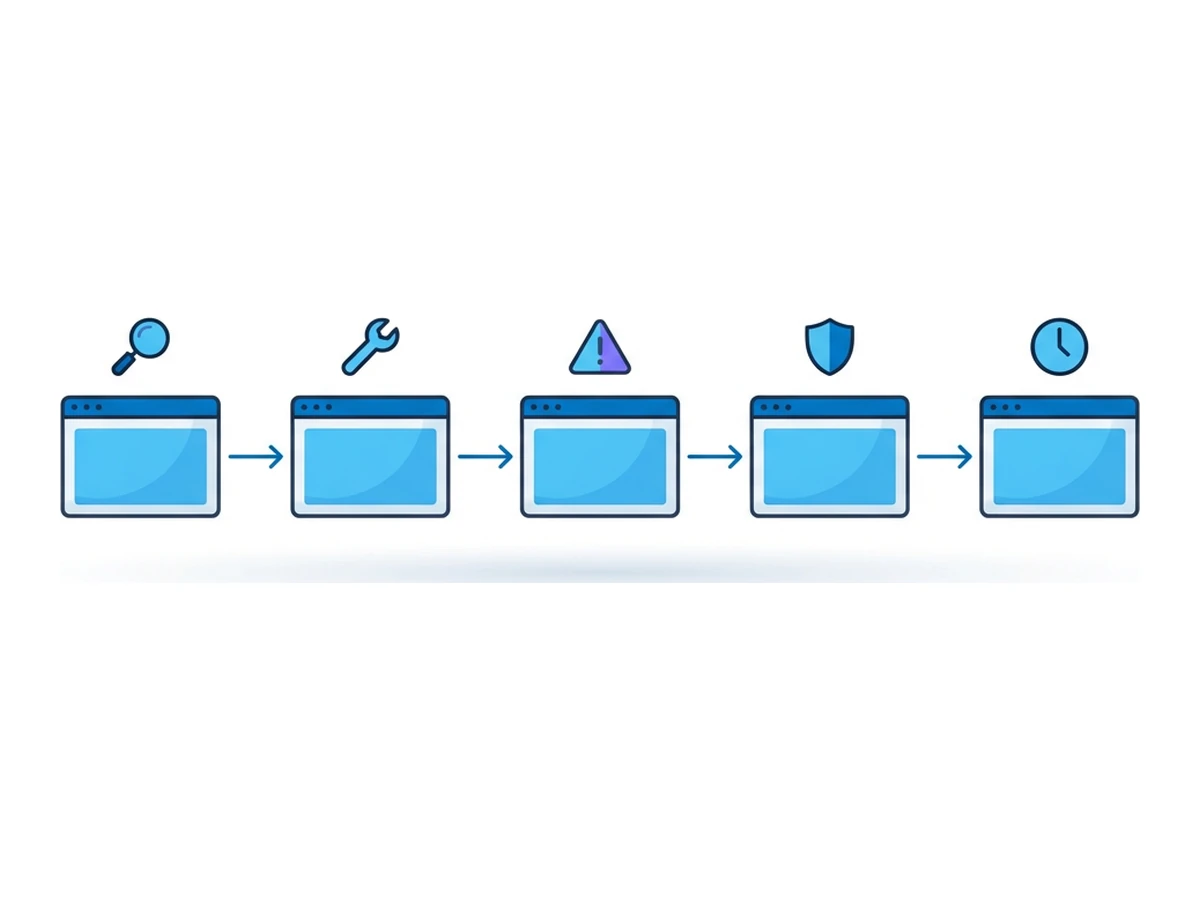
Esta sequência simplificada distingue uma falha sem correção pública de outra que continua perigosa depois da publicação da correção.
- 1
Descoberta
Um investigador, o fabricante ou um atacante encontra uma vulnerabilidade. Pode ser comunicada em privado, descoberta durante uma investigação ou mantida em segredo. Não há um calendário fixo para estes percursos. - 2
Preparação do ataque
O atacante procura uma forma de desencadear a falha no ambiente visado. Alguns ataques precisam apenas de uma vulnerabilidade; outros combinam uma falha de renderização com uma saída do ambiente isolado ou outra fraqueza. O controlo total do dispositivo não é automático. - 3
Exploração ativa
O ataque pode chegar por uma página maliciosa, um site comprometido ou uma ligação dirigida a alguém. Mesmo sem uma assinatura específica, as proteções do browser e as ferramentas que monitorizam comportamentos podem bloquear ou revelar parte da atividade. - 4
Correção e divulgação
O fabricante investiga, prepara uma correção e publica um aviso de segurança quando está pronto. Os prazos de divulgação e distribuição variam. Depois de existir uma correção, instalá-la rapidamente fecha essa falha conhecida no sistema afetado. - 5
Exploração após a divulgação
Os sistemas que ainda não instalaram a correção podem continuar expostos. Por vezes, os atacantes adaptam pormenores públicos ou código de ataques anteriores para os atingir. A reutilização é possível, mas não inevitável nem limitada a um prazo fixo. A análise da Google sobre a reutilização de ataques mostra porque uma correção publicada precisa de chegar aos utilizadores.
O ataque só é zero-day enquanto não existir uma correção pública. Depois da publicação, o risco passa sobretudo para os dispositivos que ainda não atualizaram. Identifica as versões afetadas, instala rapidamente as correções e mantém ativas as proteções do browser e do dispositivo.
Onde surgem os atrasos na atualização
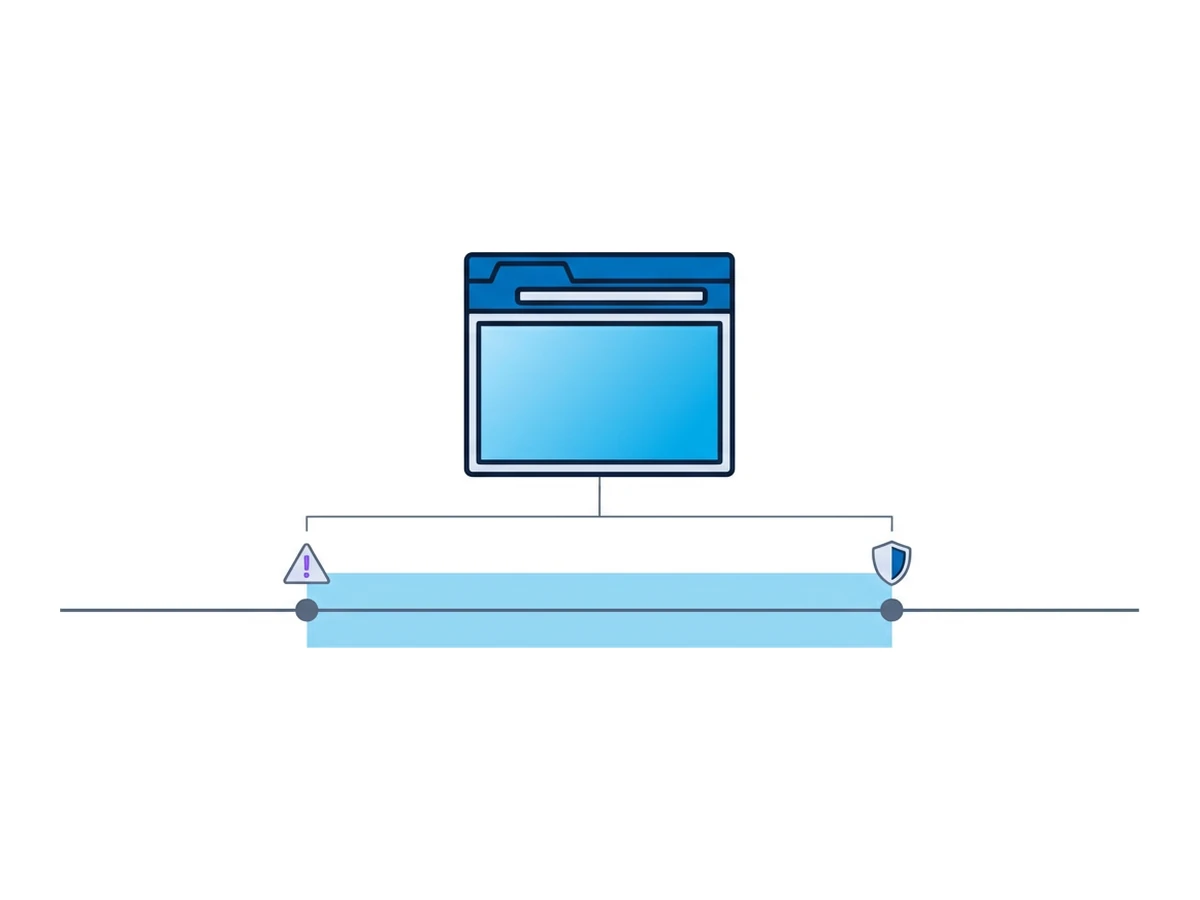
Os testes de compatibilidade, as políticas dos dispositivos geridos ou um browser deixado aberto podem atrasar uma atualização. Esse atraso é diferente do período em que ainda não existe correção. Ambos pedem várias proteções, mas só a atualização corrige uma falha divulgada na versão afetada.
Antes da correção. O software afetado ainda não tem uma solução específica. O número de pessoas expostas depende da versão, do sistema operativo, das definições e das condições necessárias ao ataque. O fabricante pode limitar os detalhes técnicos enquanto prepara a correção.
Correção disponível, mas não instalada. Uma frota de dispositivos geridos pode exigir testes e coordenação da distribuição. Nesse intervalo, os atacantes podem visar versões por corrigir. Uma correção publicada só protege quando os browsers afetados reiniciam com a versão corrigida.
Dispositivos esquecidos. Máquinas partilhadas, sistemas operativos sem suporte e browsers sem gestão central podem ficar sem a atualização. Um inventário e a verificação das versões ajudam a encontrá-los, em vez de presumir que todos estão atualizados.
Atrasos excecionais. Se for necessário adiar uma atualização, limita o acesso a conteúdos arriscados, usa as proteções dos browsers geridos e regista quando será distribuída a versão corrigida. Navegar remotamente pode reduzir a exposição local ao código dos sites, mas não justifica adiar correções nem elimina o risco para as contas usadas nessa sessão.
O que mostram os dados
O Google Threat Intelligence Group acompanhou 75 falhas zero-day exploradas e divulgadas em 2024, em várias categorias de produtos. Não são 75 falhas de browser. A sua análise de 2024 conta os casos detetados e divulgados, não todos os ataques.
falhas zero-day exploradas, em vários produtos, acompanhadas em 2024
em produtos para utilizadores finais, incluindo browsers e sistemas operativos móveis e de computador
em produtos destinados a empresas
Nesse conjunto de dados, as falhas zero-day em browsers passaram de 17 em 2023 para 11 em 2024. Os números não estabelecem um atraso universal na distribuição de correções nem a probabilidade de uma pessoa ser atacada. Mostram porque importa conhecer as versões afetadas, instalar as correções disponíveis e manter proteções durante o período anterior à sua publicação.
Exemplos documentados
Os avisos dos fabricantes documentam a falha e a atualização, mas muitas vezes revelam pouco sobre as vítimas ou a cadeia completa do ataque. Estes quatro exemplos mostram a importância desse limite.
Chrome CVE-2023-2033. O aviso da Google de abril de 2023 descreve uma confusão de tipos no V8 e indica que existia um ataque ativo. O aviso não identifica o meio usado para difundir o ataque nem demonstra o controlo total do dispositivo.
Firefox CVE-2024-9680. O aviso da Mozilla de outubro de 2024 relata uma falha de utilização de memória libertada nas cronologias de animação e diz que foi explorada. Não descreve uma campanha específica, uma saída do ambiente isolado ou a instalação de software espião.
Safari 18.1.1. O aviso de segurança da Apple enumera a CVE-2024-44308 no JavaScriptCore e a CVE-2024-44309 no WebKit. A Apple diz que ambas podem ter sido exploradas em computadores Mac com processador Intel. O aviso não indica o modo de difusão nem uma campanha posterior.
Chrome CVE-2025-2783. O aviso da Google de março de 2025 confirma exploração ativa e disponibiliza uma atualização para computadores. Não especifica a forma de difusão do ataque nem prazos de distribuição.
Explorar uma falha no browser e roubar uma conta com sessão iniciada são resultados diferentes. Uma falha de renderização pode ficar contida no ambiente isolado; uma sessão pode ser roubada sem qualquer falha do browser. Para este risco distinto, lê o nosso guia sobre roubo de sessões.
Proteções além das atualizações
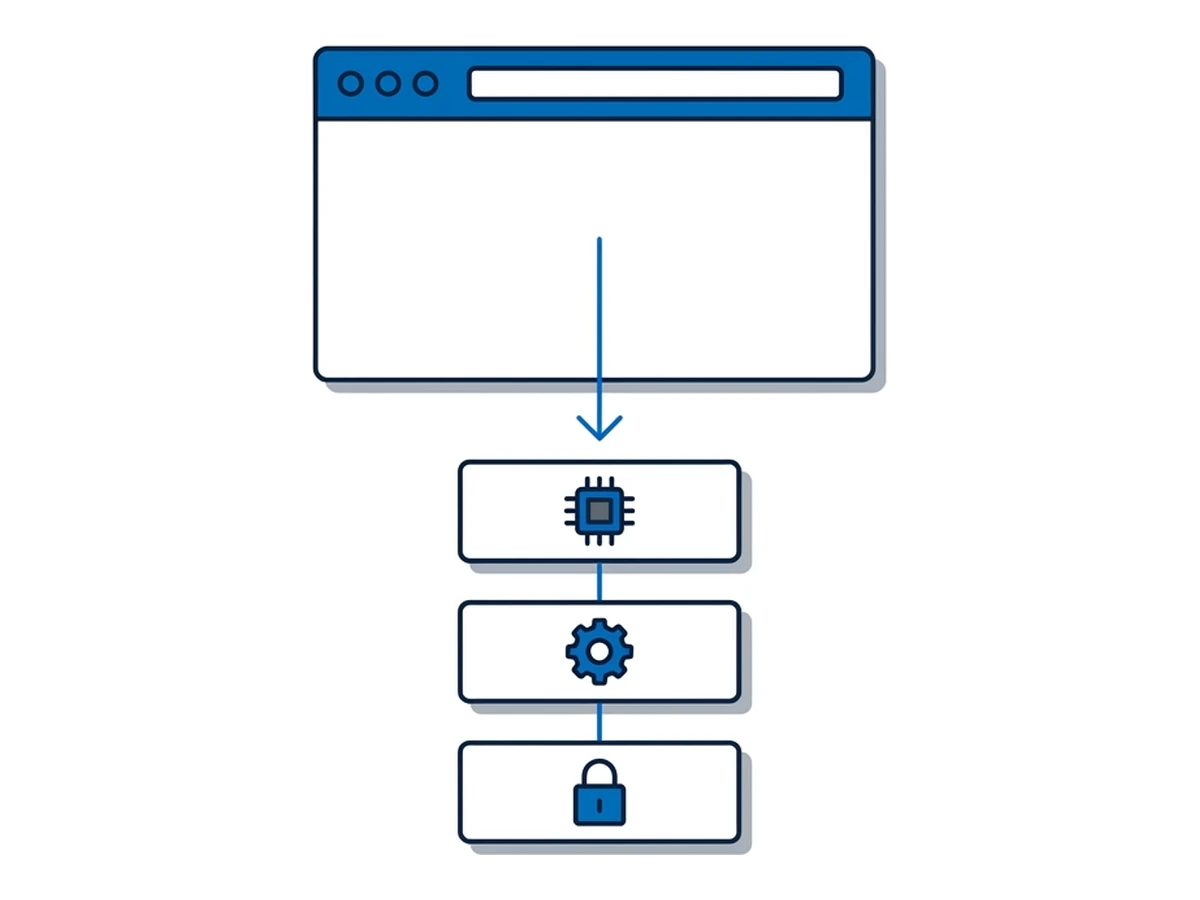
Instalar correções rapidamente é essencial, mas nenhum fabricante consegue corrigir uma falha antes de a conhecer e resolver. Outras proteções têm funções diferentes: podem reduzir a probabilidade de atingir o código vulnerável, limitar o que um ataque consegue fazer ou ajudar a detetá-lo.
Extensões. Conforme as permissões concedidas, uma extensão pode ter amplo acesso às páginas ou aos dados de navegação. Revê as que tens instaladas e remove as desnecessárias. O abuso de uma extensão é um risco distinto de uma falha zero-day do browser: atualizar o Chrome ou o Firefox não revê as extensões por ti.
Proteções do browser. O isolamento de sites, o ambiente isolado e as proteções contra ataques podem limitar o efeito de algumas falhas. A eficácia depende da falha e da plataforma. Alterações às definições de segurança geridas devem ter uma razão documentada e uma avaliação do risco.
Sistema operativo e proteção do dispositivo. Mantém o sistema atualizado, além do browser. As ferramentas de segurança podem analisar comportamentos mesmo sem uma assinatura específica para determinada falha zero-day. Não são cegas por definição, nem garantem bloquear todos os ataques.
Isolamento num browser remoto. Abrir um site num browser remoto pode reduzir a exposição direta do browser e do sistema local ao código desse site. Não impede que as contas usadas na sessão remota sejam comprometidas, nem evita downloads perigosos ou interações pelo visualizador e pela área de transferência. As sessões Browser.lol nem sempre terminam quando fechas o separador, e os perfis guardados podem persistir. O isolamento complementa as atualizações rápidas; não justifica adiá-las.
Um plano de defesa por camadas
Cada proteção atua numa parte diferente do ataque. A sua utilidade depende da falha, da configuração e da forma como usas o browser.
| Proteção | Antes de existir uma correção pública | Depois de existir uma correção |
|---|---|---|
| Antivírus e EDR | Podem detetar comportamentos suspeitos; não corrigem a falha | Podem detetar atividade durante a distribuição da atualização |
| Atualizações do browser e do sistema | Ainda não há correção para a falha desconhecida | Instala rapidamente a correção do fabricante |
| Reputação de URLs | Pode bloquear um site conhecido por distribuir ataques | Continua a depender da visibilidade do site |
| Ambiente isolado do browser local | Pode limitar algumas etapas do ataque | Mantém-no ativo juntamente com a atualização |
| Tor Browser | Contam as suas proteções e a versão instalada | Atualiza o Tor Browser quando existir correção |
| Isolamento num browser remoto | Pode reduzir a exposição local ao código web | Continua a atualizar; contas e dados remotos permanecem em risco |
Nenhuma linha promete imunidade. O isolamento remoto muda o local onde o código do site é executado; uma falha no browser remoto pode afetar a sessão ou as contas abertas nela. O visualizador do Browser.lol também funciona num browser local. Testa todo o percurso, incluindo downloads, área de transferência, credenciais e perfis guardados, antes de considerares o risco contido.
Se precisas de abrir sites desconhecidos, define um procedimento controlado com contas de teste e evita segredos reais sempre que possível. Verifica se a sessão remota terminou mesmo quando acabas: fechar o separador não basta. Continua a atualizar os browsers locais e remotos e a rever os alertas das outras camadas de proteção.
Reduzir a exposição e atualizar sem demora
Os relatos sobre falhas zero-day recordam que nenhuma correção específica pode surgir antes de a falha ser descoberta. Não provam que todos os browsers estejam sob ataque constante nem que as atualizações tenham falhado. Correções dos fabricantes, isolamento do browser, monitorização dos dispositivos e navegação remota têm funções e limites diferentes.
Atualiza os browsers afetados assim que for viável, mantém as suas proteções ativas e usa um browser remoto quando isso reduzir de facto a exposição local. Credenciais, ficheiros transferidos e a própria sessão remota fazem parte do que precisas de proteger. Esta abordagem por camadas reduz o risco sem prometer travar sempre um ataque ainda desconhecido.
Precisas de uma sessão isolada para a próxima tarefa?
Abre um navegador de computador isolado e começa diretamente no teu navegador.
Começar uma sessãoSem instalar outro navegador • Funcionalidades conforme o plano


