Um site promete tokens para receberes e pede-te que ligues uma carteira e aproves uma operação. Pode parecer um simples início de sessão, mas o pedido pode dar a outra entidade acesso a um token, autorizar uma oferta de NFT ou enviar uma transferência. Os teus ativos podem ficar em risco sem que a frase de recuperação saia da carteira. O que determina o perigo é o alcance do pedido, não o aspeto cuidado do site.
«Drainer de carteiras» designa várias técnicas de phishing, não um contrato ou uma assinatura universal. Uma transferência direta pode mover imediatamente um ativo específico. Uma aprovação pode autorizar transferências posteriores de um token ou de uma coleção NFT. Uma autorização assinada pode conceder uma permissão quando for submetida à blockchain. Nenhum destes atos dá automaticamente acesso a todos os ativos, redes ou posições DeFi. O guia da MetaMask sobre phishing por assinatura explica como os atacantes exploram estas diferenças.
Assinatura, transação ou autorização?
A carteira pode pedir-te para assinar uma mensagem, submeter uma transação à blockchain ou autorizar outra entidade a gastar tokens. Lê qual é a ação concreta. Nos ERC-20, uma aprovação na blockchain define um limite: uma entidade identificada pode transferir até certa quantidade de um token através de transferFrom. A aprovação não faz, por si só, uma transferência nem abrange outros tokens. A especificação ERC-20 define as funções approve e allowance.
Nos NFT ERC-721, a transação na blockchain setApprovalForAll permite a um operador gerir todos os NFT dessa coleção detidos pela conta, incluindo os adquiridos depois enquanto a autorização se mantiver ativa. Não abrange todos os contratos NFT nem todas as redes. Uma ordem de mercado assinada é outro mecanismo, sujeito às condições da ordem e às aprovações existentes. Consulta a especificação ERC-721.
Uma autorização por assinatura é assinada fora da blockchain e pode ser submetida mais tarde por outra pessoa. O ERC-2612 pode definir um limite ERC-20 para uma entidade, um valor, um identificador único e um prazo. O Permit2 distingue transferências únicas de autorizações limitadas no tempo; normalmente exige uma aprovação anterior do token ao contrato Permit2 na blockchain. Confirma o token, a entidade autorizada, a rede, o valor e a validade. Compara a autorização ERC-2612 com a apresentação do Permit2 pela Uniswap.
Como funciona uma campanha de drainer
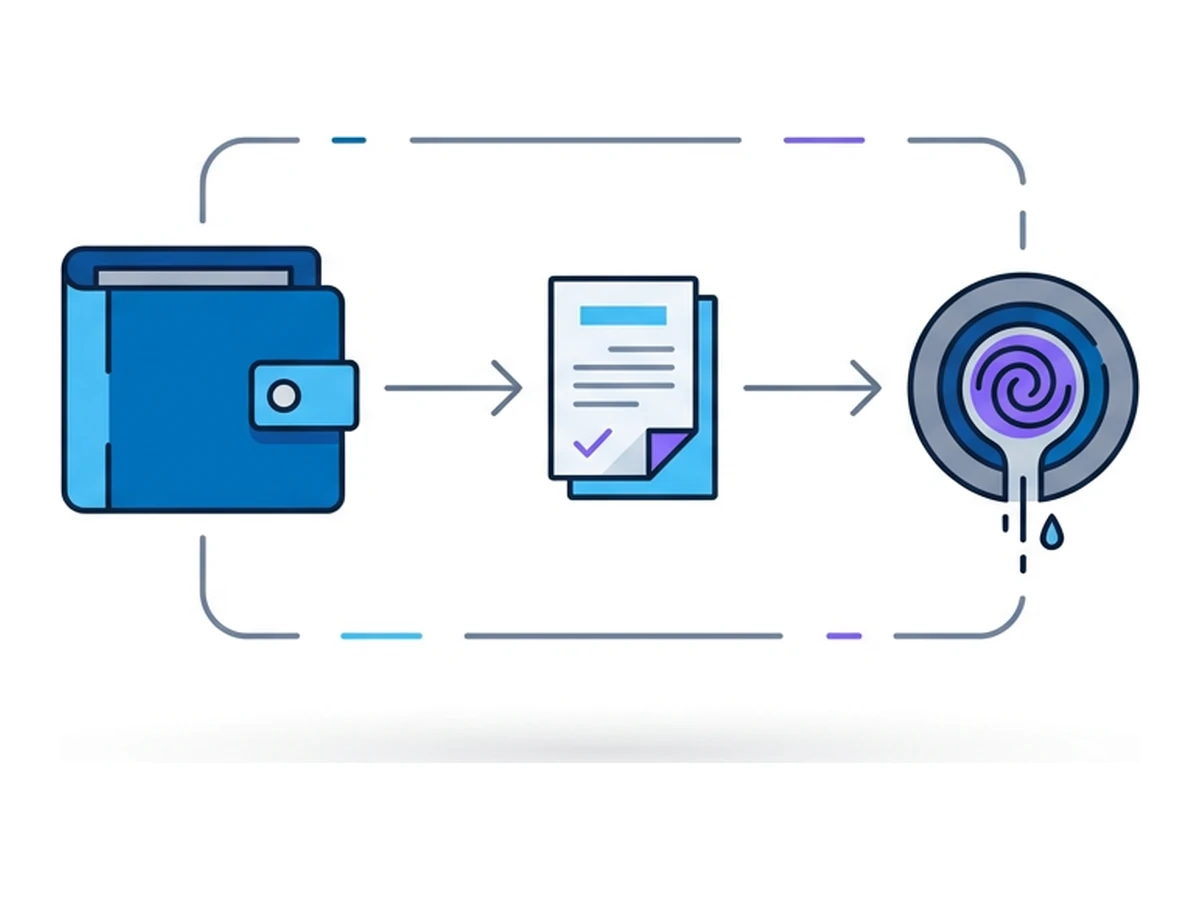
Uma campanha de phishing pode juntar um site copiado, uma história urgente sobre tokens ou NFT, um pedido de ligação à carteira e uma transação ou assinatura maliciosa. O atacante pode usar software e serviços partilhados, mas não há um kit, divisão de receitas ou contrato único em todos os casos. O passo decisivo é aquilo que o titular da carteira autoriza na rede em causa.
O atacante pode adaptar o pedido à carteira, ao ativo e à rede que encontra. Ethereum, redes compatíveis com EVM e Solana não partilham um mecanismo universal de aprovação. Um pedido numa rede não autoriza automaticamente transferências noutra. Confirma o nome da rede e o endereço do contrato na carteira, em vez de confiares apenas na promessa do site de que se trata de uma verificação inofensiva.
Os atacantes também exploram autorizações já concedidas. Se uma entidade já tiver permissão para gastar um token, pode transferi-lo mais tarde sem outra aprovação do titular. Uma nova assinatura pode autorizar uma ação diferente, ou a autorização antiga pode ser o verdadeiro risco. Por isso, deves rever as permissões mesmo que nenhum ativo se mova quando ligas a carteira.
Token, coleção, entidade autorizada, rede e valor
Uma aprovação pode continuar ativa até ser revogada ou esgotada
Ligar a carteira é diferente de autorizar despesas
Porque os pedidos da carteira são difíceis de ler
As carteiras variam na forma como explicam chamadas a contratos e mensagens estruturadas. Alguns pedidos mostram um resumo útil; outros deixam campos importantes difíceis de interpretar. O EIP-712 estrutura os dados assinados, mas não torna todos os pedidos seguros nem garante que a carteira consiga explicar o seu efeito. O ecrã da carteira é apenas uma fonte de informação: confirma também o destino, o contrato, a rede, o valor e a validade.
Uma aplicação legítima pode usar aprovações, autorizações assinadas e ordens de mercado. Um site fraudulento pode pedir o mesmo tipo de ação com uma entidade maliciosa ou condições desfavoráveis. Uma carteira física protege as chaves de assinatura, mas não decide se a autorização é sensata. A clareza do ecrã e o apoio à apresentação dos dados variam conforme o dispositivo, a aplicação e o contrato. Não suponhas que um ecrã físico torna seguro um pedido que não percebes.
Se não conseguires identificar a ação e o seu alcance, recusa o pedido e confirma o site por outra via. Evita assinar por causa de uma contagem decrescente ou da promessa de que é «só uma verificação». Se já deste uma autorização suspeita, examina rapidamente as permissões ativas na rede em causa. Desligar o site não revoga uma aprovação registada na blockchain.
Pedidos que exigem uma pausa
setApprovalForAll dá a um operador controlo sobre os NFT de uma coleção. Mercados e outras aplicações podem precisar legitimamente desta permissão, mas é ampla. Confirma o operador e a coleção e pergunta se existe uma autorização mais limitada. O Permit2 é para tokens ERC-20; não substitui de forma geral as aprovações ERC-721.
Limites elevados para ERC-20 podem facilitar o uso de aplicações legítimas, mas expõem mais desse token se a entidade autorizada for maliciosa ou for comprometida depois. Confirma quem pode gastar e escolhe um limite mais baixo quando a carteira permitir. Um valor alto é sinal de risco, não prova de um drainer. O guia da MetaMask sobre limites de despesa explica como rever e revogar aprovações suportadas.
Os pedidos Permit e Permit2 podem ser úteis, mas exigem atenção. Confirma o token, a entidade autorizada, o valor, o identificador único ou o alcance pontual, a rede e o prazo. Outra pessoa pode submeter mais tarde uma assinatura feita fora da blockchain. Recusa o pedido se não conseguires verificar quem pode gastar ou se a permissão exceder a tarefa. Não confundas uma assinatura com uma transferência já concluída.
As ordens de mercado podem incluir vários artigos, preços, destinatários e condições. Confirma o que ofereces e o que recebes antes de assinar. A assinatura autoriza o que a ordem especifica, segundo as regras do contrato do mercado e as aprovações de tokens relevantes. Não dá, por si só, acesso universal à carteira. A documentação da OpenSea sobre Seaport mostra estes campos distintos.
Limita o que um site pode alcançar
Separa os ativos de maior valor da carteira usada com aplicações desconhecidas e limita os ativos e permissões expostos a cada site. Uma conta com poucos fundos pode reduzir o montante acessível a uma entidade maliciosa, mas não torna uma má assinatura segura e pode perder tudo o que contém. Revê o endereço e as permissões em cada rede envolvida. Se aprovaste um pedido com uma conta de grande valor, mudar de navegador depois não desfaz a autorização.
O Browser.lol pode executar a página da aplicação longe do teu navegador habitual, reduzindo a exposição direta ao código da página. Não é uma carteira, um verificador de assinaturas nem um gestor de permissões na blockchain. A carteira no teu dispositivo, um dispositivo físico de assinatura ou uma extensão no navegador remoto continua a ter de mostrar e autorizar o pedido. Terminar a sessão Browser.lol não apaga uma autorização assinada nem uma aprovação na blockchain. Perante uma aprovação suspeita, segue as instruções da MetaMask para a revogar na rede afetada. A revogação exige taxas de rede e não anula transferências já concluídas.
Precisas de uma sessão isolada para a próxima tarefa?
Abre um navegador de computador isolado e começa diretamente no teu navegador.
Começar uma sessãoSem instalar outro navegador • Funcionalidades conforme o plano