
Eine Website bietet dir einen Token-Claim an und fordert dich auf, dein Wallet zu verbinden und eine Anfrage zu bestätigen. Das mag wie eine harmlose Anmeldung aussehen. Die Anfrage könnte aber einem anderen Konto Zugriff auf einen Token geben, ein NFT-Angebot autorisieren oder eine Übertragung auslösen. Deine Wiederherstellungsphrase muss das Wallet nie verlassen, damit Vermögenswerte gefährdet sind. Was ein Angreifer erbeuten kann, hängt vom Umfang der Anfrage ab, nicht vom professionellen Aussehen der Seite.
«Wallet-Drainer» bezeichnet verschiedene Phishing-Methoden, keinen universellen Vertrag und keine bestimmte Signatur. Eine direkte Übertragung kann einen festgelegten Vermögenswert sofort bewegen. Eine Freigabe kann spätere Übertragungen eines bestimmten Tokens oder einer NFT-Kollektion erlauben. Ein signiertes Permit kann wirksam werden, wenn es auf der Blockchain eingereicht wird. Nichts davon gibt automatisch Zugriff auf alle Werte, Netzwerke oder DeFi-Positionen. Der MetaMask-Leitfaden zu Signatur-Phishing erklärt, wie Angreifer diese Unterschiede ausnutzen.
Signatur, Transaktion oder Freigabe?
Eine Wallet-Anfrage kann dich auffordern, eine Nachricht zu signieren, eine On-Chain-Transaktion einzureichen oder einem anderen Konto eine Freigabe zu erteilen. Prüfe, was tatsächlich verlangt wird. Bei ERC-20 setzt eine On-Chain-Freigabe ein Ausgabelimit: Eine benannte berechtigte Adresse darf mit transferFrom bis zu einer festgelegten Menge eines Tokens übertragen. Die Freigabe überträgt selbst nichts und gilt nicht für andere Tokens. Die ERC-20-Spezifikation definiert approve und allowance.
Bei ERC-721-NFTs erlaubt eine On-Chain-Transaktion mit setApprovalForAll einem Operator, alle NFTs dieser Kollektion zu verwalten, die dem Konto gehören. Das umfasst auch später erworbene NFTs, solange die Freigabe aktiv ist. Sie gilt nicht für jeden NFT-Vertrag oder jedes Netzwerk. Eine signierte Marktplatzorder ist ein anderer Mechanismus und hängt von ihren Bedingungen und bestehenden Freigaben ab. Siehe die ERC-721-Spezifikation.
Ein Permit ist eine Off-Chain-Signatur, die jemand anders später einreichen kann. ERC-2612 kann ein ERC-20-Ausgabelimit für eine bestimmte berechtigte Adresse mit festem Betrag, Nonce und Ablaufzeitpunkt setzen. Permit2 kennt getrennte Modi für einmalige Übertragungen und zeitlich begrenzte Freigaben; meist braucht es zuvor eine On-Chain-Freigabe vom Token an den Permit2-Vertrag. Token, berechtigte Adresse, Netzwerk, Betrag und Frist sind entscheidend. Vergleiche das ERC-2612-Permit mit der Permit2-Übersicht von Uniswap.
Wie eine Drainer-Kampagne funktioniert
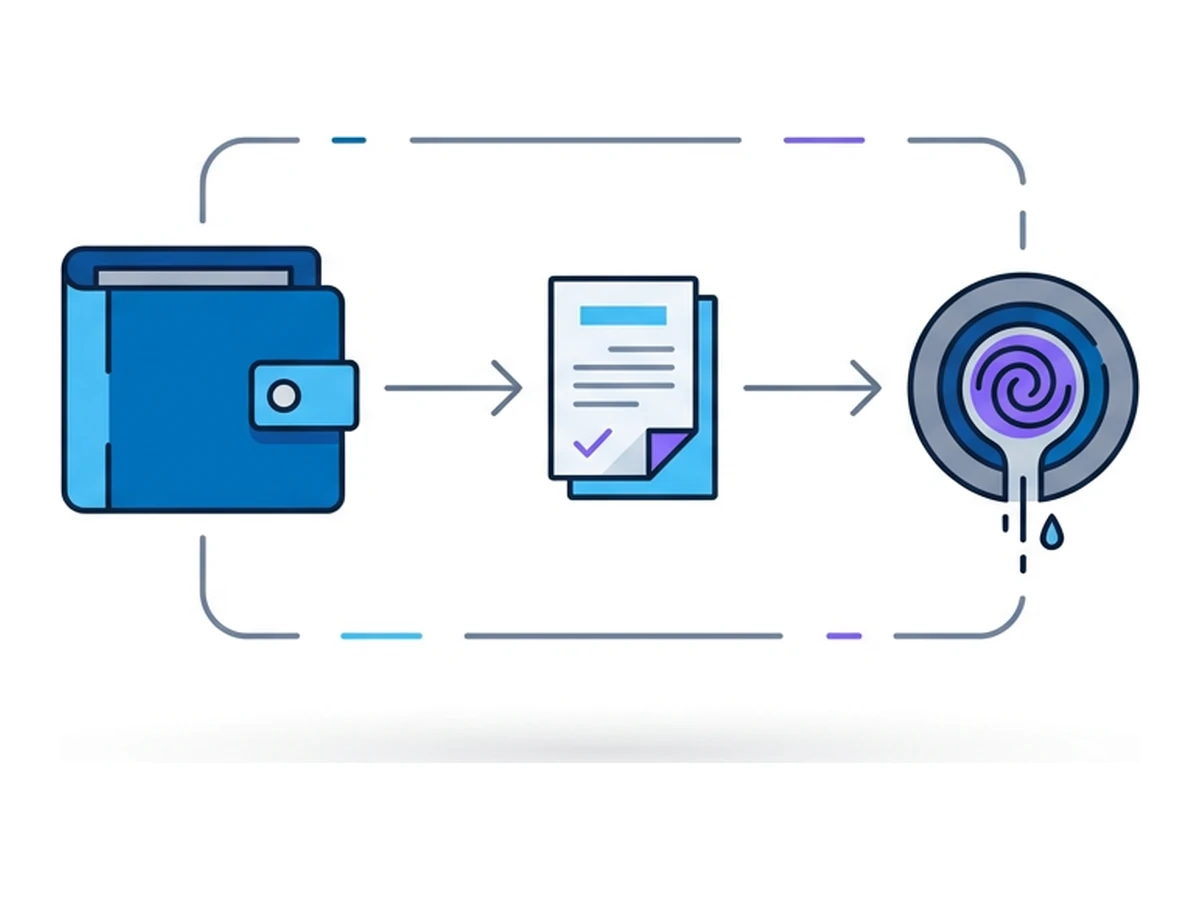
Eine Phishing-Kampagne kann eine kopierte Website, eine angeblich dringende Claim- oder Mint-Aktion, eine Wallet-Verbindung und eine bösartige Transaktions- oder Signaturanfrage kombinieren. Angreifer können gemeinsame Software oder Dienstleister nutzen. Es gibt aber kein festes Kit, keine einheitliche Beuteaufteilung und keinen einzigen Vertrag für alle Fälle. Entscheidend ist, was der Inhaber des Wallets im jeweiligen Netzwerk erlaubt.
Angreifer können Anfragen an das erkannte Wallet, den Vermögenswert und das Netzwerk anpassen. Ethereum, EVM-kompatible Netzwerke und Solana teilen aber keinen universellen Freigabemechanismus. Eine Anfrage in einem Netzwerk erlaubt nicht automatisch Übertragungen in einem anderen. Prüfe Netzwerknamen und Vertragsadresse im Wallet, nicht bloss die Behauptung der Website, es gehe um eine harmlose Verifizierung.
Angreifer nutzen auch bestehende Berechtigungen. Hat eine Adresse bereits ein Ausgabelimit, kann sie Tokens später ohne weitere Freigabe durch den Inhaber bewegen. Eine neue Signatur kann eine andere Handlung erlauben, oder die eigentliche Schwachstelle ist eine alte Freigabe. Darum lohnt sich die Prüfung aktiver Berechtigungen auch dann, wenn beim Verbinden des Wallets noch nichts übertragen wird.
Token, Kollektion, berechtigte Adresse, Netzwerk und Betrag
Eine Freigabe kann bis zum Widerruf oder Verbrauch bestehen
Ein Wallet verbinden ist nicht dasselbe wie Ausgaben erlauben
Warum Wallet-Anfragen schwer zu lesen sind
Wallets zeigen Vertragsaufrufe und strukturierte Nachrichten unterschiedlich an. Manche fassen die Anfrage gut zusammen, bei anderen sind wichtige Felder schwer zu deuten. EIP-712 strukturiert signierte Daten, macht aber nicht jede Anfrage sicher und garantiert nicht, dass ein Wallet ihre Wirkung erklären kann. Die Anzeige im Wallet ist nur ein Hinweis. Zielseite, Vertrag, Netzwerk, Betrag und Ablaufzeitpunkt musst du ebenfalls prüfen.
Auch legitime dezentrale Apps nutzen Freigaben, Permits und Marktplatzorders. Eine betrügerische Seite kann dieselben Arten von Anfragen mit einer bösartigen berechtigten Adresse oder ungünstigen Bedingungen stellen. Hardware-Wallets schützen die Signaturschlüssel, können aber nicht entscheiden, ob eine Berechtigung sinnvoll ist. Anzeige und Unterstützung für verständliche Signaturdetails hängen von Gerät, App und Vertrag ab. Ein Gerätebildschirm macht eine unverständliche Anfrage nicht automatisch sicher.
Kannst du Handlung und Umfang nicht erkennen, lehne die Anfrage ab und prüfe die Website über einen unabhängigen Weg. Signiere nicht wegen eines Countdowns oder weil die Seite behauptet, es sei «nur eine Verifizierung». Hast du bereits etwas Verdächtiges freigegeben, prüfe rasch die aktiven Berechtigungen im betroffenen Netzwerk. Nur die Website-Verbindung zu trennen widerruft kein On-Chain-Ausgabelimit.
Anfragen, bei denen du innehalten solltest
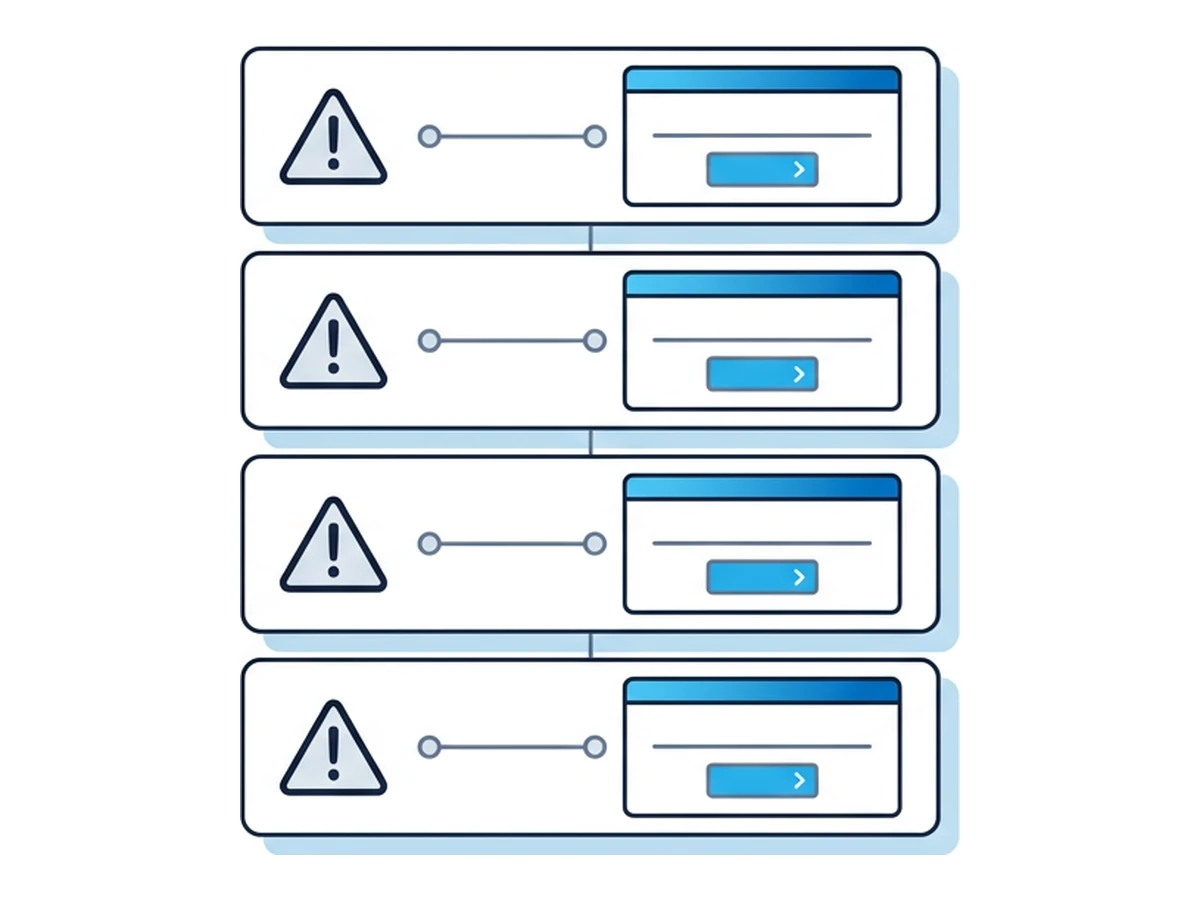
setApprovalForAll gibt einem Operator Kontrolle über NFTs einer Kollektion. Marktplätze und andere Apps können das berechtigterweise brauchen, doch die Freigabe ist weitreichend. Prüfe Operator und Kollektion und frage, ob eine engere Freigabe möglich ist. Permit2 betrifft ERC-20-Tokens und ersetzt ERC-721-Freigaben nicht allgemein.
Hohe ERC-20-Ausgabelimits können legitimen Apps die Nutzung erleichtern. Ist die berechtigte Adresse bösartig oder wird sie später kompromittiert, sind dadurch aber mehr Tokens gefährdet. Prüfe die Adresse und wähle ein tieferes Limit, wenn dein Wallet das erlaubt. Ein hoher Wert ist ein Risikosignal, kein Beweis für einen Drainer. Die MetaMask-Hinweise zu Ausgabelimits erklären, wie du unterstützte Freigaben prüfst und widerrufst.
Permit- und Permit2-Anfragen können nützlich sein, verlangen aber sorgfältige Prüfung. Achte auf Token, berechtigte Adresse, Betrag, Nonce oder einmaligen Umfang, Netzwerk und Frist. Jemand anders kann eine Off-Chain-Signatur später einreichen. Lehne ab, wenn du die berechtigte Adresse nicht prüfen kannst oder die Freigabe über die Aufgabe hinausgeht. Eine Signatur ist nicht dasselbe wie eine bereits ausgeführte Übertragung.
Marktplatzorders können mehrere Objekte, Preise, Empfänger und Bedingungen enthalten. Prüfe das tatsächliche Angebot und die Gegenleistung, bevor du signierst. Die Signatur erlaubt, was die Order nach den Regeln des Marktplatzvertrags und gegebenenfalls bestehenden Token-Freigaben vorsieht. Sie gibt nicht automatisch Zugriff auf das ganze Wallet. Die Seaport-Dokumentation von OpenSea zeigt diese getrennten Felder.
Begrenze, worauf eine Seite zugreifen kann
Trenne grössere Bestände von einem Wallet, mit dem du unbekannte dezentrale Apps nutzt, und begrenze die Vermögenswerte und Freigaben, die eine Seite erreichen kann. Ein Konto mit geringem Bestand kann den Betrag verringern, auf den eine bösartige berechtigte Adresse zugreifen kann. Eine schädliche Signatur wird dadurch nicht sicher; auch dieses Konto kann seine Werte verlieren. Prüfe Adresse und Berechtigungen für jedes betroffene Netzwerk. Hat ein wertvolles Konto eine Anfrage bereits bestätigt, macht ein späterer Browserwechsel die Freigabe nicht rückgängig.
Browser.lol kann die Webseite einer dezentralen App entfernt von deinem normalen Browser ausführen und so dein Gerät weniger direkt dem Seitencode aussetzen. Es ist weder Wallet noch Signaturprüfer noch Verwaltung von On-Chain-Berechtigungen. Ein Wallet auf deinem Gerät, ein Hardware-Signer oder eine Erweiterung im entfernten Browser muss die Anfrage weiterhin anzeigen und erlauben. Browser.lol löscht ein signiertes Permit oder eine On-Chain-Freigabe nicht, wenn die Session endet. Bei einer verdächtigen Freigabe folge den MetaMask-Hinweisen zum Widerruf für das betroffene Netzwerk. Der Widerruf kostet Gas und macht bereits ausgeführte Übertragungen nicht rückgängig.
Brauchst du für deine nächste Aufgabe eine isolierte Session?
Öffne einen isolierten Desktop-Browser und leg direkt in deinem Browser los.
Session startenKeine Browserinstallation nötig • Funktionen je nach Plan