
Un sito promette token gratuiti e chiede di collegare il wallet e confermare una richiesta. Può sembrare una semplice verifica, ma potrebbe autorizzare qualcuno a usare un token, mettere in vendita un NFT o avviare un trasferimento. I tuoi asset possono essere a rischio anche se la frase di recupero non esce mai dal wallet. Conta ciò che la richiesta consente di fare, non quanto sia curato il sito.
«Wallet drainer» indica varie tecniche di phishing, non un contratto o una firma universale. Un trasferimento diretto può spostare subito l'asset indicato. Un'autorizzazione può permettere trasferimenti successivi di un certo token o degli NFT di una raccolta. Un permit firmato può concedere un'autorizzazione quando viene presentato on-chain. Nessuno di questi meccanismi dà automaticamente accesso a tutti gli asset, a tutte le reti o a tutte le posizioni DeFi. La guida di MetaMask sul phishing tramite firma spiega come i truffatori sfruttano queste differenze.
Firma, transazione o autorizzazione?
Il wallet può chiederti di firmare un messaggio, inviare una transazione on-chain o autorizzare un soggetto a usare i tuoi asset. Controlla quale delle tre azioni ti viene proposta. Per i token ERC-20, un'autorizzazione on-chain stabilisce un limite: il soggetto indicato può usare transferFrom per trasferire fino a una certa quantità di un token. Di per sé non è un trasferimento e non autorizza altri token. La specifica ERC-20 definisce le funzioni approve e allowance.
Per gli NFT ERC-721, una transazione on-chain setApprovalForAll permette a un operatore di gestire tutti gli NFT di quella raccolta posseduti dall'account, compresi quelli acquistati in seguito, finché l'autorizzazione resta attiva. Non riguarda tutte le raccolte né tutte le reti. Un ordine firmato su un marketplace è un meccanismo diverso: contano i termini dell'ordine e le autorizzazioni già concesse. Vedi la specifica ERC-721.
Un permit è invece una firma fuori dalla blockchain che un'altra parte può presentare in seguito. ERC-2612 può fissare un'autorizzazione ERC-20 per un soggetto, una quantità, un identificatore univoco e una scadenza. Permit2 offre una modalità per un trasferimento singolo e una per autorizzazioni a tempo; in genere richiede prima un'autorizzazione on-chain del token a favore del contratto Permit2. Controlla token, soggetto autorizzato, rete, importo e scadenza. Confronta ERC-2612 con la documentazione Permit2 di Uniswap.
Come funziona una campagna di wallet drainer
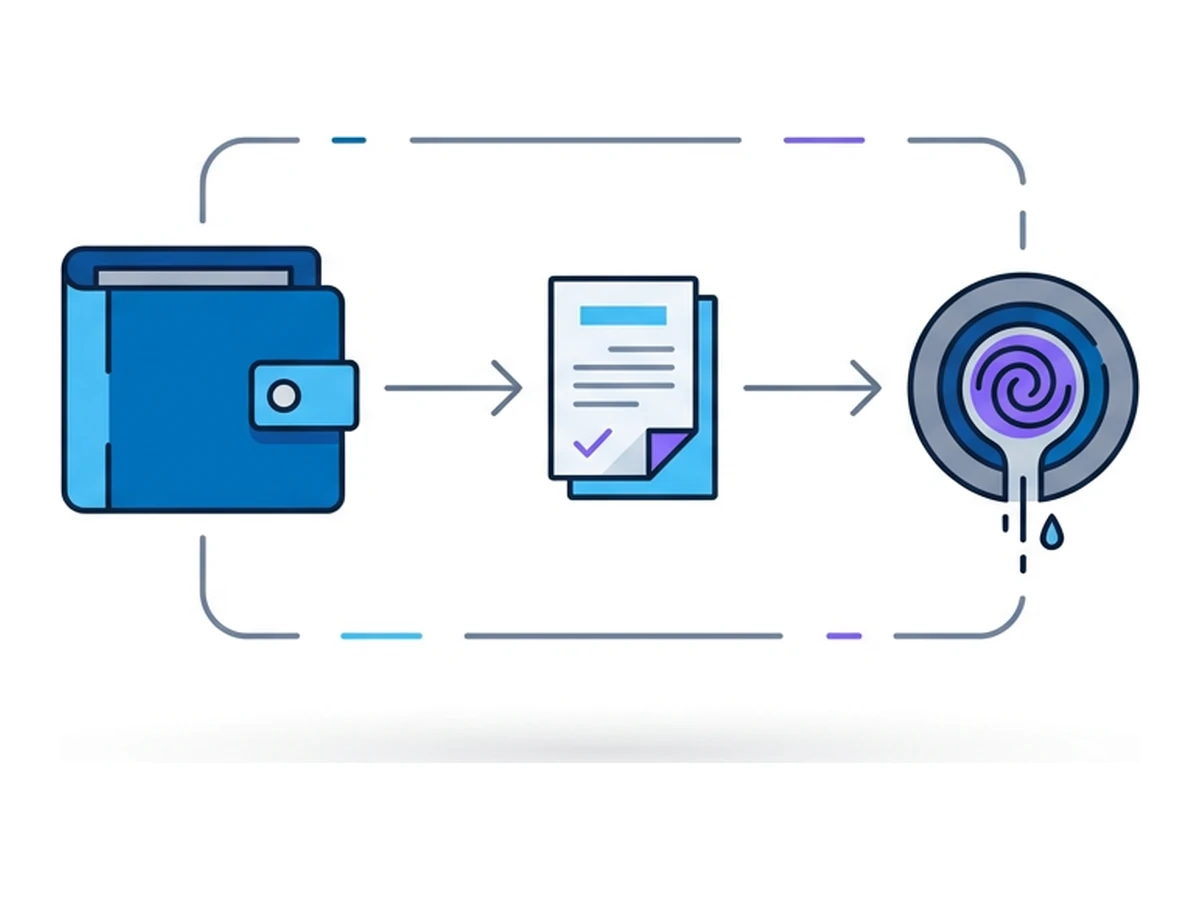
Una campagna di phishing può combinare la copia di un sito, una promessa urgente di token gratuiti o di un nuovo NFT, una richiesta di collegare il wallet e infine una transazione o firma dannosa. I truffatori possono riutilizzare software e servizi altrui, ma non esiste un kit, una divisione dei proventi o un contratto unico dietro ogni caso. Il passaggio decisivo è ciò che autorizzi sulla rete interessata.
Un truffatore può adattare la richiesta al wallet, all'asset e alla rete che rileva. Ethereum, le reti compatibili con EVM e Solana non condividono un unico meccanismo di autorizzazione. Una richiesta su una rete non permette automaticamente trasferimenti su un'altra. Controlla nel wallet il nome della rete e l'indirizzo del contratto, senza fidarti della dicitura «semplice verifica» mostrata dal sito.
I truffatori sfruttano anche permessi già esistenti. Chi dispone di un'autorizzazione attiva può trasferire token più tardi, senza chiederti un'altra autorizzazione. Una nuova firma può autorizzare un'azione diversa, oppure il vero rischio può venire da un vecchio permesso. Per questo conviene controllare le autorizzazioni anche quando non succede nulla appena colleghi il wallet.
Token, raccolta, soggetto autorizzato, rete e importo
Un permesso può restare attivo finché non viene revocato o esaurito
Collegare il wallet è diverso dal concedere un permesso di spesa
Perché le richieste sono difficili da leggere
I wallet differiscono nel modo in cui spiegano le chiamate ai contratti e i messaggi strutturati. Alcuni mostrano un riepilogo utile, altri rendono difficili da interpretare campi importanti. EIP-712 dà una struttura ai dati firmati, ma non rende sicura ogni richiesta né garantisce che il wallet sappia spiegarne gli effetti. Oltre alla schermata del wallet, controlla sito, contratto, rete, importo e scadenza.
Un'applicazione legittima può usare autorizzazioni, permit e ordini sui marketplace. Un sito fraudolento può chiedere lo stesso tipo di azione, ma con un soggetto autorizzato malevolo o termini sfavorevoli. I wallet hardware proteggono le chiavi usate per firmare; non decidono se sia saggio concedere un permesso. Le informazioni visualizzate cambiano in base a dispositivo, applicazione e contratto. Uno schermo dedicato non rende sicura una richiesta incomprensibile.
Se non riesci a identificare l'azione e i suoi limiti, rifiuta la richiesta e verifica il sito attraverso un canale indipendente. Diffida dei conti alla rovescia e delle promesse che si tratti «solo di una verifica». Se hai già concesso un permesso sospetto, controlla subito le autorizzazioni sulla rete interessata: scollegare il sito non revoca un'autorizzazione on-chain.
Richieste da esaminare con cura
setApprovalForAll dà a un operatore il controllo sugli NFT di una raccolta. Un marketplace o un'altra applicazione può averne legittimamente bisogno, ma il permesso è ampio. Controlla operatore e raccolta e verifica se puoi concedere un permesso più ristretto. Permit2 riguarda i token ERC-20: non sostituisce in generale le autorizzazioni ERC-721.
Le autorizzazioni ERC-20 molto elevate possono essere richieste anche da applicazioni legittime per comodità, ma espongono una quantità maggiore di quel token se il soggetto autorizzato è malevolo o viene compromesso. Controlla a chi concedi il permesso e, se il wallet lo consente, scegli un limite di spesa inferiore. Un importo elevato segnala un rischio, non prova una truffa. Le istruzioni di MetaMask sui limiti di spesa spiegano come controllare e revocare le autorizzazioni compatibili.
Le richieste Permit e Permit2 possono essere utili, ma vanno lette con attenzione. Controlla token, soggetto autorizzato, importo, identificatore univoco o portata della singola operazione, rete e scadenza. Una firma fuori dalla blockchain può essere presentata in seguito da un'altra persona. Rifiuta la richiesta se non riesci a verificare il soggetto o se il permesso supera ciò che serve. Una firma non equivale a un trasferimento già avvenuto.
Gli ordini su un marketplace possono includere più oggetti, prezzi, destinatari e condizioni. Prima di firmare, controlla cosa offri e cosa ricevi. La firma autorizza ciò che specifica l'ordine, secondo le regole del contratto del marketplace e le autorizzazioni sui token già concesse. Non dà automaticamente accesso a tutto il wallet. La documentazione di OpenSea su Seaport mostra questi campi distinti.
Limita ciò a cui un sito può accedere
Tieni gli asset di maggior valore separati dal wallet usato per applicazioni che non conosci e limita asset e permessi esposti a ciascun sito. Un account con pochi fondi può ridurre ciò che un soggetto malevolo trova disponibile, ma non rende sicura una firma dannosa e può comunque perdere tutto ciò che contiene. Controlla indirizzo e autorizzazioni su ogni rete coinvolta. Cambiare browser dopo aver approvato una richiesta con l'account principale non annulla il permesso.
Browser.lol può eseguire la pagina dell'applicazione lontano dal tuo browser abituale, riducendo l'esposizione diretta al suo codice. Non è un wallet, non controlla le firme e non gestisce i permessi on-chain. Un wallet sul tuo dispositivo, un wallet hardware per firmare o un'estensione nel browser remoto devono comunque mostrarti la richiesta e autorizzarla. Terminare una sessione Browser.lol non cancella un permit firmato né un'autorizzazione on-chain. Se un'autorizzazione ti sembra sospetta, segui le indicazioni del wallet sulla revoca per la rete interessata: revocare comporta commissioni di rete e non annulla i trasferimenti già completati.
Ti serve una sessione isolata per la prossima attività?
Apri un browser desktop isolato e inizia direttamente dal tuo browser.
Avvia una sessioneNon devi installare un altro browser • Le funzioni dipendono dal piano