Um separador que deixaste aberto mostra agora um ecrã de acesso parecido com o de um serviço conhecido. A barra de endereços continua a mostrar o site que visitaste, mas o conteúdo da página mudou. Se introduzires as credenciais sem confirmar o endereço, podes entregá-las a quem controla esse site. É uma forma de substituição de conteúdo do separador: uma página maliciosa usa uma função normal do navegador para criar uma interface enganadora.
O desvio de cliques é semelhante, mas distinto: o atacante tenta levar-te a interagir com uma página legítima incorporada na sua. Ambos dependem da página que abriste e das proteções do navegador ou do site. Nenhum exige software malicioso, mas ter vários separadores abertos não basta para o ataque resultar. É útil combinar a verificação da origem com as proteções aplicadas pelos responsáveis dos sites.
Como um separador muda de aparência
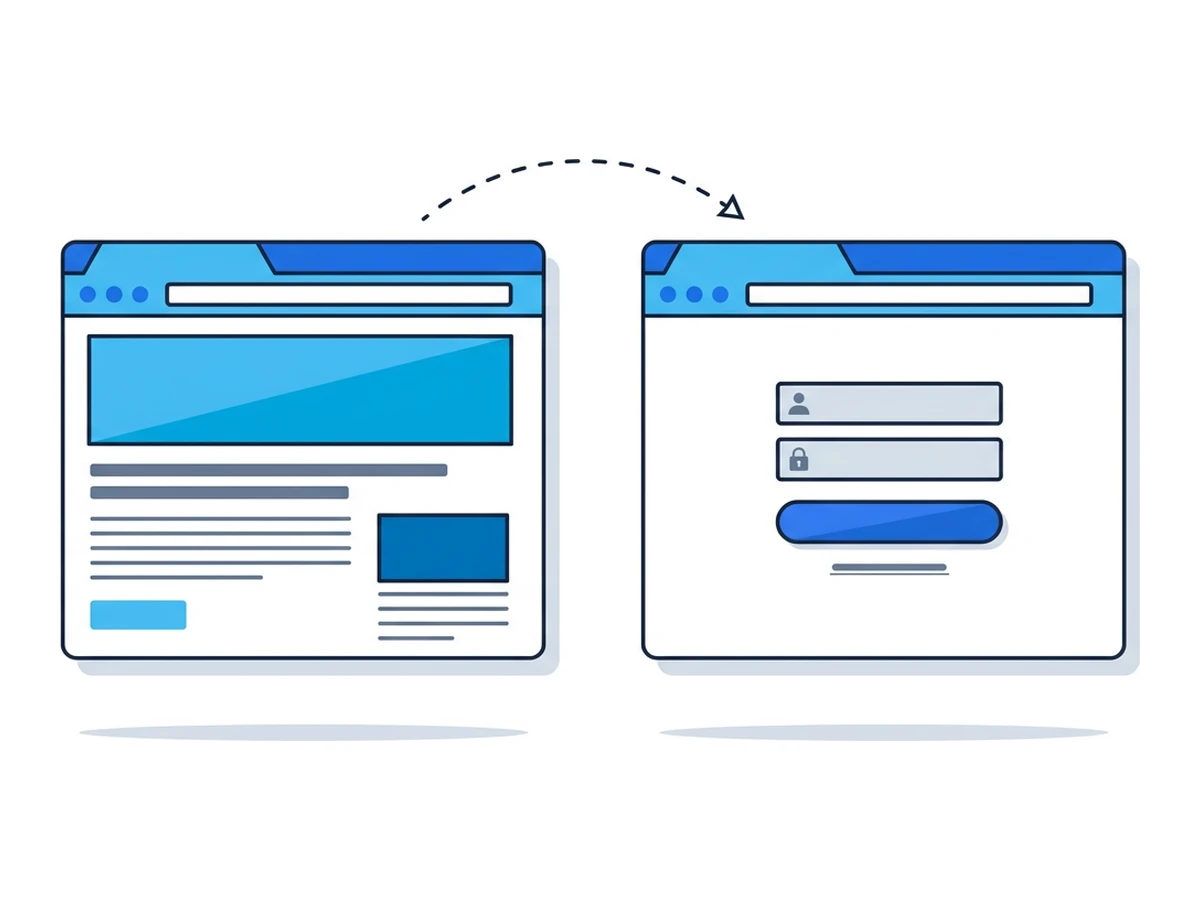
Uma página pode alterar o seu conteúdo, título e ícone depois de carregar. Também pode saber se o separador está visível através da API Page Visibility. Estas capacidades servem funções web comuns, mas uma página maliciosa pode usá-las para imitar um serviço em que confias.
Eis uma sequência possível: abres uma página controlada ou comprometida por um atacante e mudas de separador. O código dessa página deteta que está em segundo plano e, mais tarde, apresenta um falso ecrã de acesso. Pode alterar o seu próprio HTML e ícone, mas não a verdadeira origem mostrada na barra de endereços. O momento e o aspeto da mudança dependem do código do atacante; não existe uma espera fixa.
Se introduzires uma palavra-passe ou um código de utilização única nesse formulário, a página poderá enviá-lo ao atacante e, depois, redirecionar-te para o serviço verdadeiro para disfarçar a troca. Verifica a barra de endereços antes de introduzires credenciais, sobretudo quando um separador pede inesperadamente que inicies sessão. Uma chave de acesso associada à origem autêntica pode resistir a esta recolha de credenciais num site falso.
Desviar um clique com uma página incorporada
Numa tentativa de desvio de cliques, o atacante coloca um site legítimo num quadro dentro da sua página e dispõe um engodo para que o clique atinja um controlo da página incorporada. O site visado tem de permitir essa incorporação, e o clique tem de chegar a uma ação disponível no estado atual da conta. A MDN ilustra o mecanismo. Isto não dá ao atacante acesso arbitrário a todas as contas ou transações.
Um exemplo clássico é um botão de rede social escondido sob um elemento de jogo, que a pessoa clica sem querer. As consequências dependem do que a página incorporada permite. Ações sensíveis podem exigir nova confirmação, e as regras dos cookies entre sites podem impedir que o quadro tenha acesso à sessão da pessoa. Não presumas que um ecrã de autorização ou pagamento pode ser incorporado só porque contém um botão.
A principal defesa cabe aos responsáveis dos sites. A diretiva CSP frame-ancestors limita os sites que podem incorporar uma página; X-Frame-Options oferece uma restrição mais simples para navegadores antigos. Um site que precise de permitir a incorporação pode autorizar apenas páginas de confiança e exigir confirmação para ações importantes. A falta de restrições pode abrir uma brecha, mas a possibilidade de a explorar depende da página e das outras defesas.
Quando window.opener importa
O tabnabbing inverso depende da relação entre a janela nova e a que a abriu. Se uma página abrir outra janela e deixar window.opener disponível, a página aberta poderá redirecionar a primeira para um site de phishing. As regras entre origens impedem que leia o conteúdo da primeira página, mas podem permitir que altere a sua navegação, como explica a MDN.
Os links modernos com target="_blank" comportam-se por predefinição como se tivessem rel="noopener": window.opener fica nulo, salvo se for pedido explicitamente o contrário. A MDN documenta este comportamento. Os scripts que usam window.open() devem continuar a pedir noopener quando apropriado. Um link para um site não fiável não representa, por si só, esse risco.
As condições necessárias para estes ataques
Estes ataques usam funções normais da web de forma enganadora. Uma página pode mudar de aparência, e alguns sites permitem deliberadamente ser incorporados noutras páginas. O perigo depende da origem da página, das suas regras de incorporação, do estado da conta e da ação seguinte da pessoa. Uma aparência familiar não prova que a página pertence ao serviço que imita.
As predefinições dos navegadores fecharam algumas brechas antigas, sobretudo na ligação habitual entre separadores. Os sites continuam a precisar de regras de incorporação adequadas, e as pessoas devem confirmar a origem antes de entrar numa conta ou aprovar uma ação. O guia da OWASP sobre desvio de cliques também aborda cookies SameSite e confirmações como camadas adicionais. Nenhum hábito ou cabeçalho HTTP resolve, sozinho, todas as formas de engano visual.
Confirma o endereço verdadeiro antes de introduzires credenciais
Os sites podem limitar quem incorpora as suas páginas sensíveis
Links target=_blank não dão acesso à janela de origem por predefinição
Proteções úteis para pessoas e sites
Usa as proteções do navegador e do site e confirma a página antes de agir.
- 1
Verifica pedidos de acesso inesperados
Se um separador te pedir de repente que inicies sessão, confirma o endereço. Em caso de dúvida, abre o serviço à parte através de um marcador de confiança ou de um endereço escrito por ti. - 2
Confirma a origem, não apenas o aspeto
A barra de endereços mostra onde o separador está realmente. Um domínio parecido não é o serviço que querias usar. Quando disponíveis, as chaves de acesso associadas à origem correta também reduzem o roubo de credenciais em sites falsos. - 3
Revê as ações importantes no contexto
Antes de aprovares acesso ou um pagamento, confirma que site faz o pedido e que ação descreve. Os responsáveis dos sites devem restringir a incorporação de páginas sensíveis e pedir a confirmação adequada. - 4
Usa o isolamento para o que realmente separa
Uma sessão Browser.lol pode separar o conteúdo web do teu navegador local. Não autentica a aparência de uma página nem impede que uma página maliciosa no navegador remoto mude de aspeto ou use um quadro permitido. Verifica também nesse ambiente a origem e a ação pedida.
Precisas de uma sessão isolada para a próxima tarefa?
Abre um navegador de computador isolado e começa diretamente no teu navegador.
Começar uma sessãoSem instalar outro navegador • Funcionalidades conforme o plano