
2025年3月、GoogleはCVE-2025-2783に対応するChromeの更新を公開し、実際に悪用されたとの報告を把握していると発表しました。公表された説明によれば、Windows上の詳細不明の状況で不適切なハンドルが渡される問題です。攻撃について公開されている情報は限られています。Chromeの更新情報は、攻撃の全容が分からなくても速やかな更新が重要な理由を示しています。
ゼロデイとは、修正プログラムが一般公開される前に悪用された脆弱性です。すべてのブラウザや利用者が影響を受けるわけではありません。対象となるバージョン、OS、設定、攻撃の届け方によって変わります。更新は既知の欠陥を塞ぎ、ブラウザの防御機能や危険な内容の慎重な扱いは、修正前のリスクを減らします。
ゼロデイとは何か
鍵に欠陥のある扉を想像してください。持ち主が交換用の鍵を用意する前に、誰かがその欠陥を見つけるかもしれません。情報セキュリティでゼロデイとは、修正が一般公開される前に攻撃者に使われた脆弱性を指します。製品の開発元がその欠陥をすでに知っている場合もあります。修正の公開後に悪用される欠陥は、通常「nデイ」と呼ばれます。
ブラウザは複雑で信頼できないウェブコンテンツを処理しますが、障害の影響を抑えるために複数の防御層を備えています。ページ描画のプロセスの欠陥は深刻ですが、それだけでOS全体を操作できるわけではありません。ブラウザ、OS、攻撃の目的によっては、サンドボックスから抜け出す別の欠陥や権限昇格が必要です。Chromiumのサイト分離の設計資料は、侵害された描画プロセスを制限する仕組みの一つを説明しています。
ゼロデイが攻撃者に有利なのは、防御側がその欠陥の修正をまだ導入できない点です。だからといって必ず検知不能とは限りません。動作の監視、サイト分離、サンドボックス、事後調査で攻撃を見つけたり制限したりできる場合があります。悪意あるページや細工した内容など、対象の利用者やシステムへ攻撃を届ける手段も必要です。
ゼロデイのライフサイクル
未知の欠陥と、修正の公開後も危険が残る欠陥との違いを、簡略化した流れで示します。
- 1
発見
研究者、開発元、攻撃者のいずれかが欠陥を見つけます。非公開で報告されることも、調査中に発覚することも、公表されないまま保持されることもあります。決まった日程はありません。 - 2
攻撃手法の作成
攻撃者は対象の環境で欠陥を突く方法を探します。一つの欠陥で足りる場合もあれば、描画プロセスの欠陥にサンドボックス脱出などを組み合わせる場合もあります。端末全体の侵害が自動的に起きるわけではありません。 - 3
実環境での悪用
悪意あるページ、侵害されたサイト、狙いを定めたリンクなどが配布経路になり得ます。特定の攻撃を識別する定義がまだなくても、ブラウザの防御や動作を監視するツールが攻撃の一部を防止・検出する場合があります。 - 4
パッチと情報開示
開発元は調査と修正を進め、準備が整えば注意情報を公開します。公表と配信の時期は事例ごとに異なります。修正が出たら速やかに適用し、影響を受ける端末の既知の欠陥を塞ぎます。 - 5
nデイとしての悪用
修正をまだ入れていない端末は、引き続き攻撃を受ける可能性があります。攻撃者が公開情報や既存のコードを応用する場合もありますが、必ず再利用されるわけでも、汎用の攻撃キットが使われるわけでも、期間が決まっているわけでもありません。Googleの攻撃手法の再利用に関する分析は、修正を利用者の端末まで届ける重要性を示しています。
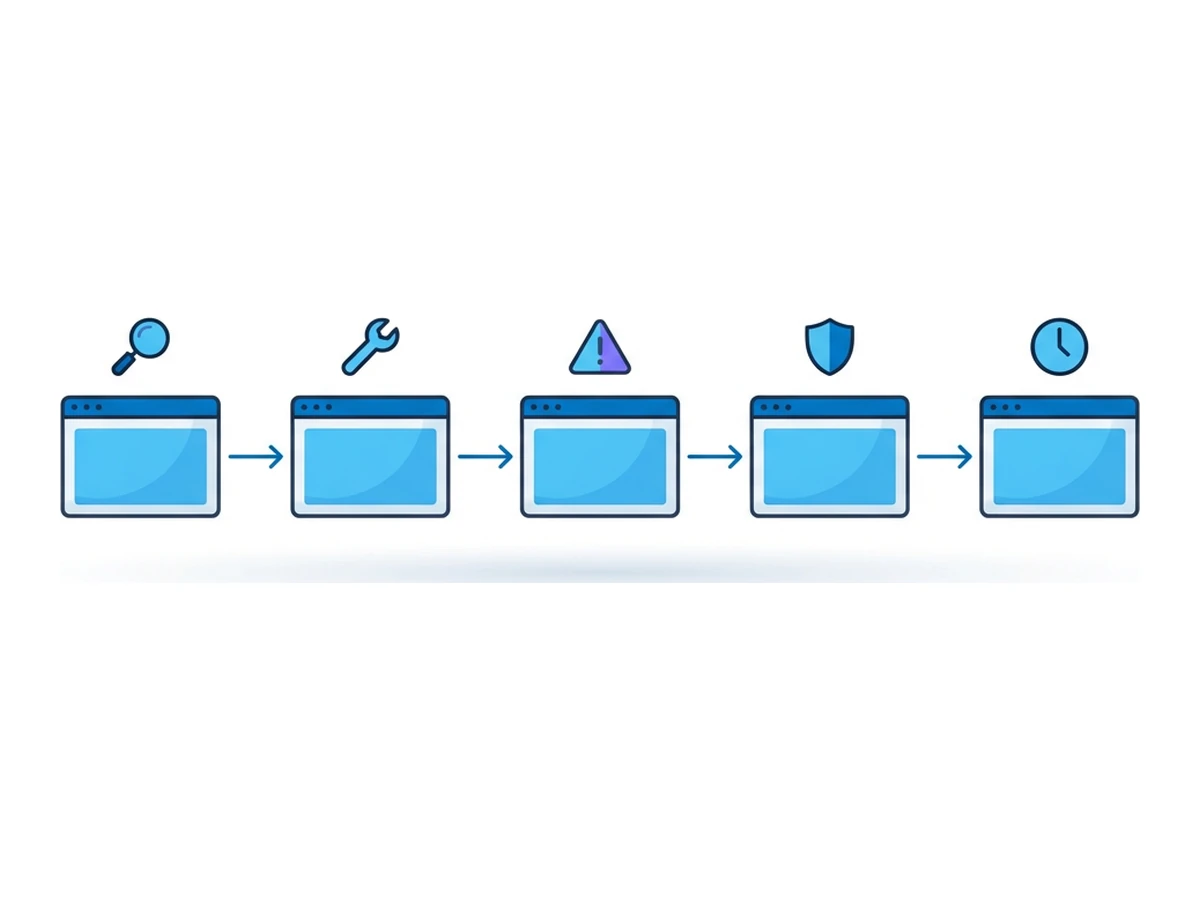
修正が一般公開されるまでがゼロデイです。公開後は、更新していない端末にリスクが残ります。影響を受けるバージョンを特定して速やかに更新し、その前後を通じてブラウザと端末の防御機能を保ってください。
更新までに生じる隙間
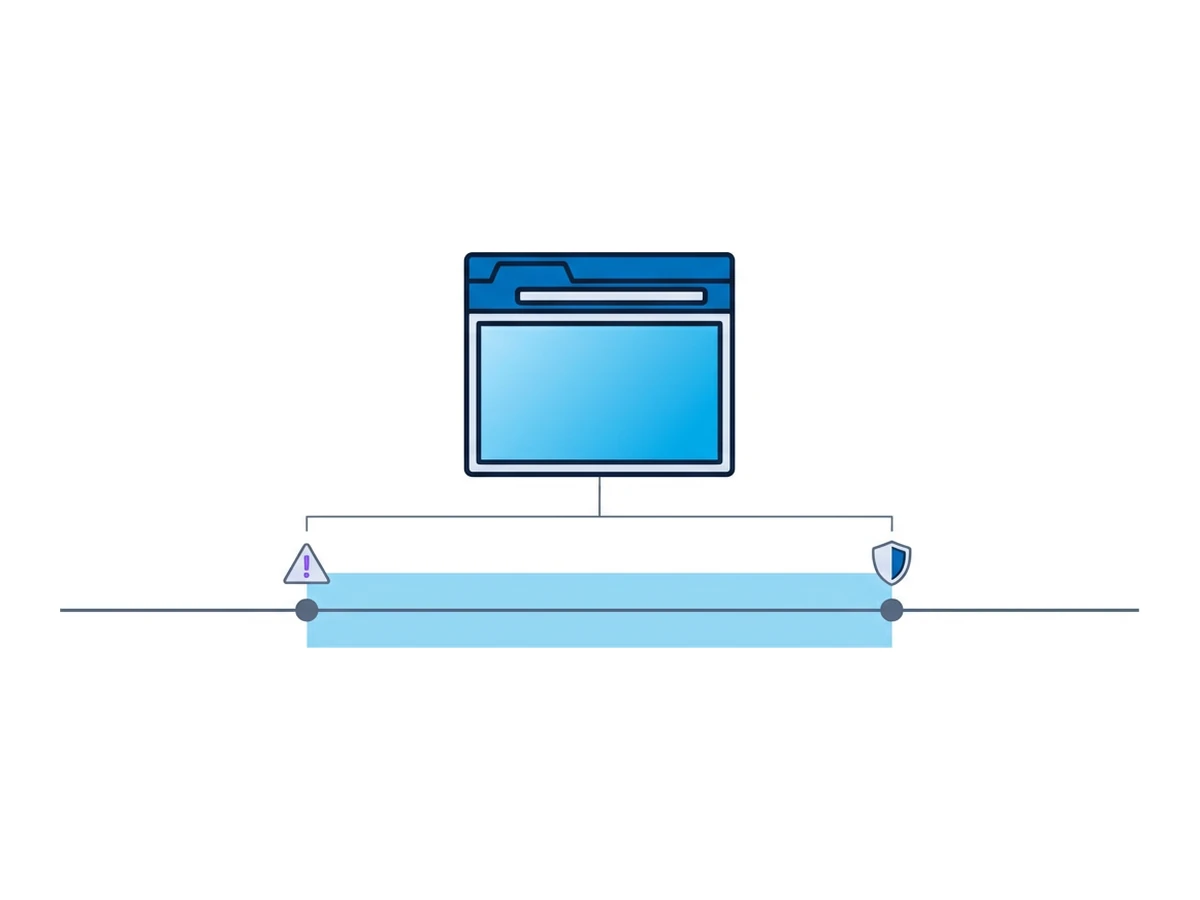
互換性の確認、管理端末の更新方針、ブラウザを開いたままにすることなどで、修正の適用が遅れる場合があります。これは修正そのものが存在しない期間とは別の問題です。どちらも複数の防御策が必要ですが、公表済みの欠陥を修正できるのは、影響を受けるバージョンのブラウザを更新することだけです。
修正の公開前。影響を受けるソフトウェアに専用の修正はまだありません。対象となるバージョン、OS、設定、攻撃の条件で影響範囲は変わります。開発元が修正中に技術的な詳細の公開を控えることもあります。
修正は公開済み、適用はこれから。管理された端末群ではテストと配信の調整が必要です。その間、攻撃者が修正前のバージョンを狙う可能性があります。修正が公開されただけでは端末は守られず、ブラウザが再起動して修正版で動いていることを確認する必要があります。
更新から取り残された端末。共用端末、サポートが終わったOS、管理外のブラウザは修正を受け取れない場合があります。端末の一覧とバージョンを確認し、すべて最新だと決めつけないことが大切です。
やむを得ない延期。更新を保留するなら、危険な内容へのアクセスを絞り、管理されたブラウザの防御機能を使い、修正版をいつ導入するか決めてください。遠隔ブラウザを使えば、端末がウェブコードに直接触れる機会を減らせます。ただし、更新を延期する理由にはならず、そのセッションで使うアカウントのリスクもなくなりません。
調査データから分かること
Google Threat Intelligence Groupは2024年に、実際に悪用され公表されたゼロデイ脆弱性を、複数の製品分野にわたって75件確認しました。ブラウザだけで75件という意味ではありません。2024年の分析は確認・公表された事例の集計であり、すべての攻撃を数えたものではありません。
2024年に確認された悪用済みゼロデイの総数
ブラウザやOSを含む利用者向け製品の件数
企業向け製品の件数
この調査で確認されたブラウザのゼロデイは、2023年の17件から2024年には11件へ減りました。これらの数値は、どの組織にも当てはまる更新の遅れや、任意の利用者が攻撃を受ける確率を示すものではありません。むしろ、影響を受けるバージョンを把握し、公開された修正を適用し、修正が出るまでの間もほかの防御策を保つべき理由を示しています。
公表されたブラウザの事例
製品開発元の注意情報には欠陥と更新内容が書かれていますが、被害者や攻撃全体の詳細は限られることがあります。次の4件は、公開情報から分かることと分からないことを示します。
Chrome CVE-2023-2033。Googleの2023年4月の告知は、V8での型の取り違えと実際の悪用を伝えています。配布経路や端末全体の侵害まで確認したとは書かれていません。
Firefox CVE-2024-9680。Mozillaの2024年10月の注意情報は、アニメーションタイムラインにおける解放後使用(use-after-free)の欠陥と実際の悪用を報告しています。この注意情報は、攻撃キャンペーン、サンドボックス脱出、スパイウェアについては触れていません。
Safari 18.1.1。Appleのセキュリティ情報は、JavaScriptCoreのCVE-2024-44308とWebKitのCVE-2024-44309を挙げています。どちらもIntel製プロセッサを搭載したMacで悪用された可能性があるとしています。配布経路やその後の攻撃については明らかにしていません。
Chrome CVE-2025-2783。Googleの2025年3月の告知は実際の悪用を確認し、デスクトップ版の更新を案内しています。攻撃の届け方や各組織への配信にかかった日数は明示していません。
ブラウザの欠陥を悪用することと、ログイン中のセッションを盗むことは別の問題です。描画プロセスの欠陥がサンドボックス内に留まる場合もあれば、ブラウザの欠陥がなくてもセッションが盗まれる場合もあります。後者についてはセッションの乗っ取りに関する記事を参照してください。
更新以外の防御策
迅速な更新は欠かせません。ただし、欠陥の発見と修正より前に専用の更新を出すことはできません。ほかの防御策は、危険なコードに触れる機会を減らす、攻撃の影響を抑える、異常を見つけるなど、それぞれ違う役割を担います。
拡張機能。許可した権限によっては、拡張機能がページや閲覧データへ広くアクセスできます。インストール済みのものを見直し、不要なものは削除してください。拡張機能の悪用はブラウザ本体のゼロデイとは別の問題です。ChromeやFirefoxを更新するだけでは、拡張機能の信頼性は確認できません。
ブラウザの防御機能。サイト分離、サンドボックス、攻撃を緩和する仕組みは、一部の欠陥の影響を狭めます。効果は欠陥や環境によって異なります。管理下のブラウザの設定を変えるなら、必要性とリスクを記録して判断してください。
OSと端末の防御。ブラウザだけでなくOSも更新してください。端末の保護ツールは、特定のゼロデイを識別する定義がなくても、不審な動作を調べられます。必ず見逃すわけでも、すべての攻撃を止められるわけでもありません。
遠隔ブラウザ。サイトを遠隔ブラウザで開くと、端末側のブラウザやOSがサイトのコードに直接触れる機会を減らせます。ただし、遠隔セッションで使うアカウントの侵害、危険なダウンロード、画面やクリップボードを介したやり取りのリスクは残ります。Browser.lolのセッションはタブを閉じただけで必ず終わるわけではなく、保存したプロファイルは保持される場合があります。遠隔ブラウザは迅速な更新を補うもので、更新を先延ばしにする理由にはなりません。
複数の防御策を組み合わせる
各対策が受け持つ攻撃の段階は異なります。効果は欠陥、設定、利用方法によって変わります。
| 対策 | 修正の公開前 | 修正の公開後 |
|---|---|---|
| ウイルス対策と端末の監視 | 不審な動作を検知する場合があるが、欠陥は直さない | 更新の配信中も異常を調べられる |
| ブラウザとOSの更新 | 未知の欠陥に対する修正はまだない | 開発元の修正を速やかに適用する |
| URLの評判情報 | 既知の攻撃サイトなら遮断できる場合がある | サイトを把握できるかどうかに左右される |
| 端末側ブラウザのサンドボックス | 攻撃の一部を制限できる場合がある | 更新後も有効に保つ |
| Tor Browser | 独自の防御策と更新状況が重要 | 修正版が出たら更新する |
| 遠隔ブラウザ | 端末がウェブコードに直接触れる機会を減らせる | 更新は必要で、遠隔のアカウントとデータにもリスクが残る |
どの対策も完全な防御を約束しません。遠隔ブラウザはサイトのコードが動く場所を変えますが、遠隔ブラウザの欠陥がそのセッションやアカウントに影響する可能性は残ります。Browser.lolのビューアも端末側のブラウザで動きます。「隔離できた」と判断する前に、ダウンロード、クリップボード、認証情報、保存したプロファイルを含む作業全体を確認してください。
業務で未知のサイトを開く必要がある場合は、テスト用アカウントを使い、可能なら本物の秘密情報を持ち込まない手順を設けてください。終了時には遠隔セッションが実際に終わったことを確認します。タブを閉じるだけでは確実ではありません。端末側と遠隔側のブラウザを更新し、ほかの防御層からの警告も確認してください。
接触を減らし、速やかに更新する
ゼロデイの報告は、欠陥が見つかる前に専用の修正を配れないことを示します。すべてのブラウザが常時攻撃されている、あるいは更新が無意味だという証拠ではありません。製品の修正、サンドボックス、端末の監視、遠隔ブラウザには、それぞれ異なる役割と限界があります。
影響を受けるブラウザはできるだけ早く更新し、防御機能を有効に保ち、端末側の接触を減らせる場面では遠隔ブラウザを使ってください。認証情報、転送したファイル、遠隔セッション自体も安全上の境界に含めます。未知の攻撃を必ず止められるとは限りませんが、複数の対策を組み合わせればリスクを下げられます。