
Usar uma rede Wi-Fi pública não mostra a palavra-passe do teu banco a todas as pessoas por perto. Quando o navegador estabelece uma ligação HTTPS com um certificado válido, a rede não consegue ler nem alterar discretamente o conteúdo transmitido. Ainda assim, a rede importa: pode mostrar uma falsa página de acesso, interferir com tráfego não cifrado ou alcançar serviços expostos no teu dispositivo. A questão é em que parte da ligação confias.
A Comissão Federal de Comércio dos Estados Unidos assinala que a difusão da cifragem tornou o uso habitual das redes públicas muito mais seguro do que antes. Isso não torna a rede fiável. Confirma o seu nome, mantém ativas as proteções de partilha do dispositivo e verifica o site antes de introduzires credenciais.
O que o HTTPS protege
Numa ligação HTTPS válida, o TLS autentica o destino e protege a confidencialidade e a integridade dos dados entre o navegador e o site. Quem observa a rede não deve conseguir ler uma palavra-passe ou dados de pagamento enviados por essa ligação, nem alterar a resposta sem ser detetado. O HTTPS não prova que o site é honesto: uma página de phishing pode ter um certificado perfeitamente válido. O guia da MDN sobre TLS explica a diferença.
Os navegadores podem passar uma ligação para HTTPS e avisar quando um site não é seguro. O HSTS impede o regresso a HTTP para sites que o navegador já conhece como protegidos, incluindo os da lista pré-carregada; não abrange todos os sites. A MDN explica o seu alcance. O DNS sobre HTTPS pode cifrar as consultas DNS quando está ativo e é usado pelo navegador ou dispositivo, mas não é universal nem oculta todos os metadados da ligação.
Quem gere a rede pública pode continuar a ver que o teu dispositivo está ligado, a hora e o volume do tráfego e, por vezes, o nome do site através do DNS ou de outros metadados. O tráfego HTTP sem cifragem continua exposto a interceção ou alteração. Não ignores um aviso de certificado para entrar num site sensível. Num site protegido por HSTS, o navegador nem sequer permite ignorá-lo.
Os riscos reais do Wi-Fi público
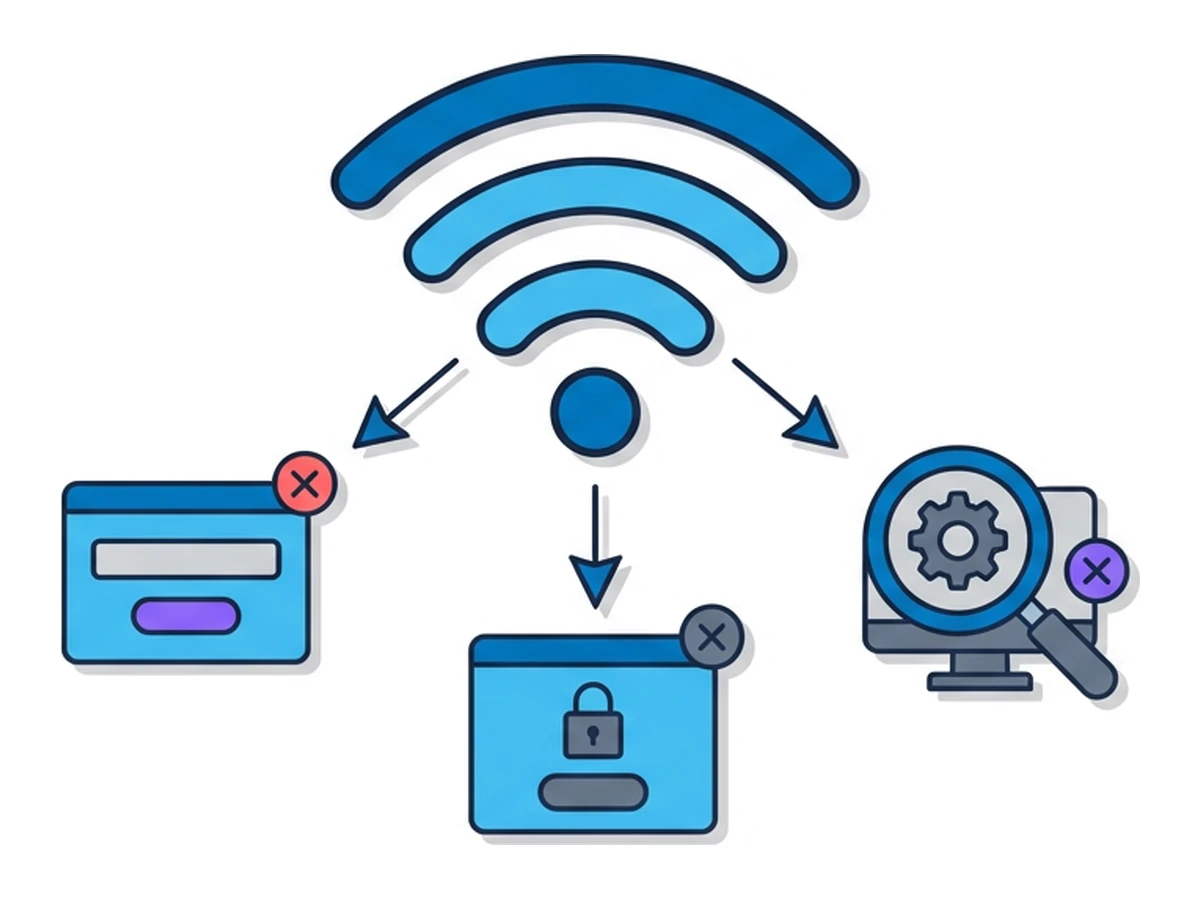
Páginas de acesso enganosas. Aeroportos e hotéis podem usar um portal cativo para mostrar condições de utilização ou pedir dados de acesso. Uma rede falsa pode imitar essa página e pedir um endereço de e-mail, o número do quarto ou credenciais de outra conta. A Google documenta portais cativos legítimos; a sua existência, por si só, não indica um ataque. Confirma o nome da rede com o estabelecimento e verifica o endereço do portal antes de forneceres informações.
Serviços expostos no dispositivo. Se a partilha de ficheiros, o acesso remoto ou outro serviço estiver acessível na rede local, outros dispositivos poderão alcançá-lo, conforme o isolamento da rede e as regras da firewall. Verifica as definições da firewall e de partilha. No Windows, o perfil de rede pública destina-se a redes em que não confias.
Interferência no DNS e no HTTP. Uma rede que trata consultas DNS não cifradas pode observá-las ou alterá-las. O DNS cifrado pode reduzir essa exposição quando o dispositivo o utiliza de facto, como explica a MDN. Alterar apenas o DNS não deverá permitir forjar um certificado HTTPS válido para o site que querias visitar. As páginas e os redirecionamentos HTTP continuam vulneráveis.
Inícios de sessão sem cifragem. Algumas interfaces web antigas ou locais ainda usam HTTP. Quem observa o percurso da ligação pode ver os dados sensíveis que introduzires nelas. Confirma que o site pretendido usa HTTPS antes de iniciares sessão e não ignores um aviso do navegador só porque a página te parece familiar.
Redes falsas e pedidos de certificados
Uma rede falsa pode imitar o nome de um ponto de acesso legítimo. O teu dispositivo poderá ligar-se a ela se as definições das redes guardadas o permitirem; um sinal mais forte, por si só, não o garante. Quem controla a rede falsa controla o percurso da ligação, mas uma ligação HTTPS válida continua a proteger o seu conteúdo. A CISA descreve este risco de imitação. Pergunta ao pessoal o nome exato da rede em vez de confiares numa opção que apenas parece familiar.
Um portal falso pode pedir credenciais ou sugerir que instales um certificado raiz. Não instales certificados fornecidos por uma rede que não verificaste. Uma nova autoridade raiz altera que servidores o teu dispositivo considera autênticos; se for controlada por um atacante, pode permitir a interceção de tráfego HTTPS. Algumas redes empresariais geridas usam certificados raiz legítimos. Nesse caso, confirma o pedido junto do administrador por outro meio. A Google alerta para a sensibilidade desta instalação.
Aplicações que não validam corretamente certificados também podem expor o tráfego. Não presumas que todas têm as mesmas proteções de um navegador atualizado: mantém-nas atualizadas e usa software de confiança. Um aviso de certificado pode dever-se a uma rede maliciosa ou a um erro de configuração. Em ambos os casos, para e investiga antes de introduzires credenciais.
VPN e navegadores remotos
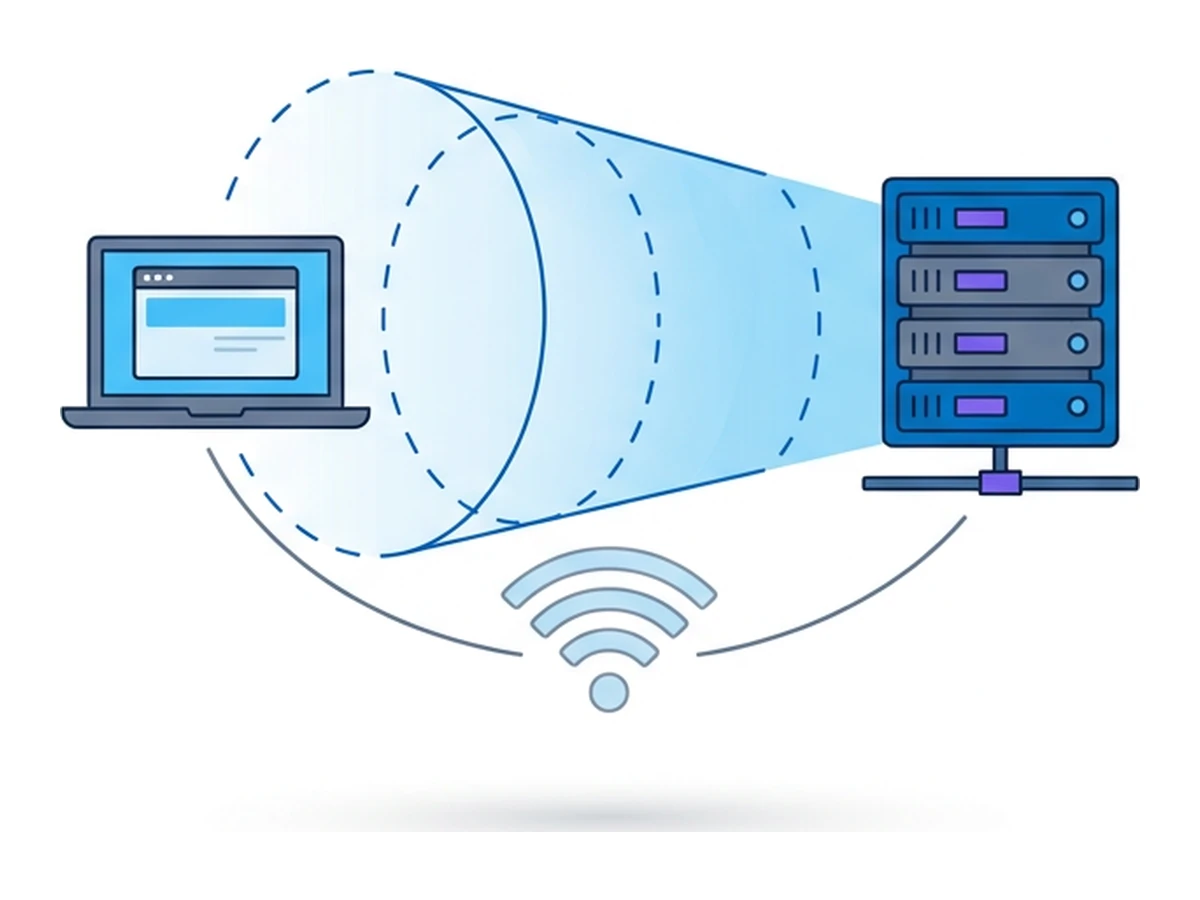
Uma VPN pode encaminhar o tráfego do dispositivo por um túnel cifrado até ao seu fornecedor, reduzindo o que a rede local consegue ver depois de o túnel estar ativo. O fornecedor da VPN passa a ser outra entidade em que tens de confiar. A proteção depende da aplicação, das definições do dispositivo e de o túnel estar ligado; pode ser necessário concluir primeiro o acesso no portal cativo. Uma VPN não torna fiável uma página de phishing nem substitui o HTTPS entre o navegador e o site.
Uma sessão Browser.lol abre os sites num ambiente remoto. Isso pode separar do teu dispositivo conteúdos web não fiáveis, mas o dispositivo continua a ligar-se ao Browser.lol pela rede Wi-Fi local. Um portal malicioso ou um certificado raiz instalado no teu dispositivo continua a ser um risco local, incluindo para essa ligação. A navegação remota também não confirma se um site é honesto. Para uma comparação mais completa, lê Navegadores virtuais ou VPN: qual escolher?.
Verificações úteis
Usa as proteções adequadas aos riscos da rede a que te ligaste.
- 1
Confirma a rede e limita as partilhas
Pergunta ao estabelecimento o nome exato da rede. Desativa partilhas de ficheiros e acessos remotos desnecessários e usa a definição de rede pública ou não fiável, se estiver disponível. - 2
Verifica o HTTPS e os avisos de certificado
Antes de introduzires credenciais, confirma o endereço do site e a segurança da ligação. Se o navegador indicar um problema no certificado, para e investiga em vez de ignorares o aviso. - 3
Distingue portais e pedidos de certificados
Um portal que apresenta condições ou pede dados de acesso pode ser legítimo. Não instales um certificado raiz nem introduzas credenciais de outra conta só porque uma página de Wi-Fi te pede isso. - 4
Escolhe VPN ou navegador remoto conforme a necessidade
Uma VPN pode limitar a visibilidade da rede local enquanto o túnel estiver ativo. Um navegador remoto separa do teu dispositivo as visitas a sites não fiáveis. Nenhum dos dois torna o phishing seguro, corrige um dispositivo comprometido ou garante que uma sessão termina quando fechas o separador.
Precisas de uma sessão isolada para a próxima tarefa?
Abre um navegador de computador isolado e começa diretamente no teu navegador.
Começar uma sessãoSem instalar outro navegador • Funcionalidades conforme o plano


