
Uma mensagem diz que um fornecedor partilhou uma fatura. O link passa por um encurtador de URL, e a mensagem não mostra claramente o destino. Tens de decidir se é phishing sem transformar o teu navegador habitual num ambiente de testes. Essa decisão começa antes de alguém abrir o link.
Um URL suspeito é um elemento de prova, mas também pode conter um identificador pessoal ou um token de acesso de utilização única. Este guia separa as verificações sem abrir a página da navegação controlada, explica o que o isolamento remoto pode ou não fazer e mostra como registar descobertas sem tratar o resultado de um único analisador como prova de segurança.
Triagem antes de abrir o link
Começa pela mensagem original, não pela página web. Conserva o remetente, os cabeçalhos, o texto visível do link, o URL real e a hora de receção. Pergunta se alguém seguiu o link, introduziu credenciais ou descarregou um ficheiro. As respostas determinam se tens apenas uma mensagem suspeita ou já um incidente.
Lê o URL como dado. Verifica o esquema, o nome de domínio, o caminho, os parâmetros e o fragmento sem visitares a página. Uma marca conhecida no caminho não torna fiável um servidor sem relação com ela. Os links curtos e os redirecionamentos codificados exigem mais cuidado: expandi-los pode contactar o destino. Usa uma ferramenta de investigação aprovada, não o navegador habitual.
Escolhe a verificação seguinte. Relatórios de reputação existentes acrescentam contexto sem uma nova submissão. Um analisador de URL em direto pode visitar a página e criar um resultado partilhável; um navegador remoto permite ver o que aparece no ecrã. Nenhum deles dá, por si só, um veredito sobre software malicioso. A Google explica que os avisos do Chrome Safe Browsing dependem do nível de proteção escolhido e dos dados de ameaças disponíveis no seu guia dos níveis de proteção.
Escala conforme o impacto. Se alguém introduziu credenciais, aprovou um pedido de autenticação multifator ou executou um ficheiro descarregado, segue imediatamente o teu processo de resposta a incidentes. Esperar que um analisador classifique o URL como malicioso não elimina a exposição da conta ou do dispositivo. A CISA também recomenda comunicar mensagens suspeitas e não seguir os seus links durante o uso normal.
O que cada método de verificação não mostra
Uma pesquisa de reputação, um analisador de URL e um navegador isolado respondem a perguntas diferentes. Regista as lacunas de cada método, sobretudo quando o link é novo, personalizado ou válido por pouco tempo.
A reputação depende do contexto. Um resultado sem alertas pode significar apenas que ninguém comunicou ainda o destino. Os redirecionamentos e as páginas também podem variar conforme a hora, a pessoa ou o local. O Chrome Safe Browsing dá avisos úteis, mas os modos normal e reforçado fazem verificações diferentes e partilham dados diferentes com a Google. Regista qual usaste de facto.
Uma análise pública divulga o URL. Os parâmetros podem conter tokens de acesso, nomes de clientes ou links privados para documentos. O guia de visibilidade do urlscan.io distingue análises públicas, não listadas e privadas; as não listadas continuam acessíveis a clientes Pro aprovados. Segundo o VirusTotal, a análise privada mantém as submissões fora do conjunto de ameaças partilhado, ao contrário das submissões normais. Confirma as regras da tua organização antes de submeteres um URL completo ou um ficheiro.
Navegar cria interação. O site pode ver o IP de saída do navegador remoto, receber pedidos, guardar cookies e reagir aos cliques. O isolamento afasta a execução da página do dispositivo do analista; não o torna anónimo nem certifica a página. Os perfis guardados podem conservar o estado do navegador, e fechar o separador de visualização não prova que a sessão Browser.lol terminou.
Preparar a navegação controlada
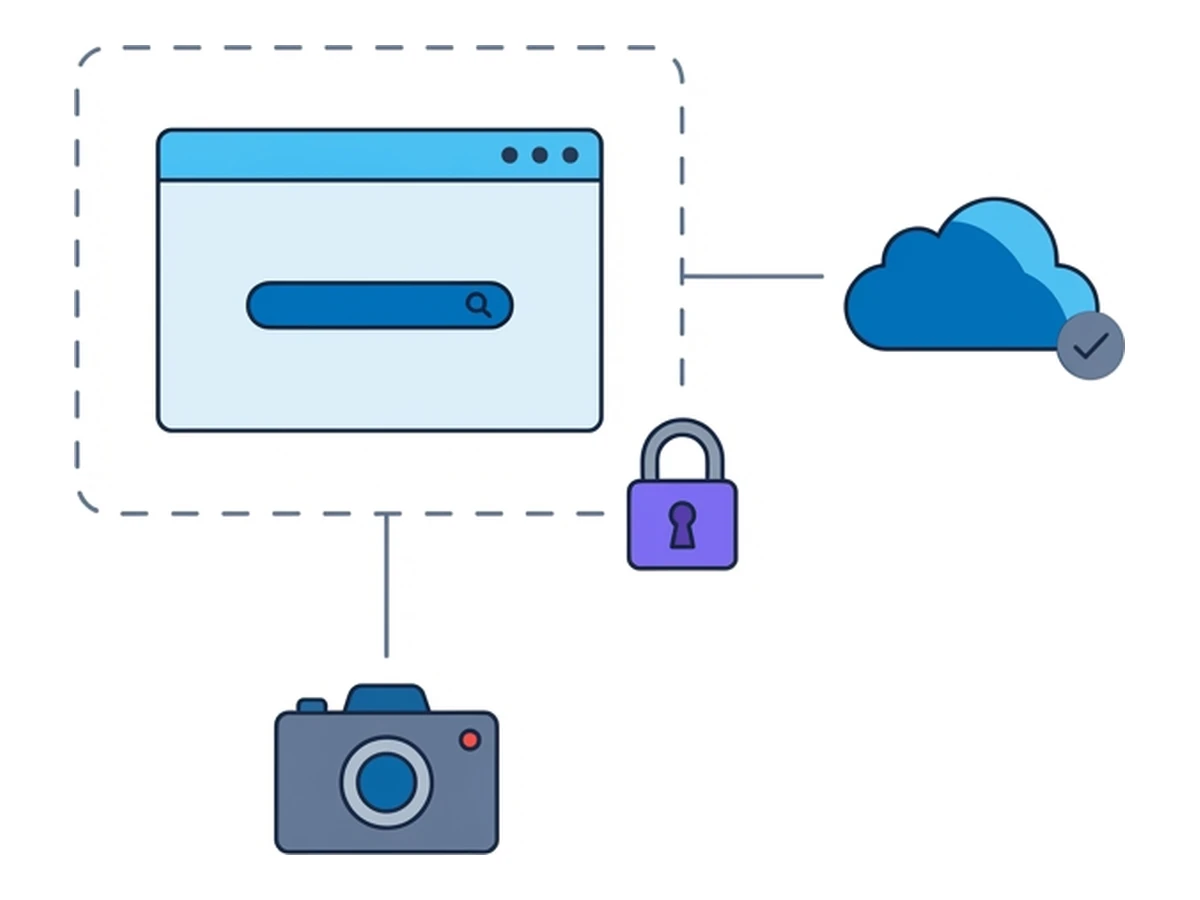
Escolhe um ambiente adequado ao risco e às regras de conservação de provas. Um navegador remoto reduz a exposição do dispositivo do analista à execução da página, mas é apenas um controlo num processo mais amplo. Decide antecipadamente o que vais recolher e onde podes guardá-lo.
Percurso de rede. No Browser.lol, o site visado é contactado a partir do IP de saída do navegador remoto. O dispositivo do analista liga-se ao Browser.lol para receber a imagem e enviar comandos. Isso muda o endereço visto pelo site, mas não esconde a atividade do serviço de navegação, não garante uma localização de saída específica nem substitui os controlos da ligação local do analista.
Escolha da sessão. Inicia uma sessão temporária em vez de um perfil guardado se não precisares de manter o estado entre visitas. Usa uma imagem de navegador disponível e adequada ao teste. Não inicies sessão com uma conta pessoal ou de produção e não transfiras um ficheiro suspeito para o teu dispositivo. Alguns sites detetam ambientes de análise: uma página que parece inofensiva numa visita pode agir de outra forma para a vítima.
Plano de recolha de provas. O Browser.lol fornece um navegador transmitido à distância, sem gravações automáticas de sessões, capturas de pacotes ou exportações para um SIEM. Toma notas e capturas de ecrã com ferramentas aprovadas se as tuas regras o permitirem. Regista a hora, o URL, os redirecionamentos observados e as ações tomadas. Se precisares de um registo de rede que sirva como prova ou de analisar um ficheiro malicioso, usa as ferramentas especializadas aprovadas pela tua equipa.
Uma investigação repetível
Segue uma sequência que te permite parar quando já tens provas suficientes. Escala de imediato se alguém já introduziu credenciais ou abriu um ficheiro descarregado.
- 1
Faz a triagem do alerta
Conserva a mensagem original e verifica se alguém clicou, iniciou sessão ou descarregou um ficheiro. Não coloques links que dão acesso, tokens de conta nem identificadores de sessão do navegador em pedidos de suporte comuns. - 2
Examina o URL antes de clicar
Copia o URL como texto, sem o abrir. Compara o nome de domínio real com o remetente anunciado e consulta relatórios existentes. Não expandas um link curto no navegador habitual. Decide se um analisador externo pode receber o URL completo. - 3
Interage com método
Se precisares de ver a página em direto, inicia uma sessão remota temporária e introduz lá o URL. Observa os redirecionamentos e os pedidos dos formulários. Não introduzas credenciais reais, não aproves pedidos de autenticação multifator nem executes ficheiros descarregados numa simples verificação de link. - 4
Extrai indicadores
Regista o domínio final, os pedidos visíveis e qualquer ficheiro disponibilizado para download. Regista apenas o que observaste: capturas de ecrã e ferramentas de desenvolvimento do navegador podem ajudar, mas não criam um registo forense automático no Browser.lol. - 5
Termina a sessão e escala o caso
Termina a sessão remota pelo controlo próprio. Regista as provas e as suas limitações no caso. Escala qualquer suspeita de roubo de credenciais ou de execução de software malicioso pelo teu processo de resposta a incidentes, mesmo que as verificações de reputação sejam inconclusivas.
O que registar
Um indicador só é útil se souberes dizer de onde veio. Distingue o URL da mensagem original dos redirecionamentos observados por um analisador ou navegador, e separa inferências do que viste diretamente.
Os indicadores de infraestrutura podem incluir o domínio inicial e o final, a cadeia de redirecionamentos observada, as respostas DNS e os detalhes dos certificados. O proprietário de um IP ou a data de registo de um domínio podem dar contexto, mas um servidor partilhado ou um endereço de CDN não identifica o atacante. Os resultados podem mudar com a hora e o local de acesso à rede.
Os indicadores de comportamento incluem formulários de credenciais, pedidos de autenticação multifator, propostas de download, marcas imitadas e redirecionamentos após um clique. Se um analisador dedicado fornecer transações HTTP ou uma captura do DOM, atribui esses registos a essa ferramenta. A visita dela pode diferir daquilo que a pessoa que fez o alerta viu; o urlscan.io documenta em separado as suas API de resultados e capturas de ecrã.
Transformar observações num relatório
Um relatório curto deve permitir que a pessoa seguinte compreenda o teu raciocínio. Inclui o alerta original, as verificações feitas, a hora da observação e a ferramenta ou navegador usado. Indica o que não conseguiste confirmar, incluindo páginas que exigem autenticação, dependem da localização ou usam um link de utilização única.
Regista domínios e comportamentos observados separados das hipóteses sobre o atacante ou a sua intenção. Junta capturas de ecrã apenas se o conteúdo puder ser partilhado com quem recebe o caso. Se divulgares os resultados fora da equipa, segue as regras da tua organização. O protocolo TLP da FIRST explica como as categorias limitam a partilha. Não coloques links com tokens nem credenciais de sessão em fontes amplamente acessíveis.
Termina com uma decisão: bloquear um destino confirmado, vigiar atividade relacionada, pedir mais provas ou fechar o caso como inconclusivo. Diz a quem comunicou o link o que fazer se clicou. Uma página com aparência de phishing não prova, por si só, que alguém enviou dados ou que um dispositivo foi comprometido.
Integrar o processo no SOC
Inclui as perguntas de triagem e os campos de prova no pedido de suporte habitual. Dá aos analistas uma regra clara para decidir quando basta uma consulta de reputação e quando se justifica navegar de forma controlada ou iniciar a resposta a um incidente.
Se a tua equipa criar automatizações, usa API aprovadas e guarda as referências dos casos no teu sistema. O Browser.lol fornece API para sessões, mas não inclui um botão no sistema de pedidos de apoio, etiquetas de incidentes nem exportação automática de provas. Verifica os direitos de acesso e o tratamento de dados de qualquer integração antes de ela processar um URL comunicado.
Define antecipadamente quando escalar: alguém introduziu credenciais, aprovou um acesso inesperado, executou um ficheiro descarregado ou o caso corresponde a uma campanha conhecida. Um download proposto não é o mesmo que a execução de um ficheiro, e um formulário visível não confirma o roubo de credenciais.
Revê uma amostra dos casos concluídos à luz das mensagens originais e das provas disponíveis. Procura redirecionamentos ignorados, conclusões demasiado confiantes e URL sensíveis enviados a analisadores públicos. O Browser.lol não fornece uma gravação para rever; se precisares de uma análise posterior, conserva as provas aprovadas durante a investigação.
Medir o processo
Escolhe medidas que a tua equipa consiga obter dos seus próprios casos. Devem mostrar lacunas sem insinuar que o isolamento torna todas as investigações seguras.
Do alerta até à primeira decisão de triagem
Casos com origem, verificações e limites documentados
Casos em que alguém clicou ou introduziu dados
Acompanha estas medidas ao longo do tempo com definições consistentes. Uma decisão mais rápida não é melhor se deixar escapar alguém que introduziu credenciais. Um navegador remoto também pode reduzir um tipo de exposição do dispositivo sem provar que todas as páginas ou ficheiros maliciosos ficaram contidos.
Põe o processo em prática
Começa pela triagem sem abrir o link e avalia o risco de o divulgar. Avança para a navegação controlada apenas quando isso responder a uma pergunta concreta. Usa ferramentas próprias de análise de software malicioso para ficheiros ou recolha forense.
O Browser.lol pode fornecer o navegador remoto para essa etapa. Termina a sessão explicitamente, regista o que observaste com as ferramentas aprovadas e deixa claro no relatório o que o ambiente não permitiu ver.
Precisas de uma sessão isolada para a próxima tarefa?
Abre um navegador de computador isolado e começa diretamente no teu navegador.
Começar uma sessãoSem instalar outro navegador • Funcionalidades conforme o plano