
Un dipendente apre il link a una fattura sul computer di lavoro. La protezione del dispositivo può bloccare un file pericoloso o un processo sospetto. Il link, però, potrebbe portare a una falsa pagina di accesso, a un sito violato o a un attacco contro una falla del browser. Nessun singolo strumento elimina tutte queste possibilità.
L'antivirus resta utile e oggi fa molto più che confrontare impronte di file. Rilevamento e risposta sugli endpoint (EDR), aggiornamenti del browser, controllo degli accessi e copie di sicurezza affrontano altre fasi dell'incidente. La navigazione remota aggiunge un ambiente separato in cui eseguire le pagine. Vediamo dove aiuta ciascuna misura e quali limiti mantiene.
Come funziona la protezione antivirus
L'antivirus protegge da tempo dispositivi personali e aziendali. I prodotti attuali combinano segnali locali e nel cloud: descriverli come semplici rilevatori di hash non è corretto. Tre metodi aiutano a capire sia l'utilità sia i limiti. La documentazione di Microsoft Defender Antivirus descrive anche il monitoraggio del comportamento e l'analisi delle attività in memoria.
Il rilevamento delle minacce note usa firme, schemi ricorrenti, reputazione e altri indicatori per riconoscere file e attività dannosi. Cambiare l'hash può eludere una corrispondenza esatta, ma non rende il malware invisibile agli altri metodi.
L'analisi euristica e del comportamento cerca proprietà e azioni sospette senza aspettare una corrispondenza precisa. Può riconoscere minacce sconosciute, comprese alcune attività di script o in memoria. La difficoltà è trovare soglie efficaci senza bloccare il lavoro legittimo.
L'analisi nel cloud e in ambienti isolati può esaminare segnali o campioni quando il verdetto non è chiaro. L'ambiente di prova non è sempre sul dispositivo locale. Il risultato dipende da configurazione, connessione, dati disponibili e comportamento dell'attaccante. Microsoft spiega come collaborano controlli locali e analisi nel cloud.
Questi metodi funzionano meglio in un sistema gestito bene: contano aggiornamenti, esame degli avvisi, controllo delle applicazioni e capacità di risposta. Nessun rilevatore vede ogni attacco in tempo. Per rubare una password tramite una pagina falsa, inoltre, non serve installare malware sul dispositivo.
Dove il rilevamento ha dei limiti
Un attaccante può sfruttare una falla, usare strumenti già presenti sul sistema o ingannare una persona senza installare alcun file. L'antivirus non è inutile per questo: il rilevamento va affiancato da aggiornamenti, protezione degli account e procedure di risposta.
Vulnerabilità e tempi delle correzioni. Uno zero-day viene sfruttato prima che sia disponibile una correzione; per un N-day la correzione esiste, ma non è arrivata a tutti i sistemi interessati. L'antivirus può intercettare parti dell'attacco, ma non basta come unica risposta a un browser non aggiornato. Inventario, aggiornamenti rapidi e privilegi limitati riducono l'esposizione. La guida CISA sul ransomware affianca aggiornamenti, antivirus ed EDR.
File che cambiano aspetto. Chi attacca può modificare il codice o il modo in cui è confezionato, ottenendo un hash diverso per ogni file. La corrispondenza esatta perde efficacia, ma i prodotti moderni analizzano anche schemi, reputazione, comportamento e segnali nel cloud. La domanda è se questi livelli siano configurati, monitorati e provati contro i rischi reali dell'organizzazione.
Abuso degli strumenti legittimi. Un attaccante può usare un interprete già presente, come PowerShell, invece di introdurre un nuovo eseguibile. La tecnica è documentata da MITRE. Alcune attività rimangono in memoria, ma gli strumenti per gli endpoint possono rilevare comportamenti sospetti. Restano importanti i privilegi limitati e il controllo dei comandi eseguiti.
Una falsa pagina di accesso, un allegato dannoso e l'attacco a una falla del browser richiedono difese diverse. La formazione aiuta a riconoscere richieste insolite; l'accesso resistente al phishing riduce il rischio di furto delle credenziali; procedure di esame sicure evitano esposizioni inutili. Il rilevamento continua a servire.
Le diverse vie d'ingresso
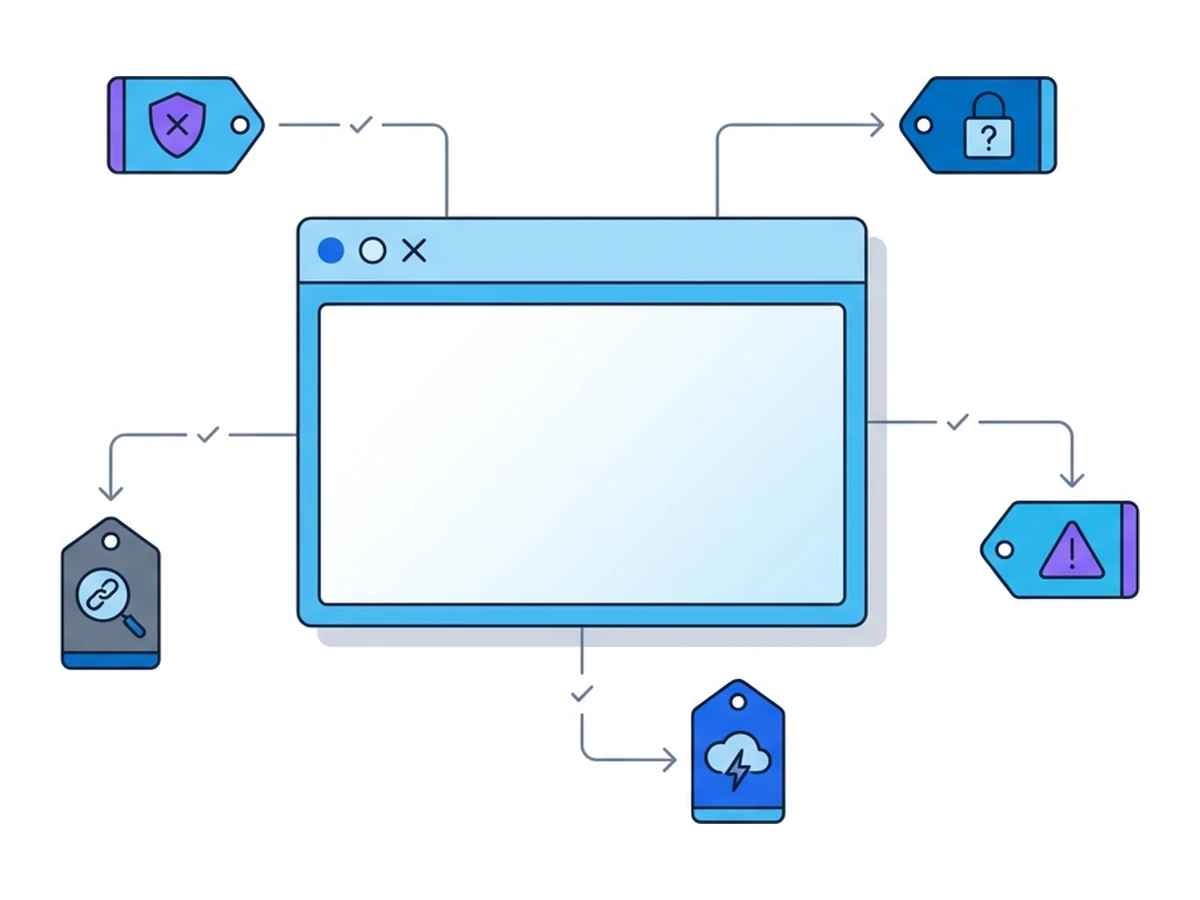
Nel browser si incontrano link sospetti, pagine ingannevoli e file da scaricare. Non è però l'unica porta d'ingresso del malware. CISA segnala anche credenziali compromesse, servizi esposti e infezioni già presenti tra le vie che possono portare al ransomware. Distinguere i percorsi evita di lasciare scoperti altri sistemi.
Firme e analisi nel cloud possono bloccare molti download dannosi.
Phishing e credenziali rubate richiedono controlli oltre alla scansione.
Aggiornare browser e sistema chiude vie d'attacco conosciute.
Copie di sicurezza provate e piani di risposta limitano i danni.
Questi livelli si completano a vicenda. CISA raccomanda antivirus aggiornati, EDR o controllo delle applicazioni, accessi robusti, correzioni tempestive e copie di sicurezza verificate. L'isolamento del browser affronta una questione più specifica: dove gira il codice del sito.
Che cosa cambia con l'isolamento remoto
La protezione degli endpoint osserva ciò che accade sul dispositivo. L'isolamento remoto sposta l'esecuzione dei siti in un altro ambiente. La guida CISA sulla sicurezza del browser lo descrive come una possibile misura, accanto alla protezione del browser e alle altre difese.
Contano quattro confini. L'esecuzione remota fa girare gli script nel browser distante; il visualizzatore locale riceve la trasmissione e invia i tuoi comandi. Lo stato della sessione può essere temporaneo, mentre un profilo salvato di Browser.lol, disponibile agli account idonei, conserva di proposito cookie e cronologia. Chiudere la scheda del visualizzatore non termina di per sé la sessione.
I passaggi di dati comprendono appunti, caricamenti e download. Un file portato sul dispositivo va controllato prima di aprirlo.Identità e account restano esposti al phishing: si può ancora digitare una password su una pagina falsa. La navigazione remota non certifica i siti né rende impossibile sfruttare una falla sconosciuta.
Usa l'isolamento quando eseguire una pagina sul normale dispositivo comporta un rischio elevato. Mantieni antivirus, EDR dove serve, browser aggiornati, controlli di accesso e copie di sicurezza. Una sessione remota può ridurre un tipo di esposizione, ma non sostituisce rilevamento, risposta agli incidenti o attenzione ai dati che escono dall'ambiente remoto.
Un esempio ipotetico di analisi dopo un incidente
Immagina un'organizzazione in cui un dipendente apre il link a una fattura convincente. Dopo l'incidente bisogna prima ricostruire i fatti, senza attribuire ogni passaggio a un avviso mancato dell'antivirus.
L'analisi deve distinguere l'ingresso iniziale dal danno successivo. Sono state inserite credenziali in una pagina falsa? È stato eseguito un allegato? È stata sfruttata una falla del browser? Quali permessi, condivisioni di rete o avvisi mancanti hanno favorito l'attaccante? Occorre esaminare posta, registri degli endpoint e delle applicazioni, oltre alle sessioni degli account coinvolti. Le risposte indicano se sarebbe stato decisivo l'isolamento, un controllo sull'identità o un'altra misura.
Una prova sensata può mantenere antivirus ed EDR, rafforzare accessi e copie di sicurezza e dare agli analisti un browser remoto per pagine sconosciute. Documenta le attività agevolate e i momenti in cui vengono comunque scaricati file o inserite credenziali. Browser.lol offre sessioni per questo lavoro, ma non smista automaticamente gli allegati, non impone regole di navigazione a tutta l'organizzazione e non dimostra che i futuri incidenti saranno contenuti.
Un piano d'azione a 30 giorni
Una prova breve permette di capire dove la navigazione remota aiuta, misurarne i limiti e mantenere il resto delle difese.
Settimana 1: valutare e comunicare
Rivedi incidenti recenti e segnali di pericolo: phishing, download dannosi, furto di credenziali. Distingui gli eventi nati dal browser dalle altre vie d'ingresso. Individua i team che aprono spesso link sconosciuti e le difese di cui dispongono.
Settimana 2: lanciare un pilota
Affida a un piccolo gruppo una procedura chiara per aprire siti sconosciuti nel browser remoto. Prova attività reali, comprese schermate, richieste di accesso, appunti e download. Annota difficoltà d'uso e dati che tornano sul dispositivo locale.
Settimana 3: integrare e automatizzare
Definisci chi può avviare sessioni, quali dati può inserire e come deve terminarle. Se il tuo account dispone di API o SSO, valuta le interfacce documentate prima di sviluppare integrazioni. Non dare per scontati l'inoltro automatico degli allegati, l'invio dei registri al SIEM o collegamenti ai ticket. Aggiorna le procedure con i passaggi davvero provati.
Settimana 4: estendere la copertura
Decidi se la prova giustifica un uso più ampio. Forma il gruppo successivo con una dimostrazione dal vivo o con materiali preparati dal team. Misura attività completate, eccezioni alle regole, download e risultati delle indagini, senza attribuirti incidenti «evitati» che non puoi osservare.
Difese che lavorano insieme
L'antivirus resta un livello utile quando viene aggiornato, configurato e monitorato. EDR, correzioni tempestive, accessi robusti, controllo delle applicazioni e copie di sicurezza verificate affrontano rischi che da solo non può risolvere. La guida CISA raccomanda questa combinazione, non di sostituire la protezione degli endpoint con un solo nuovo strumento.
L'isolamento remoto può spostare l'esecuzione di una pagina sconosciuta lontano dal dispositivo abituale. Restano però da gestire visualizzatore, file trasferiti, credenziali e operazioni sugli account. Prova quel confine nel tuo lavoro e mantieni rilevamento e risposta pronti per tutto ciò che ne resta fuori.
Ti serve una sessione isolata per la prossima attività?
Apri un browser desktop isolato e inizia direttamente dal tuo browser.
Avvia una sessioneNon devi installare un altro browser • Le funzioni dipendono dal piano


