
従業員が仕事用の端末で請求書のリンクを開いたとします。端末の保護機能は有害なファイルや不審な処理を止めるかもしれません。しかしリンク先が偽のログイン画面、侵害された正規サイト、あるいはブラウザの欠陥を突くページなら、必要な対策はそれぞれ異なります。一つの製品ですべての経路をなくすことはできません。
ウイルス対策ソフトは今も有効で、ファイルの照合だけを行っているわけではありません。端末での検知と対応(EDR)、ブラウザの更新、アカウント管理、バックアップはそれぞれ別の段階を支えます。遠隔ブラウザは、ウェブページの実行場所を分ける対策です。各層の役割と限界を順に見ていきましょう。
ウイルス対策の仕組み
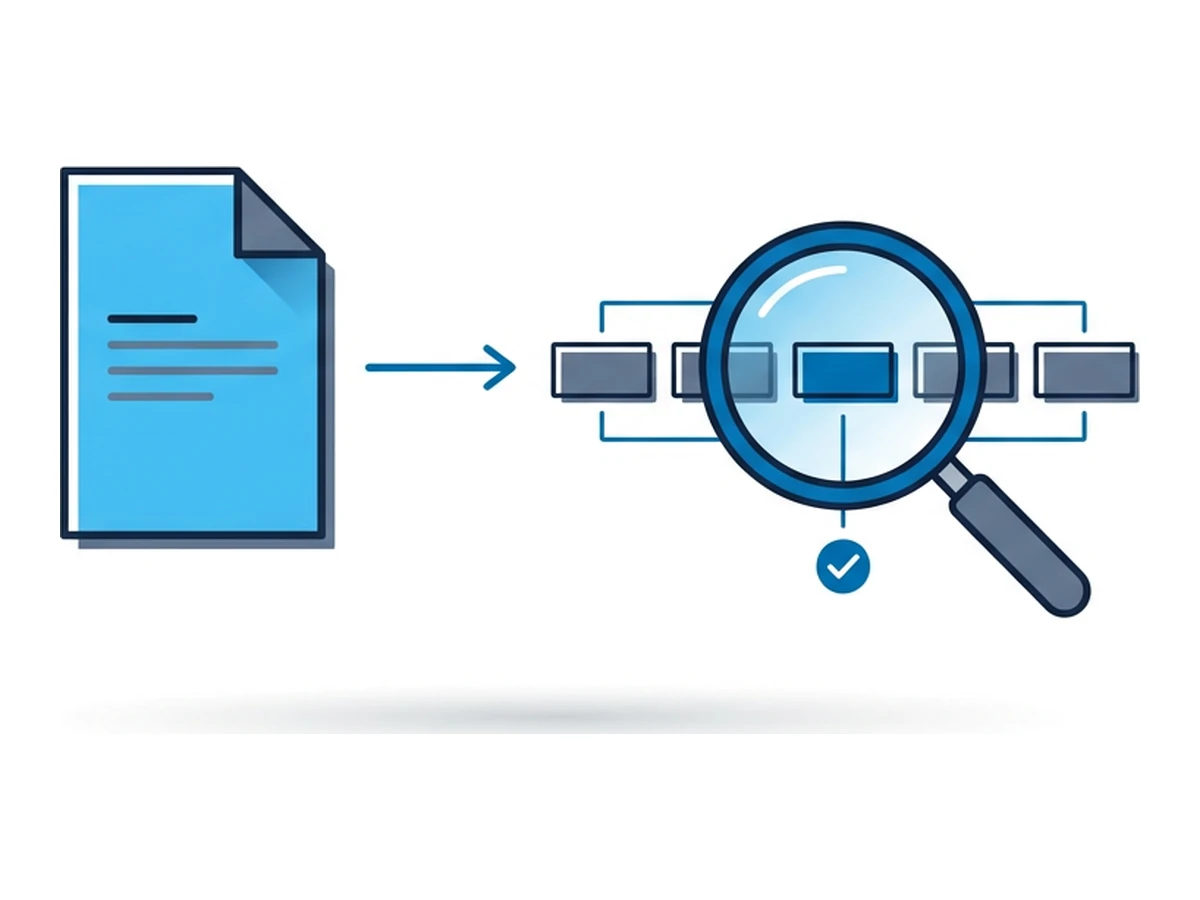
ウイルス対策ソフトは長く個人や組織の端末を守ってきました。現在の製品は端末内とクラウド上の情報を組み合わせており、単なるファイルのハッシュ値照合器ではありません。主な三つの検知方法を押さえると、強みと限界が分かります。Microsoft Defender Antivirusの資料には、動作の監視やメモリ内の活動の分析も記されています。
既知の脅威の検知では、シグネチャ、共通する特徴、評判などを使い、有害なファイルや動作を見分けます。ハッシュ値が変われば完全一致による検知は難しくなりますが、ほかの手法まで通用しなくなるわけではありません。
ヒューリスティック分析と動作分析は、完全一致を待たず、ファイルの特徴や不審な処理を調べます。未知の脅威やスクリプト、メモリ内の活動を検知できる場合もあります。ただし正当な作業を妨げずに攻撃を見つけるためには、判定の調整が必要です。
クラウドや隔離環境での分析は、判断に迷うファイルや処理について、情報やサンプルを詳しく調べます。隔離環境が必ず端末内にあるわけではありません。結果は設定、接続状態、得られた情報、攻撃者の動作に左右されます。Microsoftのクラウド保護の説明では、端末側とクラウド側の連携を確認できます。
これらの仕組みは、更新、警告の確認、アプリの実行制御、対応手順と組み合わせて力を発揮します。それでもすべての攻撃を事前に検知することはできません。偽のログイン画面へ認証情報を入力させる攻撃なら、端末へのマルウェアのインストールすら必要ありません。
検知だけでは足りない場面
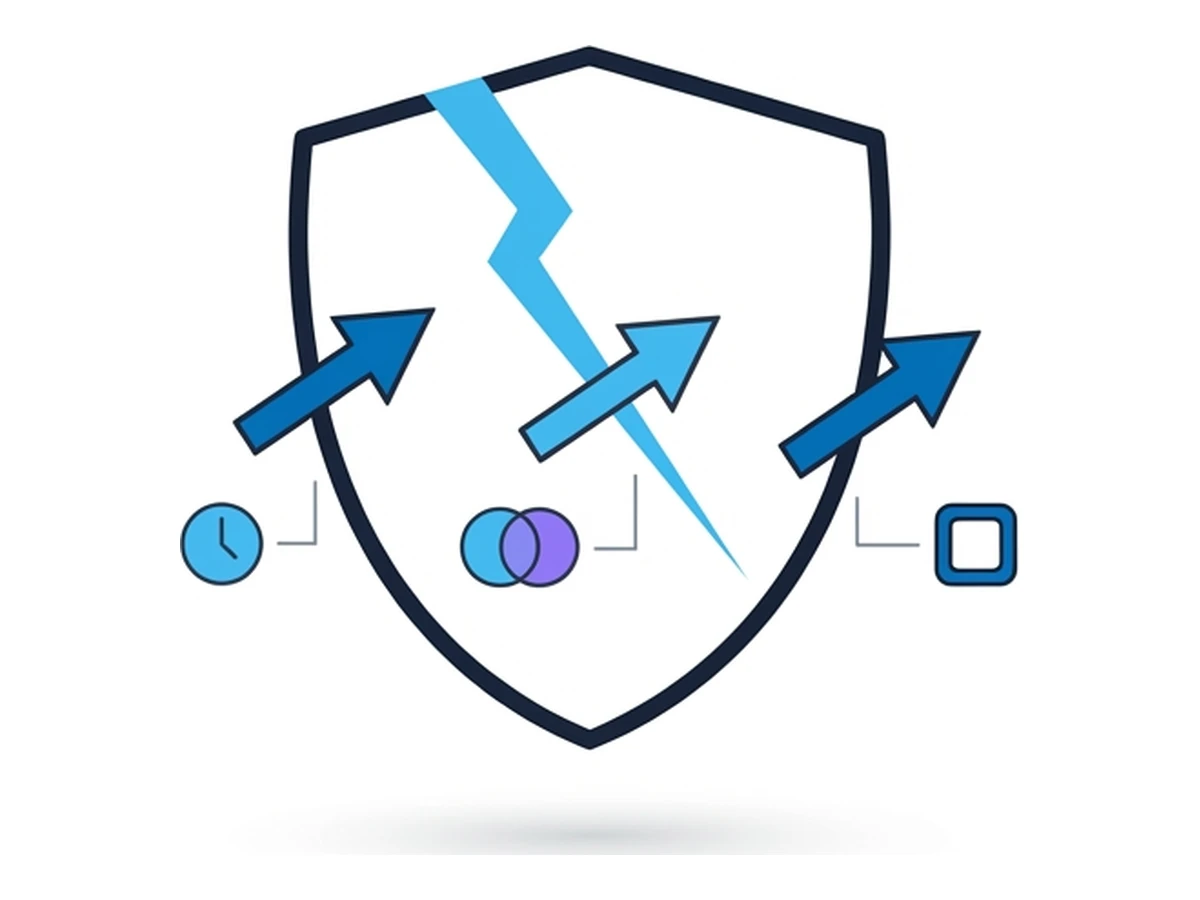
攻撃者はソフトウェアの欠陥を突くことも、正規の道具を悪用することも、ファイルを置かずに人をだますこともできます。だからといってウイルス対策が無意味なわけではありません。検知を更新、アカウント保護、対応手順と組み合わせる必要があります。
脆弱性と更新までの時間。ゼロデイは修正が提供される前に悪用される欠陥、nデイは修正が知られていても対象の端末にまだ適用されていない欠陥です。ウイルス対策が攻撃の一部を捉える可能性はありますが、未更新のブラウザへの唯一の備えにはできません。IT資産の把握、迅速な更新、権限の制限が重要です。CISAのランサムウェア対策ガイドも、更新をウイルス対策やEDRと並べて勧めています。
姿を変えるファイル。攻撃者はコードやパッキングを変え、ファイルごとに異なるハッシュ値を作れます。完全一致による照合は弱まりますが、現在の製品は共通する特徴、評判、動作、クラウド上の情報も使います。それらが自組織のリスクに合うよう設定され、監視され、試されているかが問題です。
正規の道具の悪用。新しい実行ファイルを持ち込まず、PowerShellなど端末に備わるコマンド実行環境を使う手口があります。MITREの手口の解説でも紹介されています。処理がメモリ内にとどまる場合もありますが、端末の保護機能が不審な動作を検知することもあります。権限の制限と実行された命令の監視が重要です。
偽のログイン画面、有害な添付ファイル、ブラウザの脆弱性には、それぞれ異なる対策が必要です。研修は不自然な要求に気付く助けになり、フィッシングに強い認証は認証情報の窃取を減らします。安全な調査手順も不要な接触を抑えます。検知の役割も引き続き残ります。
攻撃の入り口を見分ける
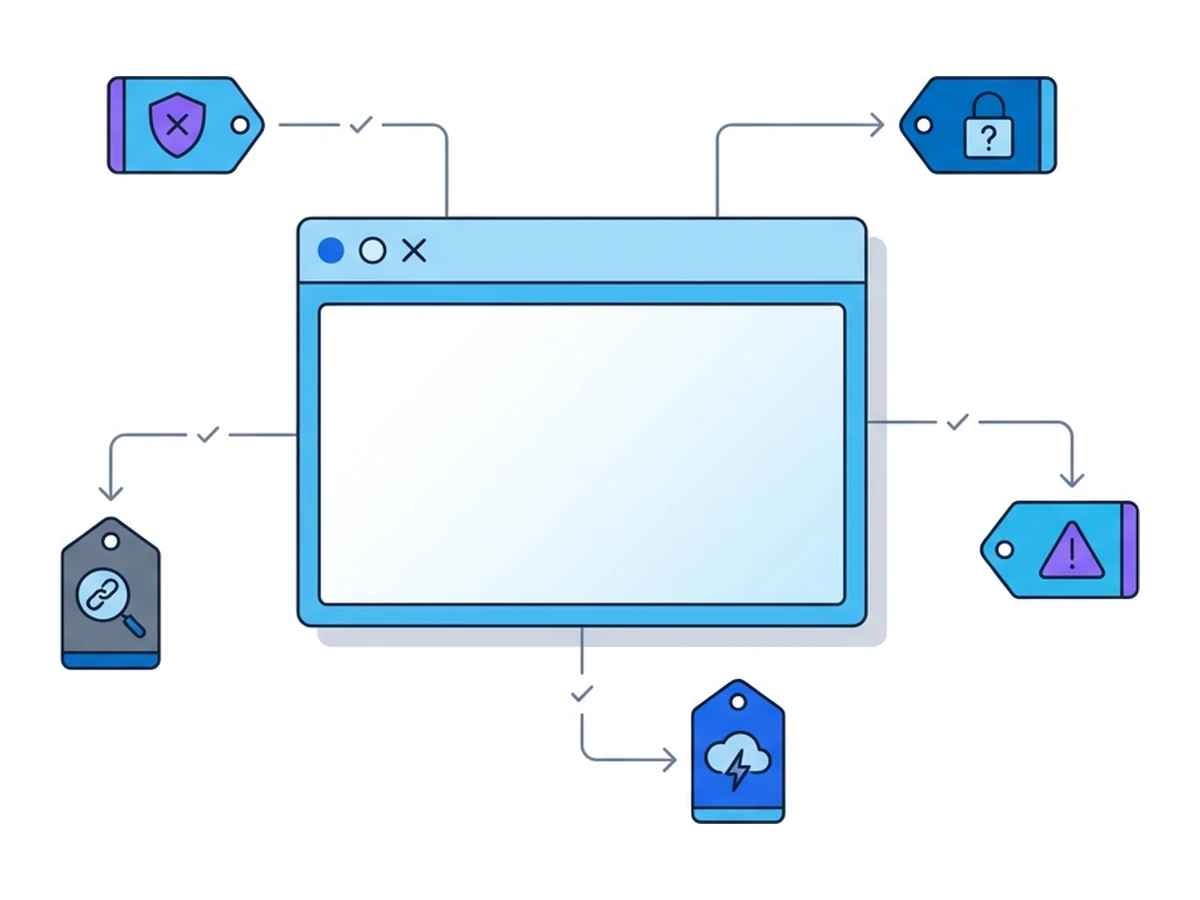
ブラウザでは疑わしいリンク、偽のページ、ダウンロードに出会います。しかし攻撃の入り口はそれだけではありません。CISAはランサムウェアにつながる経路として、盗まれた認証情報、外部に公開されたサービス、既存のマルウェアも挙げています。入り口を分けて考えることで、ほかの資産を守り損ねずに済みます。
既知の特徴やクラウド上の分析は、有害なダウンロードの検知に役立ちます。
フィッシングや認証情報の窃取には、ファイル検査以外の対策も必要です。
ブラウザとOSの更新は、既知の攻撃経路を閉じます。
試してあるバックアップと対応計画が、侵害後の被害を抑えます。
これらは互いを補う対策です。CISAはウイルス対策の更新、EDRやアプリの実行制御、強い認証、修正の適用、検証済みのバックアップを勧めています。遠隔ブラウザによる隔離が扱うのは、閲覧中のページのコードをどこで動かすかという、より限られた問題です。
遠隔で隔離すると変わること
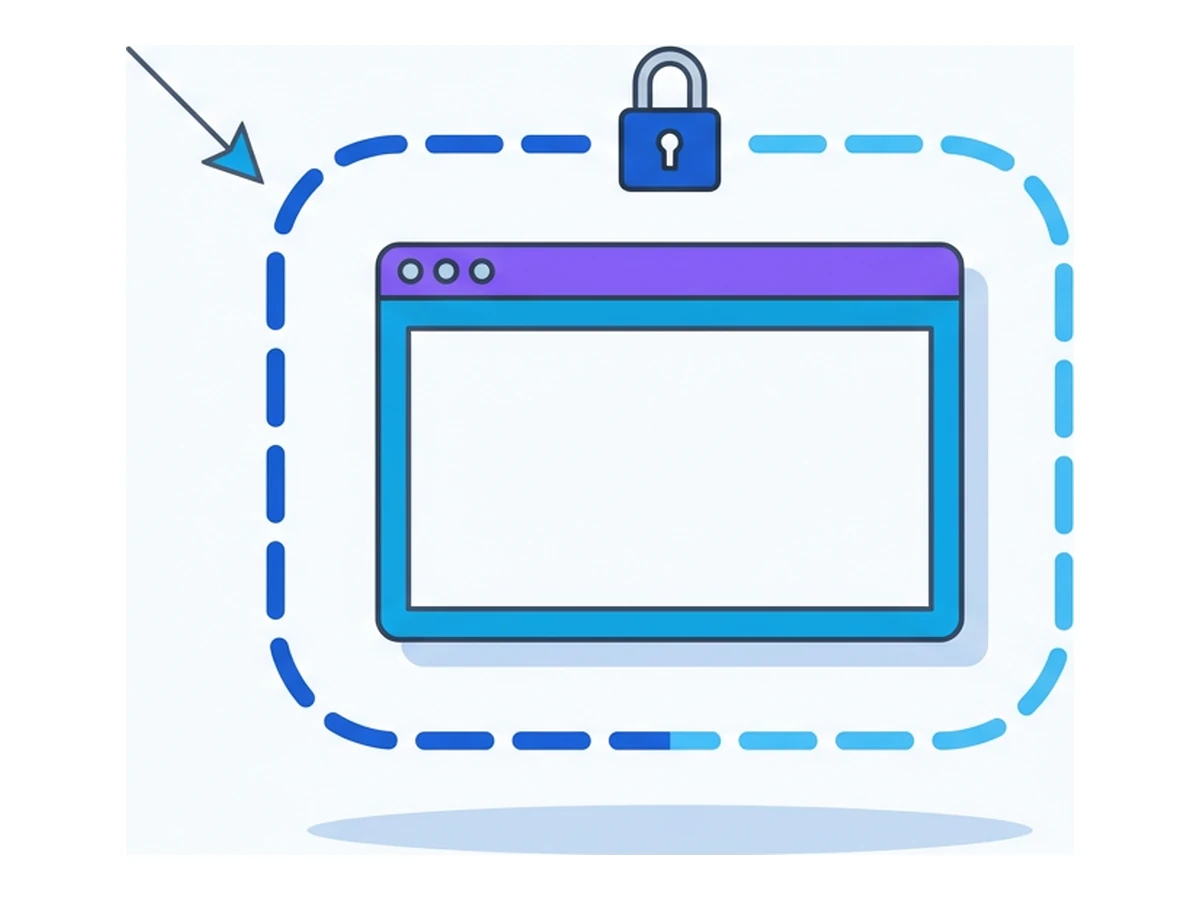
端末の保護機能は端末上の動作を監視します。遠隔ブラウザによる隔離は、サイトの実行を別の環境へ移します。CISAのブラウザ安全対策資料も、ブラウザ自体の保護などと並ぶ一つの対策として説明しています。
四つの境界を見てください。遠隔での実行では、ページのスクリプトは遠隔ブラウザで動きます。手元の表示画面は配信を処理し、入力を送ります。セッションの状態は一時的に使うこともできますが、Browser.lolの保存済みプロファイルは対象アカウントでCookieや履歴を意図的に残します。表示画面のタブを閉じただけではセッションは終了しません。
データの受け渡しには、クリップボード、アップロード、ダウンロードがあります。手元へ移したファイルは通常どおり確認してから開いてください。認証とアカウントもフィッシングの対象です。偽サイトにパスワードを入力することは防げません。遠隔閲覧はサイトの安全性を保証せず、未知の欠陥の悪用も不可能にはしません。
普段の端末で未知のページを動かすリスクが高い場面で、遠隔での隔離を検討します。ウイルス対策、必要に応じたEDR、ブラウザの更新、アクセス制御、バックアップは続けてください。遠隔セッションは一つの接触経路を減らせても、検知、事後対応、外へ出すデータの扱いを代行しません。
架空の事例で考える事後検証
請求書に見えるリンクを従業員が開いた組織を想定します。インシデント後は、ウイルス対策の警告が出なかったことだけで後の出来事を説明せず、何が起きたかを順に確かめます。
最初の侵入とその後の被害を分けて調べます。偽サイトへ認証情報を入力したのか、添付ファイルを実行したのか、ブラウザの欠陥を突かれたのか。どの権限や共有ドライブ、出なかった警告が攻撃を進めたのでしょうか。メール、端末、アプリの記録と、関係するアカウントのセッションを確認します。結果によって、有効だったはずの対策は変わります。
試行を行うなら、ウイルス対策とEDRを続け、認証とバックアップも強化したうえで、調査担当者に未知のページ用の遠隔ブラウザを提供します。役立った作業と、なおファイルを手元へ移したり認証情報を入力したりする場面を記録してください。Browser.lolはセッションを提供しますが、メールの添付を自動転送したり、組織全体の閲覧規則を強制したり、将来の被害封じ込めを証明したりはしません。
30日間の試行計画
短期間の試行で、遠隔閲覧が役立つ場面と限界を確かめます。既存の防御も継続してください。
第1週:評価と共有
最近のインシデントと未遂を確認し、フィッシング、有害なダウンロード、認証情報の窃取を分けます。ブラウザ起点の事象と別の侵入経路を区別してください。未知のリンクをよく開くチームと、既存の対策を把握します。
第2週:試行を始める
少人数に、未知のサイトを遠隔ブラウザで開く明確な手順を渡します。スクリーンショット、ログイン要求、クリップボード、ダウンロードを含む実際の作業で試してください。使いにくい点と、手元の端末へ戻ってくるデータを記録します。
第3週:統合と自動化
誰がセッションを始められるか、どんな情報を入力できるか、どう終了するかを文書化します。アカウントでAPIやSSOを使えるなら、統合を作る前に仕様を確認してください。添付ファイルの自動振り分け、SIEMへの記録送信、チケット連携が標準で備わるとは考えないでください。試した手順をインシデント対応手順書に反映します。
第4週:対象を広げる
試行の結果を見て、対象を広げるか決めます。次のチームには実演や自分たちで作った資料で使い方を伝えます。作業の完了、規則の例外、ダウンロード、調査結果を記録し、観測できない「防げたインシデント」の件数を成果としないでください。
複数の防御を組み合わせる
ウイルス対策は、更新と設定、監視が行き届けば今も有効です。EDR、迅速な更新、強い認証、アプリの実行制御、検証済みのバックアップは、単独では扱えないリスクを補います。CISAのガイドも端末の保護を新しい一製品で置き換えるのではなく、組み合わせを勧めています。
遠隔ブラウザは、未知のページの実行を普段の端末から遠ざけられます。一方、表示画面、転送したファイル、認証情報、アカウント上の操作は引き続き管理が必要です。その境界を実際の業務で試し、境界の外に備える検知と対応も続けてください。