
請求書にあるリンクが、攻撃の入口になることがあります。偽のログイン画面、悪意あるファイル、ブラウザの欠陥を突くサイトへ誘導されるかもしれません。一方、盗まれた認証情報や外部に公開されたシステムからランサムウェアが入ることもあります。クリックは重要ですが、被害の大きさはその後の展開によって変わります。
攻撃が成功すると、身代金を払わなくても業務停止や情報漏えい、復旧費用が生じ得ます。ここでは侵入後に起こり得る段階、備えるべき費用、攻撃を断つ対策を見ていきます。遠隔ブラウザが役立つのはその一部で、見知らぬウェブページを職場の端末から離れた環境で調べる場面です。
攻撃者の手口
ランサムウェアは、ファイルを暗号化したりシステムを使えなくしたりする悪意あるソフトウェアです。暗号化せずに情報を盗み、公開すると脅す攻撃者もいます。復旧には健全なバックアップ、利用できる復号ツール、システムの再構築などの方法があります。鍵を得るための支払いだけが道ではなく、支払っても復旧が保証されるわけではありません。
画面をロックする種類は、ファイルを暗号化せずに端末を使えなくします。ただし企業にとってより深刻なのは、多くの場合、業務の停止、情報の流出、どのシステムを今も信頼できるか分からない状態が重なることです。影響は攻撃者が得た権限によって異なります。
ランサムウェアをサービスとして提供するグループもあります。実行役は運営者が用意したツールで侵入します。暗号化と盗んだ情報の公開予告を組み合わせる場合もあります。CISA などによる StopRansomware ガイドは、こうした手口と複数の侵入経路を説明しています。最初のクリックがある場合も、それは侵入の一段階にすぎません。
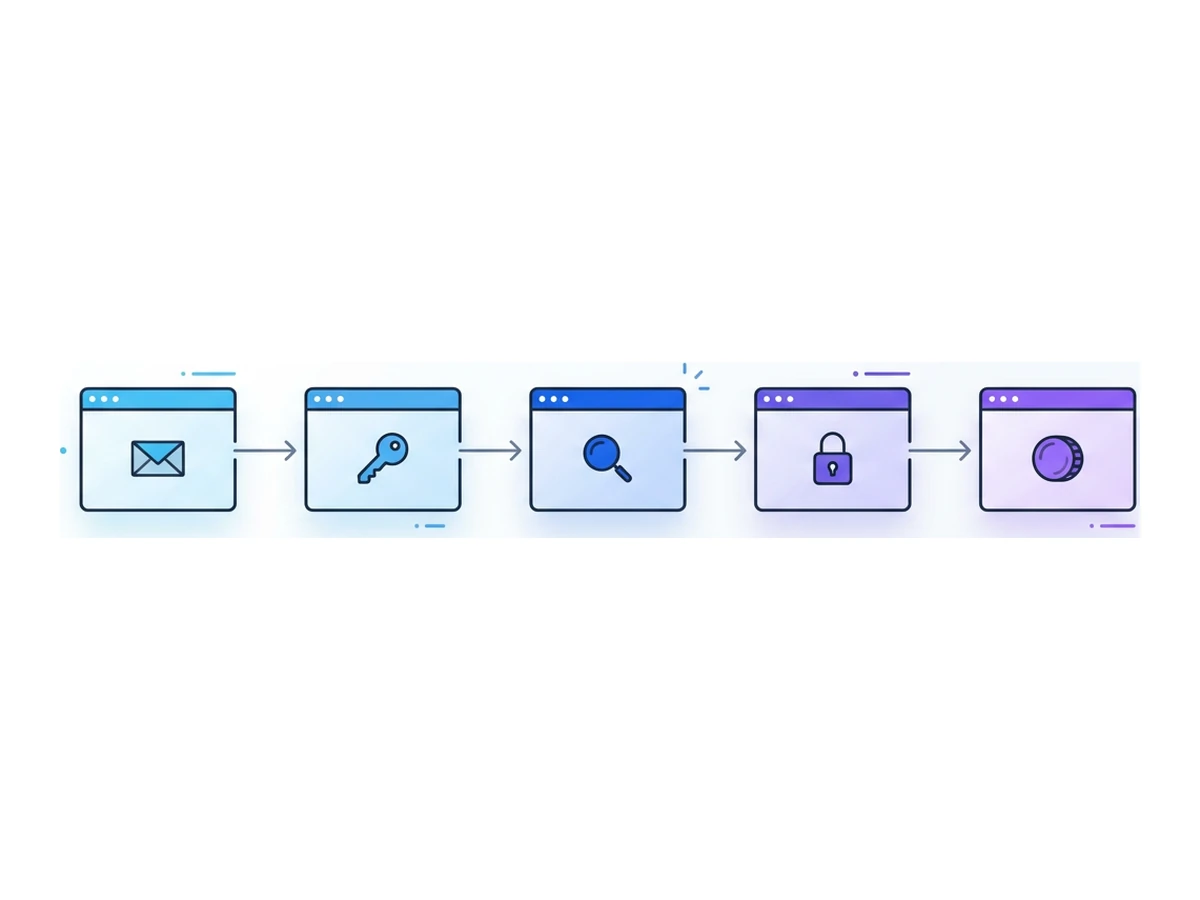
起こり得るランサムウェア攻撃の流れ
全てのインシデントがこの順序をたどるわけでも、ブラウザから始まるわけでもありません。異なる対策で侵入を断てる場所を示す例です。
- 1
初期侵入
偽メール、悪意ある添付ファイル、盗まれた認証情報、公開されたサービスの既知の弱点などが使われます。ウェブのリンクは入口の一つであり、全てのインシデントの原因ではありません。 - 2
侵入の維持と権限の拡大
侵入後、ツールを設置したり、正規の管理ソフトを使ったり、さらに認証情報を盗んだりすることがあります。監視と必要最小限の権限によって、侵害されたアカウントから広がる範囲を抑えられます。 - 3
内部調査と情報の持ち出し
システムやバックアップを調べてから情報を盗むグループも、すぐに業務の妨害へ進むグループもあります。暗号化されなくても情報が盗まれれば、通知と復旧に別の課題が生じます。 - 4
業務妨害または暗号化
到達できるシステムを暗号化したり、アクセス可能なバックアップを消したり、盗んだ情報を公開すると脅したりすることがあります。システムの分離と早期発見で被害を限定できる場合があり、被害が必ず全社に広がったり、元に戻せなくなったりするわけではありません。 - 5
インシデント対応と復旧
影響を受けたシステムを隔離し、証拠を調べ、可能なら信頼できるバックアップから復旧します。関係者への連絡や適用される通知義務も確認します。支払いの判断には法務と対応担当者の助言が必要です。
身代金以外にもかかる費用
身代金は費用の一項目にすぎません。IBM の2025 年のデータ侵害費用調査では、調査対象となったデータ侵害全体の世界平均は 444 万ドルでした。ランサムウェア被害だけの平均ではありません。一方、Coveware の報告によると、2025 年第 2 四半期に身代金を支払った同社の事例では、支払額の中央値が 40 万ドルでした。対象も測っているものも異なるため、二つの数字を足して一件当たりの費用とはできません。
企業によっては、業務停止の影響が最も大きくなります。売上の減少や納期の遅れが生じるうえ、残業や、重要なシステムを使えない間の代替作業も必要になるためです。停止期間は被害を受けたシステム、バックアップの状態、安全を確認して復旧するための作業によって変わります。計画にそのまま使える一律の停止日数はありません。
調査、専門家への依頼、端末の再構築、データの復元にも費用がかかります。情報が漏れた場合は、所在地や対象者に応じて契約上・法律上の義務や通知義務が生じることもあります。顧客や取引先の信頼を回復するには、システムが再び安全だと示す必要があるかもしれません。根拠のない平均再構築費用や適用されるとは限らない罰金を足すのではなく、費用の項目ごとに見積もりましょう。
それでも支払いを検討する理由
FBI は身代金の支払いを支持しておらず、支払っても復旧できる保証はないと警告しています。それでも追い詰められた組織が支払いを検討する背景には、主に次の三つがあります。
一つ目は復旧の見通しが立たないことです。復元を試したことがないバックアップや、攻撃者がアクセスできる場所にあるコピーだけでは安心できません。CISA は、オフラインのバックアップと定期的な復旧テストを勧めています。使えるバックアップがあれば、犯罪者の約束に頼らず判断できます。
二つ目は業務を再開するまでの重圧です。重要なサービスや時間に制約のある業務は、停止が長引くほど影響を受けます。危機の最中に慌てて決めずに済むよう、優先して復旧するサービスと停止中の運用方法を事前に決めておく必要があります。
三つ目は盗まれた情報を使った脅迫です。システムを復元しても、持ち出された情報は戻りません。支払っても攻撃者が情報を削除したり公開をやめたりする保証はありません。暗号化の有無にかかわらず、被害の封じ込め、影響を受けた人への対応、必要な報告を検討しなければなりません。
ランサムウェアのリスクを下げる対策
一つの対策ですべての侵入経路を防ぐことはできません。CISA の指針は、フィッシング、盗まれた認証情報、外部に公開されたシステムへの対策に加え、復旧の訓練も重視しています。次の三つは攻撃の異なる段階に備えるもので、更新プログラムの適用や強固な認証と併用します。
不審なウェブコンテンツを分離する。見慣れないリンクを調べるチームは、遠隔ブラウザで開けばページ内のコードを業務端末から離れた場所で実行できます。ただし偽のログイン画面に認証情報を入力したり、ダウンロードしたファイルを端末に移したりすれば危険は残ります。盗まれた認証情報や脆弱なサーバーからの侵入にも、この対策だけでは対応できません。
アクセスの範囲を絞り、異常を監視する。アカウントには必要な権限だけを与え、可能な範囲で重要なシステムを分離します。不審なアクセスやファイル操作を監視し、対応担当者が影響を受けたシステムを速やかに隔離できるようにします。分離は侵入後の被害範囲を抑えますが、監視は警告を受けて行動できてこそ役立ちます。
バックアップからの復旧を試す。重要なデータのコピーを保護し、業務に合った間隔で復旧テストを行います。優先度の高いシステムの復旧に実際どれだけかかるか記録しましょう。オフラインなど攻撃から守られたコピーも、使える状態であり、周辺システムを再構築する手順が分かっていなければ十分ではありません。
見慣れないリンクの扱い方
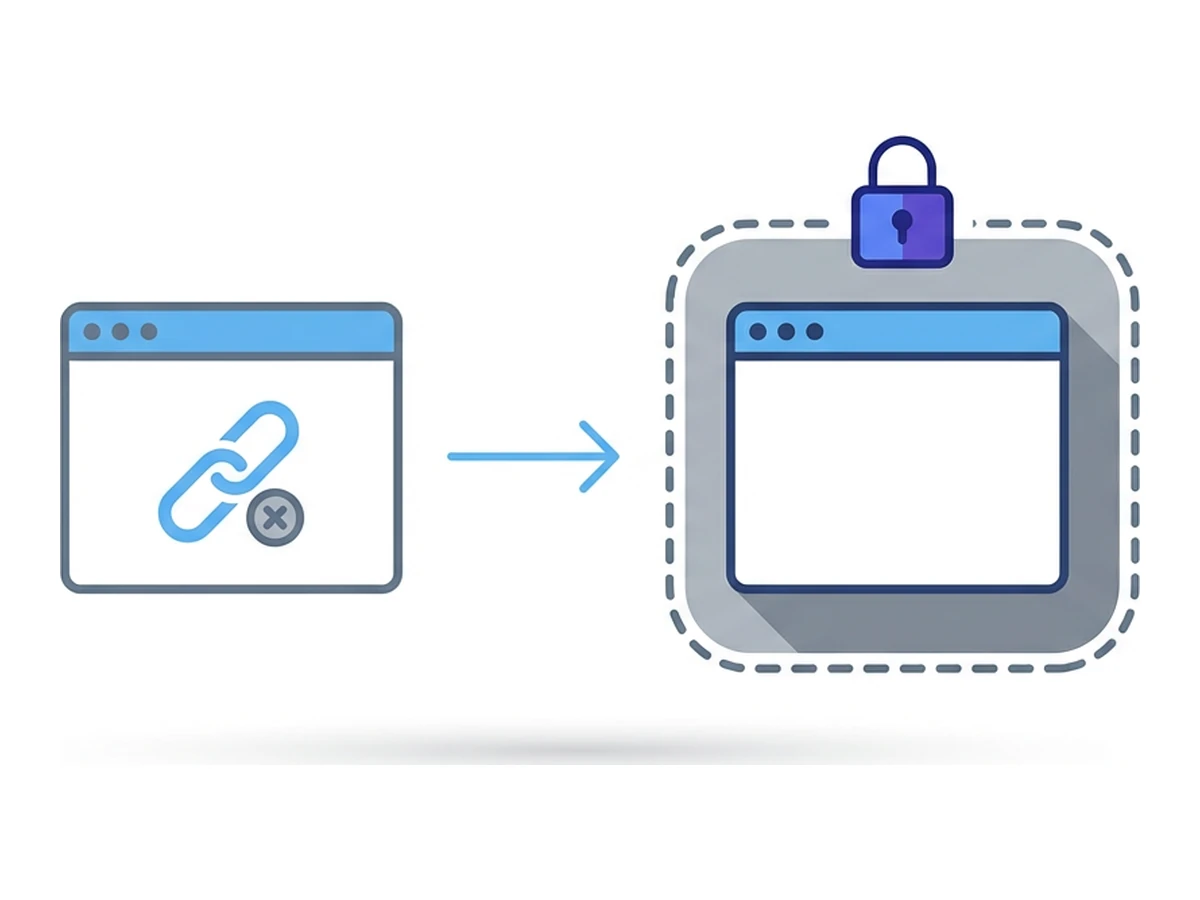
従業員が請求書や契約書、配送通知にあるリンクを業務上確認しなければならない場面はあります。手順には、既知の連絡手段で送信者を確認する場面、メッセージを報告する場面、必要に応じてページを調べる方法を定めておきましょう。遠隔ブラウザは、その最後の作業に役立ちます。
Browser.lol でセッションを開始し、見慣れないアドレスを遠隔ブラウザに入力します。送信元やファイルを確認するまでは、ログインや機密情報の送信、ダウンロードしたファイルの業務端末への移動を避けてください。証拠が必要なら必要な範囲だけを記録し、個人情報の写り込みを確認します。Browser.lol に自動録画やマルウェア判定機能はありません。一時的なセッションと保存したプロファイルではデータの保持方法が異なり、セッション終了後もサービスや訪問先サイトに記録が残る場合があります。
被害が疑われるときの対応
ランサムウェアや情報の持ち出しが疑われたときに動けるよう、あらかじめ備えておきます。組織の対応計画に従い、確認できた状況に合わせて判断してください。
影響を受けたシステムを特定して隔離し、拡大を抑えます。対応チームと必要な法律専門家を加え、安全にできるなら再構築の前にログや消えやすい証拠を保全します。CISA の対応手順でも、封じ込め、証拠の収集、復旧を協調して進めるよう求めています。
承認済みの連絡計画に沿って経営層と関係チームに状況を伝えます。通知義務は被害の内容と法域によって異なるため、法務担当者と確認します。すべての顧客や規制当局に同じ内容や期限が適用されるとは限りません。確認した事実、判断、復旧の経過を記録し、調査と事後検証に使える時系列を残しましょう。
21 日間の計画例
この 3 週間で担当者を決め、小さな業務手順を試します。組織に必要な対策全体を整えるには、さらに時間がかかります。
1 ~ 7 日目:危険にさらされる業務を調べる
最近届いた不審なメッセージと、従業員が見慣れないサイトやファイルに触れる経路を確認します。経理、人事、サポートの各担当者に、単に遮断できない外部との業務を聞きます。各チームがアクセスできるシステムとアカウントを把握し、リンクの確認に遠隔ブラウザを試す少人数のグループを選びます。
8 ~ 14 日目:対策を試す
送信者の確認、不審なリンクの報告、遠隔セッションでのリンク確認を練習します。その際は認証情報を入力せず、ダウンロードしたファイルを業務端末に移しません。同じチームについて、フィッシングに強い認証、アクセス制限、端末の監視、保護されたバックアップからの復旧も機能するか確かめます。
15 ~ 21 日目:振り返りと展開
請求書や盗まれた認証情報を題材に、対応手順を机上で演習します。判断に迷った場面、システムを隔離できる担当者、復旧テストにかかった時間を記録しましょう。手順を修正してから他のチームに広げ、測定できた結果を経営層に共有します。遠隔ブラウザの導入だけで保険料が変わるとは考えないでください。
IBM の 2025 年調査におけるデータ侵害全体の世界平均。ランサムウェアに限らない
Coveware の 2025 年第 2 四半期の事例で、支払った身代金の中央値
FBI は、身代金を支払ってもデータが戻る保証はないと警告
一度のクリックが必ず大きな被害になるわけではない
不審なリンクのクリックは、攻撃の始まりの一つにすぎません。見慣れない内容を確認・報告する手順を明確にし、攻撃者が別の経路を使った場合にも備えて、認証情報、システム、バックアップを守ります。緊急時に追い詰められて判断する前に、対応を練習しておきましょう。
次に不審なリンクが届いたとき、報告するのか、送信者を確認するのか、遠隔ブラウザで調べるのかを担当者が判断できるようにします。Browser.lol はその確認作業を支援できますが、サイトの信頼性を判定したり、ファイルや認証情報に関わるすべての危険を防いだりはできません。訓練した復旧計画の代わりにもなりません。