
Un enlace en una factura puede ser el primer paso de un ataque: puede llevar a una página de acceso falsa, a una descarga maliciosa o a un sitio que aproveche un fallo del navegador. El ransomware también puede entrar mediante credenciales robadas o sistemas expuestos. El clic importa, pero el daño suele depender de lo que ocurre después.
Un ataque que tiene éxito puede interrumpir la actividad, exponer datos y exigir una recuperación costosa aunque no se pague ningún rescate. Esta guía repasa las fases que puede seguir un incidente, los costes que conviene prever y los controles capaces de romper la cadena. La navegación remota ayuda en una parte del problema: examinar contenido web desconocido lejos del dispositivo de trabajo local.
Qué hacen los atacantes de ransomware
El ransomware es un programa malicioso que puede cifrar archivos o interrumpir el acceso a sistemas. Algunos atacantes también roban datos y amenazan con publicarlos sin cifrar nada. La recuperación puede hacerse a partir de copias limpias, herramientas de descifrado disponibles o reconstruyendo los sistemas. Pagar por una clave no es la única salida ni garantiza el éxito.
Otra variante bloquea el uso del dispositivo en lugar de cifrar sus archivos. En una organización suele preocupar más la combinación de servicios interrumpidos, información robada y dudas sobre qué sistemas siguen siendo fiables. El impacto exacto depende del acceso que haya conseguido el atacante.
Algunos grupos utilizan ransomware como servicio: sus colaboradores llevan a cabo intrusiones con herramientas del operador. La extorsión puede combinar el cifrado con amenazas de publicar datos robados. La guía conjunta StopRansomware, liderada por CISA describe estos patrones y varias vías de entrada. Cuando hay un primer clic, es solo una fase del ataque.
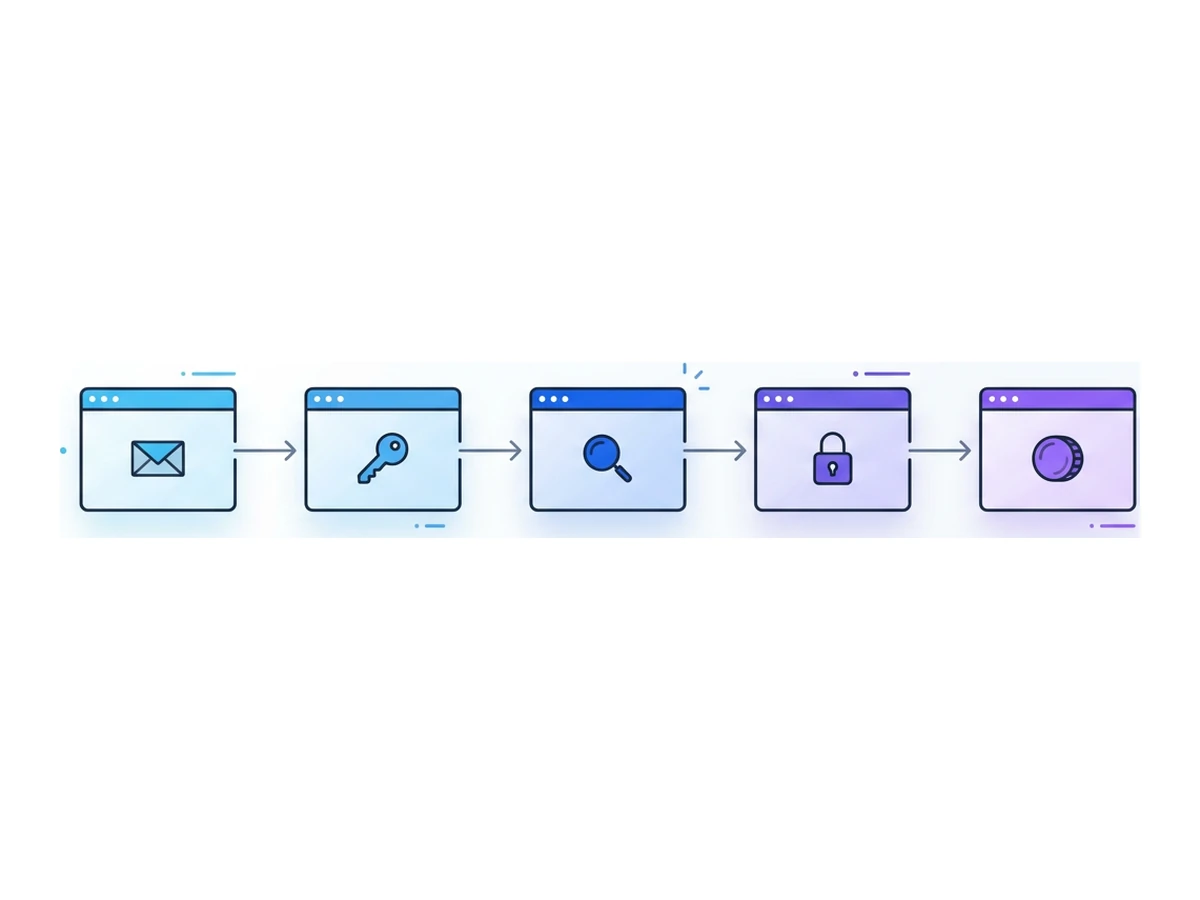
Una posible cadena de ataque de ransomware
No todos los incidentes siguen estos pasos ni empiezan en un navegador. La secuencia muestra dónde pueden interrumpir la intrusión distintas medidas.
- 1
Acceso inicial
Un atacante puede recurrir a la suplantación, un archivo adjunto malicioso, credenciales robadas o un servicio expuesto con una vulnerabilidad conocida. Los enlaces son una vía posible, no la explicación habitual de todos los casos. - 2
Persistencia y ampliación del acceso
Tras entrar, un intruso puede instalar herramientas, usar programas legítimos de administración, robar más credenciales o buscar mayores privilegios. La supervisión y los permisos mínimos limitan lo que una sola cuenta comprometida puede alcanzar. - 3
Reconocimiento y posible robo de datos
Algunos grupos examinan sistemas y copias de seguridad antes de robar información; otros pasan directamente a interrumpir el servicio. El robo de datos plantea obligaciones de notificación y tareas de recuperación independientes, aunque no se cifre nada. - 4
Interrupción o cifrado
El atacante puede cifrar sistemas a los que tiene acceso, borrar copias accesibles o amenazar con publicar archivos robados. La segmentación y una detección a tiempo pueden limitar el alcance: el daño no afecta automáticamente a toda la red ni es siempre irreversible. - 5
Negociación y recuperación
La organización aísla los sistemas afectados, examina las pruebas, restaura copias fiables cuando es posible y decide cómo comunicar el incidente y cumplir las obligaciones de notificación. Cualquier decisión sobre pagar requiere asesoramiento jurídico y de respuesta a incidentes.
Costes más allá del rescate
El rescate es solo un posible gasto. El informe de IBM sobre el coste de las filtraciones de datos en 2025 sitúa la media mundial de los casos estudiados en 4,44 millones de dólares. No es una media de incidentes de ransomware. Coveware comunicó una mediana de 400.000 dólares pagados en los casos de ransomware de su muestra que acabaron en pago durante el segundo trimestre de 2025. Son muestras y medidas distintas; sumarlas distorsionaría el coste de un incidente.
La interrupción puede ser el mayor coste práctico para una empresa concreta. Puede perder ventas, incumplir plazos de entrega, pagar horas extra o trabajar temporalmente sin sistemas esenciales. La duración depende de los sistemas afectados, la calidad de las copias y el trabajo necesario para volver a confiar en el entorno. No existe una duración universal fiable para hacer previsiones.
Investigar, recurrir a especialistas, reconstruir dispositivos y recuperar datos también cuesta dinero. Una filtración puede generar obligaciones contractuales, legales y de notificación según dónde opere la empresa y qué información se haya expuesto. La confianza es más difícil de medir: clientes y socios quizá necesiten pruebas de que los sistemas vuelven a ser seguros. Presupuesta estas partidas por separado, sin apoyarte en costes medios inventados ni en una multa que quizá no corresponda.
Por qué las empresas siguen pagando
El FBI no respalda el pago de rescates y advierte de que pagar no garantiza la recuperación. Aun así, una organización bajo presión puede planteárselo. Tres factores suelen influir.
El primero es la incertidumbre sobre la recuperación. Las copias ayudan menos si nunca se ha probado su restauración o si el atacante puede acceder a ellas. CISA recomienda copias sin conexión y pruebas periódicas de recuperación. Una copia funcional ofrece una alternativa a depender de la promesa de un delincuente.
El segundo es la presión operativa. Los servicios críticos y los procesos urgentes pueden sufrir daños graves mientras los sistemas están parados. El plan de recuperación debería establecer de antemano qué servicios se restauran primero y cómo seguirá funcionando la empresa durante una interrupción.
El tercero es la extorsión con datos. Si se copiaron archivos, restaurar los sistemas no recupera esas copias. Pagar tampoco garantiza que los datos robados se eliminen o no se publiquen. La respuesta debe atender a la contención, a las personas afectadas y a las obligaciones de notificación, exista o no una clave de descifrado.
Medidas que reducen el riesgo de ransomware
Ninguna medida cubre todas las vías de entrada. La guía de CISA incluye protección frente a la suplantación, las credenciales robadas y los servicios expuestos, además de planes de recuperación probados. Estas tres prácticas actúan en partes diferentes de la cadena y deben complementarse con actualizaciones de seguridad y autenticación sólida.
Separar el contenido web de riesgo. Los equipos que examinan enlaces desconocidos pueden abrirlos en un navegador remoto para que el código activo de la página se ejecute lejos del dispositivo de trabajo. Esto reduce una vía de exposición, pero una página falsa aún puede robar credenciales; un archivo descargado puede ser peligroso si se traslada al equipo local; y las contraseñas robadas o los servidores vulnerables esquivan esta medida.
Limitar la propagación y detectarla. Da a cada cuenta solo los permisos necesarios y separa los sistemas críticos cuando sea posible. Supervisa accesos y actividad de archivos inusuales y permite que el equipo de respuesta aísle rápido los sistemas afectados. La segmentación limita el alcance de una intrusión; las alertas solo sirven si alguien puede actuar.
Practicar la restauración de copias. Conserva copias protegidas de los datos críticos y prueba la recuperación con una frecuencia adecuada para la empresa. Mide cuánto se tarda realmente en restaurar los sistemas prioritarios. Una copia sin conexión o protegida de otro modo solo vale si funciona y la organización sabe reconstruir sus servicios.
Cómo revisar enlaces desconocidos
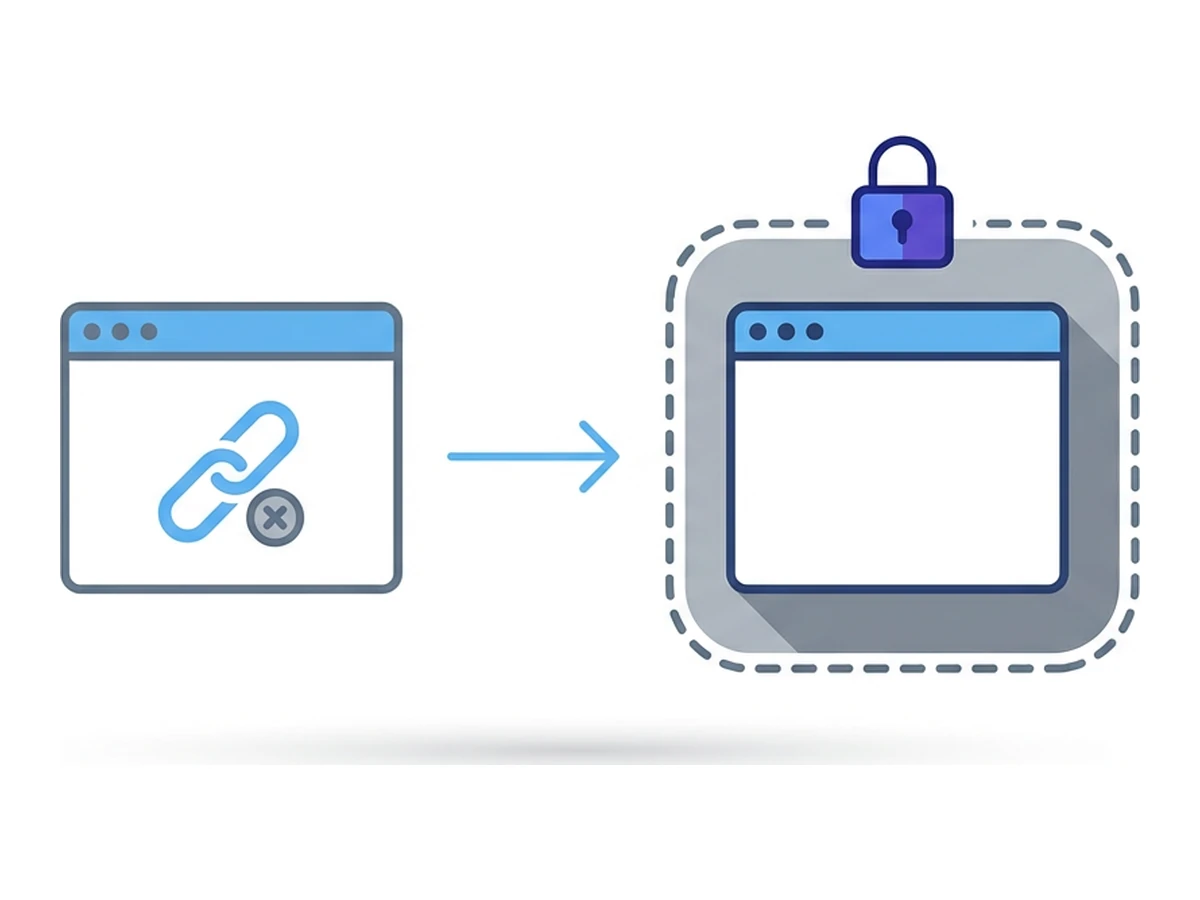
Puede que el personal tenga que revisar enlaces en facturas, contratos o avisos de envío. Un procedimiento útil indica cuándo verificar al remitente por un canal conocido, cuándo comunicar el mensaje sospechoso y cómo inspeccionar la página si es necesario. Un navegador remoto puede ayudar en este último paso.
Inicia una sesión en Browser.lol e introduce la dirección desconocida en el navegador remoto. Evita iniciar sesión, subir datos sensibles o trasladar archivos descargados al equipo de trabajo hasta evaluar la fuente y el archivo. Si necesitas pruebas, captura solo lo imprescindible y revisa si aparecen datos personales. Browser.lol no graba vídeo automáticamente ni determina si hay malware. Las sesiones temporales y los perfiles guardados tienen políticas de conservación distintas; el servicio y el sitio visitado pueden mantener registros tras finalizar la sesión.
Cómo responder a un incidente
La preparación facilita actuar cuando se sospecha de ransomware o extorsión con datos. Sigue el plan de respuesta de la organización y adáptalo a lo que el equipo pueda confirmar.
Identifica los sistemas afectados y aíslalos para limitar la propagación. Involucra al equipo de respuesta y al asesoramiento jurídico pertinente. Conserva los registros y las pruebas volátiles disponibles antes de reconstruir, siempre que sea seguro. La lista de respuesta de CISA explica por qué hay que coordinar la contención, la recogida de pruebas y la recuperación.
Informa a la dirección y a los equipos afectados según el plan de comunicación aprobado. Determina con asesoramiento jurídico las obligaciones de notificación aplicables al incidente y a la jurisdicción. No des por hecho que todos los clientes o reguladores deban recibir el mismo mensaje ni que exista un plazo único. Anota lo observado, decidido y restaurado para que la investigación y la revisión posterior cuenten con una cronología fiable.
Un ejemplo de planificación en 21 días
Utiliza estas tres semanas para asignar responsables y probar un proceso pequeño. Un programa completo contra el ransomware requiere más tiempo y depende de cada organización.
Días 1 a 7: localizar vías de exposición
Revisa los mensajes sospechosos recientes y cómo llega el personal a sitios o archivos desconocidos. Pregunta a finanzas, recursos humanos y soporte qué tareas externas no pueden bloquearse sin más. Identifica los sistemas y cuentas a los que acceden esos equipos y elige un grupo pequeño para probar la revisión de enlaces con un navegador remoto.
Días 8 a 14: probar las medidas
Practica la verificación del remitente, la comunicación de enlaces sospechosos y la apertura de un enlace elegido en una sesión remota sin introducir credenciales ni trasladar descargas al equipo local. Comprueba también para esos equipos la autenticación resistente a la suplantación, los límites de acceso, la supervisión de dispositivos y la restauración de una copia protegida.
Días 15 a 21: revisar y ampliar
Haz un simulacro de mesa con una factura falsa o credenciales robadas. Anota dónde dudó el equipo, quién puede aislar un sistema y cuánto tardó una restauración de prueba. Ajusta el procedimiento antes de ampliarlo a otros equipos. Comparte resultados medibles con la dirección; no supongas que navegar de forma remota reduce la prima del seguro.
IBM 2025: media mundial de las filtraciones estudiadas, no solo ransomware
Coveware, segundo trimestre de 2025: mediana de los rescates pagados en sus casos con pago
El FBI advierte de que pagar no asegura recuperar los datos
Un clic no tiene por qué convertirse en crisis
Un clic sospechoso puede ser el comienzo de un ataque, pero no explica por sí solo un incidente de ransomware. Da al personal una forma clara de verificar o comunicar contenido desconocido. Protege credenciales, sistemas y copias de seguridad también por si el atacante encuentra otra vía. Practica la respuesta antes de que una crisis obligue a decidir con prisas.
Ante el próximo enlace dudoso, el equipo debe saber si comunicarlo, verificar al remitente o inspeccionarlo en un navegador remoto. Browser.lol puede ayudar con esa inspección. No puede determinar si una web es fiable, evitar todos los riesgos de archivos y credenciales ni sustituir un plan de recuperación que se haya ensayado.
¿Necesitas una sesión aislada para tu próxima tarea?
Abre un navegador aislado desde el que ya usas y ponte manos a la obra.
Iniciar una sesiónSin instalar otro navegador • Las funciones dependen del plan


