
問い合わせ、検索結果、コメントは、普通のページ内容に見えます。しかし、サイトがその内容をコードとして扱えば、攻撃の入口になります。クロスサイトスクリプティング(XSS)は、この境界の誤りを突き、攻撃者が用意した内容を、別の利用者が信頼しているページ内で実行させます。影響はサイトの作り、利用者の権限、防御策によって変わります。
XSSはファイルをインストールしなくても被害を生みます。注入されたコードは、ページに表示された情報を読んだり、表示を変えたり、そのページからリクエストを送ったりできます。開発者は信頼できないデータを実行可能な内容にしないこと、利用者はブラウザの隔離で防げる範囲を知ることが大切です。ブラウザ内での動作はMDNのXSS解説でも確認できます。
XSSの基本
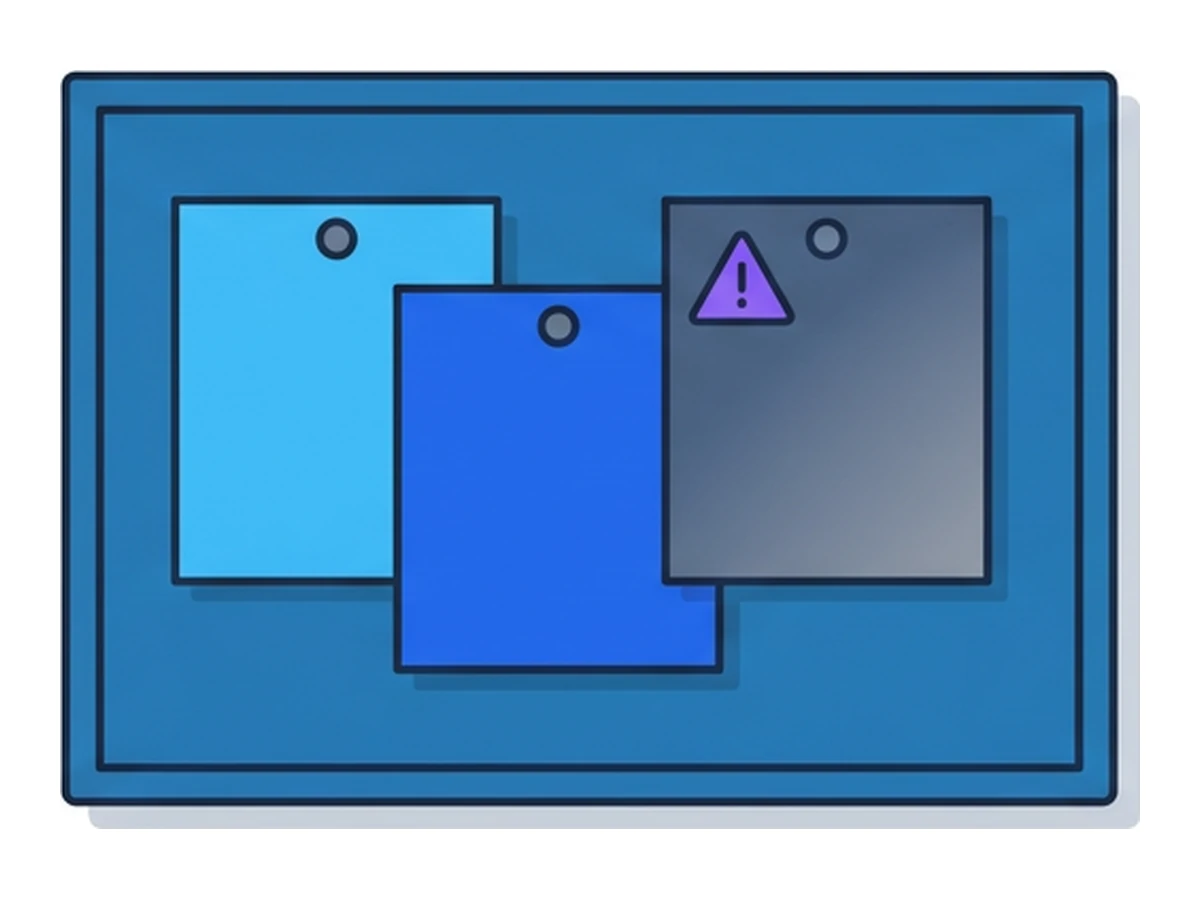
XSSは、信頼できないデータがページ内で実行可能な内容として解釈されると起きます。コードはそのページのオリジンで動き、DOMを操作し、ログイン中の利用者としてサイトへリクエストを送れる場合があります。ただし、同一オリジンポリシーは別のオリジンへのアクセスを制限します。HttpOnly属性のあるCookieはdocument.cookieから読めませんが、コードがログイン中のページ内で操作することまで防ぐわけではありません。
CookieのSameSite属性は、主にサイトをまたぐリクエストでCookieを送る条件を制御し、一部のCSRF攻撃を抑えるのに役立ちます。しかし、サイト自身のページ内で動くスクリプトは取り除きません。SameSiteとHttpOnlyの違いはMDNのSet-Cookie資料にまとめられています。
会社の掲示板に例えてみましょう。訪問者はメモを貼れても、掲示板の指示や操作欄まで書き換えられてはいけません。XSSでは、訪問者のメモが掲示板そのものの一部として扱われます。データが実行可能な場所に入り込んだ時点で、境界が破られるのです。
主な3つの型と関連する手口
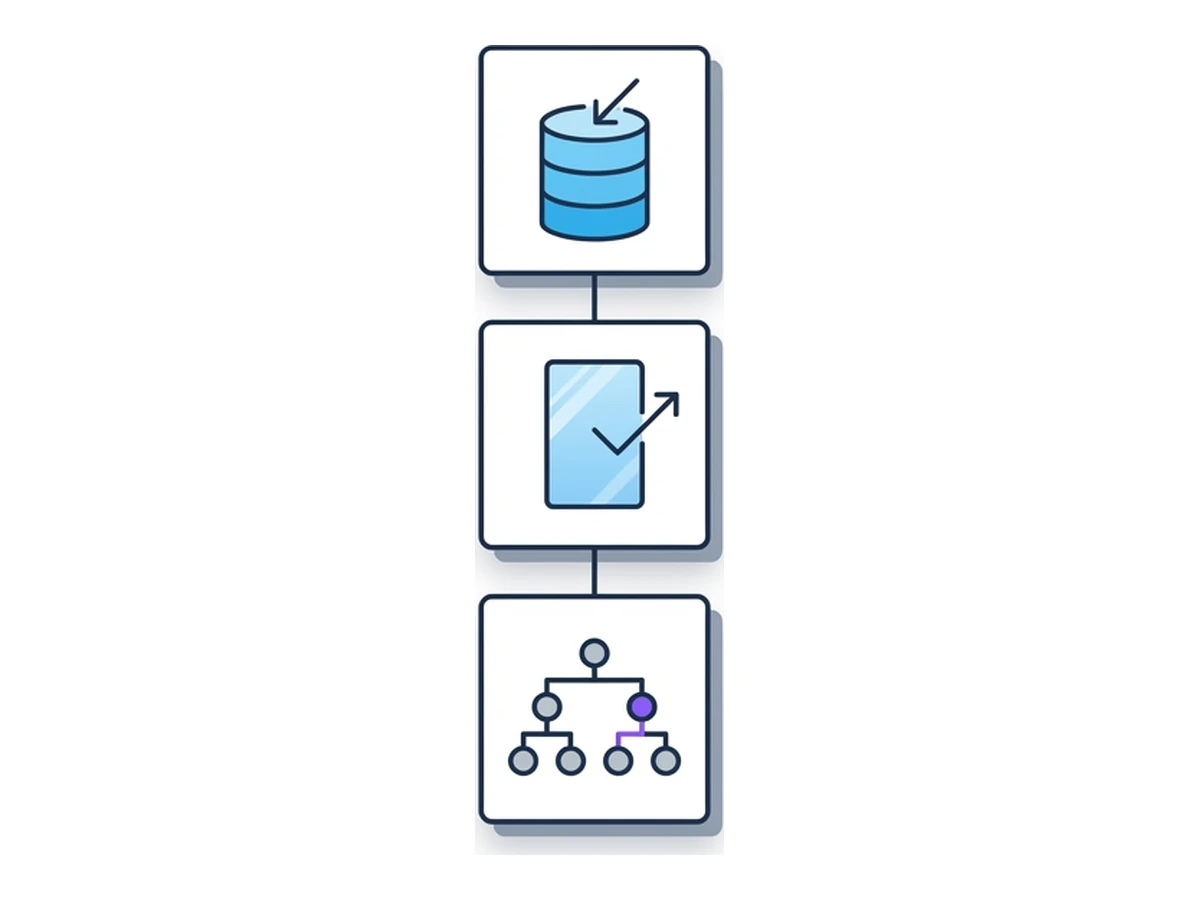
次の3分類は、信頼できないデータがどこから入り、どこで実行可能になるかを表します。分類が重なることもあります。例えば、サーバーが返した値を、クライアント側のコードが危険なDOM操作に渡す場合です。
保存型XSS。アプリケーションがコメント、プロフィール、問い合わせなどに攻撃者が用意した内容を保存し、後からほかの利用者に表示します。影響を受ける範囲は、その内容を誰が見られるか、サイトがどう表示するかによって決まります。
反射型XSS。サーバーが、URLのパラメータなどリクエストに含まれる値を、表示先に合った処理をせずに応答へ入れます。細工されたリンクから、その応答を開かせる手口があります。
DOMベースのXSS。クライアント側のコードが信頼できないデータを読み、innerHTMLのような危険なDOM操作に渡します。データの出所はURL、サーバーの応答などさまざまで、問題の核心はブラウザ内での危険な処理にあります。詳しくはOWASPのDOMベースXSS対策を参照してください。
Self-XSSは別の手口です。攻撃者が利用者自身に、開発者ツールへコードを貼るよう誘導します。XS-Leaksは、オリジンをまたぐ観測可能な反応から情報を推測する別の問題です。XSSの核心は、信頼できないデータが信頼されるページ内で動くことにあります。
ステップで追うXSS攻撃の流れ
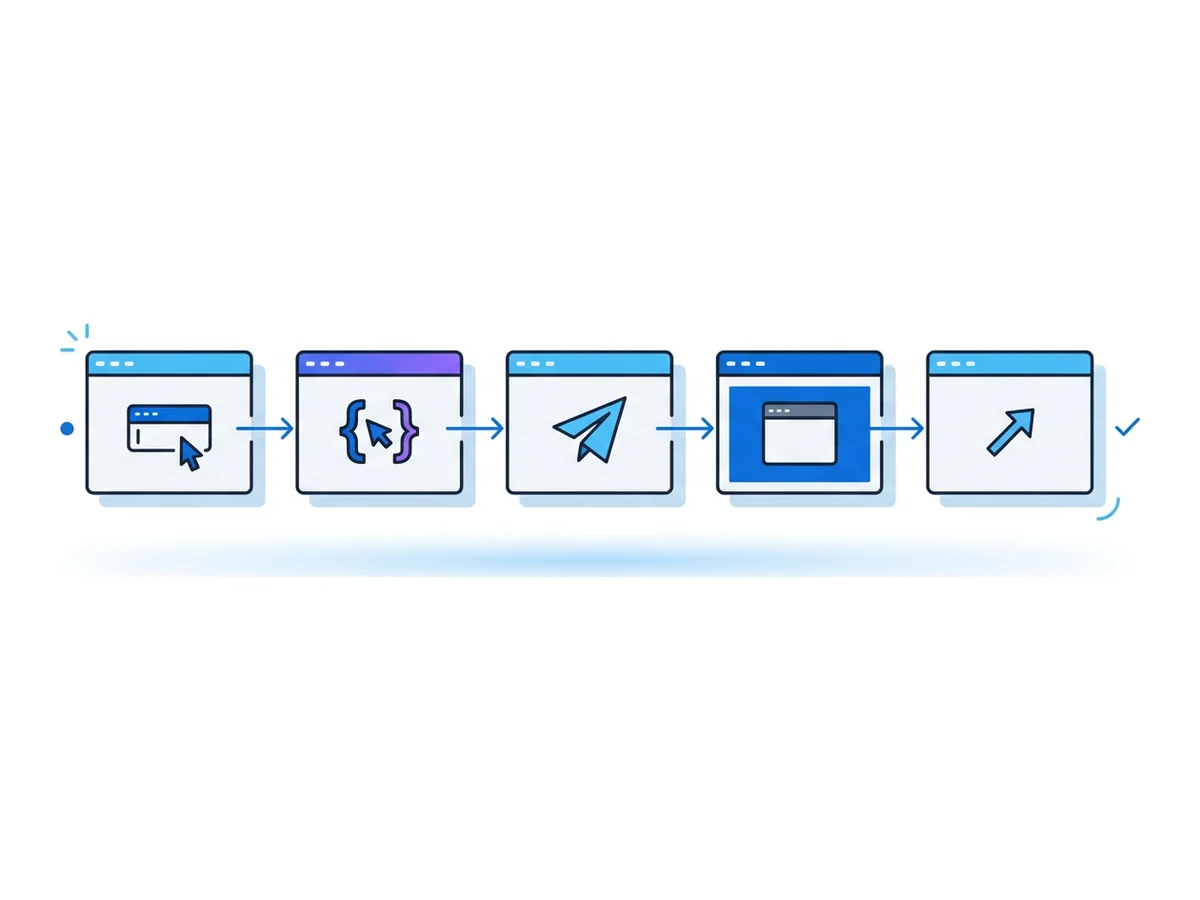
典型的な流れを追うと、アプリケーション側の対策で攻撃を止められる箇所が見えます。
- 1
入力の受け口を見つける
攻撃者は、コメント、URLのパラメータ、メッセージなど、最終的にページへ表示される値を探します。 - 2
危険な出力先に届く
アプリケーションがその値を、単なる文字ではなくHTMLやスクリプトとして解釈され得る場所へ入れてしまいます。 - 3
対象のページを開かせる
細工したリンクや共有された内容などを通じて、利用者を問題のページへ誘導します。 - 4
ページ内でコードが動く
実行されたコードはページと同じオリジンで動きます。ただし、利用できる内容やAPIはサイトとブラウザの制限を受けます。 - 5
可能な操作を悪用する
アプリケーション次第で、表示の変更、露出しているデータの読み取り、現在のセッションでのリクエスト送信などが起こり得ます。成否はサイト側の対策によって変わります。
注入されたコードにできること
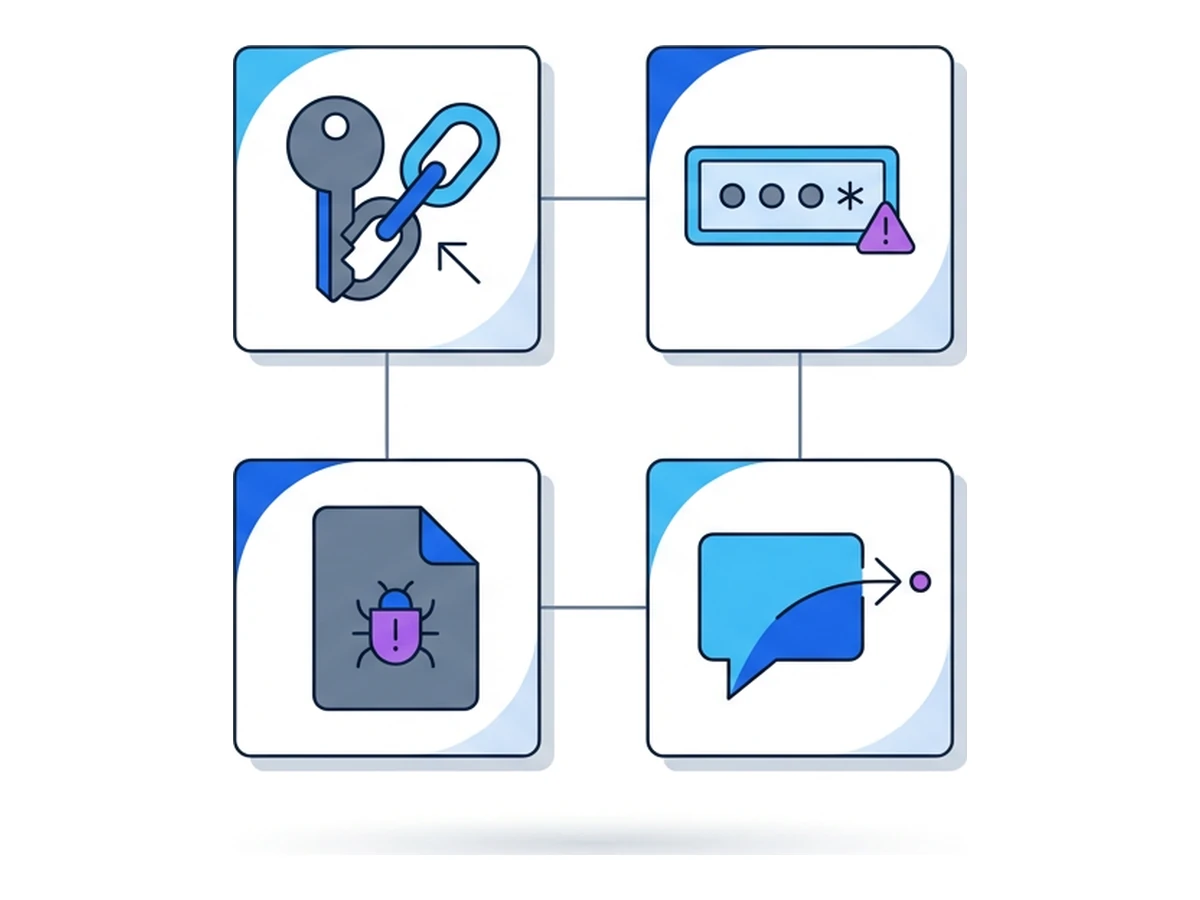
XSSの影響は見た目の改ざんだけではありません。ただし、何ができるかはそのページで扱うデータや操作によって変わります。次の4例は可能性を示すもので、発生頻度の順位ではありません。
アカウント上の操作。注入されたコードは、ログイン中のページからリクエストを送り、JavaScriptに公開されたトークンを読める場合があります。HttpOnlyはCookieの直接読み取りを防ぎますが、同一オリジンでの操作まで止めません。詳しくはMDNのCookie解説を参照してください。
認証情報の取得。書き換えた入力欄で、利用者が入力するパスワードなどを集める可能性があります。利用者がそのページに入力する必要があり、別の場所に保存されたパスワードがXSSだけで自動的に見えるわけではありません。
ページ表示の改ざん。リンク、案内文、取引内容の表示を変えたり、サイトの制限内で別のウェブリソースを読み込ませたりできます。端末上でマルウェアを動かすには、ブラウザの脆弱性を突くか、利用者がファイルを実行するなど、別の段階が必要です。
データの流出。ページにすでに表示されている情報を読み、通信制限が許す範囲で外へ送れる場合があります。同一オリジンポリシーは無関係なサイトの読み取りを制限します。主な問題は、脆弱なサイト自身のデータと権限です。
5つの想定例
以下は実際の事件ではなく、想定例です。それぞれ、データがコードになる境界をどこで確認すべきか示します。
コミュニティサイト。コメントのプレビューが投稿されたHTMLを実行可能な形で表示します。ログイン中の管理者が開くと、注入されたコードが管理画面で操作できるかもしれません。安全な表示方法と、管理者向け機能の確認が必要です。
オンラインショップ。検索語が、表示場所に合った処理を経ずにHTMLの応答へ入ります。細工されたURLを開いた買い物客には、書き換えられた決済先リンクが見えるかもしれません。正規のドメインが表示されていても、そのリンクまで安全とは限りません。
患者向けポータル。保存されたメッセージが医師のブラウザに表示されます。CookieがHttpOnlyでも、注入されたコードはページ内の情報を読んだり、医師に許されたリクエストを送ったりできる可能性があります。アクセス制御と安全な表示の両方が重要です。
金融サービスの顧客向け画面。クライアント側のコードがURLのフラグメント(#以降)をinnerHTMLに書き込みます。悪意あるリンクで表示が変わるかもしれません。サーバー側の確認や承認が不正な送金を防ぐ場合もありますが、DOMの欠陥は別に修正する必要があります。
公共情報サイト。古いCMSのテンプレートが、見出し欄のHTMLを信頼して表示します。悪意ある編集者や乗っ取られたアカウントが案内を書き換えるかもしれません。新しい部品と同じように、古いテンプレートと、そこに内容を入れる編集権限も見直す必要があります。
XSSがなくならない理由
新しいフレームワークは多くの値を自動的に安全な形で表示します。それでも、生のHTML、危険なDOM操作、テンプレートでエスケープを省く書き方、外部コードによって防御を迂回することがあります。OWASPはXSSを含むインジェクションをウェブアプリのリスクとして扱っています。OWASPのXSS対策ガイドは、一つの対策ですべての場面を守れない理由を説明しています。
大規模なアプリケーションでは、古いテンプレート、新しい部品、利用者が入力した装飾付きの文章、外部スクリプトが混在します。適切な処理は、データの入り口と出力先によって異なります。HTML本文、属性、URL、スクリプト、DOM操作にはそれぞれ違う規則が必要です。自動検査は役立ちますが、サーバー応答だけの検査ではクライアント側の変換を見落とす場合があります。ブラウザでのテストとコードレビューも組み合わせてください。
利用者ができる対策
利用者が脆弱なサイトそのものを修正することはできません。それでも、そのサイトに見せる情報を減らすことはできます。次の対策はリスクを下げますが、XSSからの完全な保護を約束するものではありません。
認証情報の入力や重要な操作の承認前に、サイトのアドレスを確認してください。ブラウザを更新し、不要な拡張機能を削除しましょう。信頼度の違う作業ではアカウントやブラウザのプロファイルを分ける方法もあります。サイトの侵害が疑われるときは、信頼できる端末からログアウトし、アカウントの利用履歴を確認してください。ログアウトでほかのログインセッションも無効になるかは、サービスによって異なります。Browser.lolはウェブサイトのコードを遠隔のブラウザで動かしますが、XSSはその中でログイン中のアカウントや入力・承認内容に影響し得ます。ビューア、クリップボード、ダウンロードもセッションと端末をつなぐ接点です。
開発者とセキュリティチーム向けチェックリスト
XSSを防ぐ責任はアプリケーション側にあります。次の5項目から始め、実際に使っている表示箇所で検証してください。
出力先に合わせて処理する。HTML本文、属性、URL、JavaScript、CSSでは必要な処理が異なります。普通の文章には文字列だけを挿入するAPIを使い、装飾付きHTMLが必要な場合は保守されている適切な無害化ライブラリを使ってください。
フレームワークの保護を理解して使う。React、Vue、Angularは表示する値の安全な処理を助けますが、生のHTMLを扱う機能やDOMの直接操作は、その保護の一部を迂回します。例外的な処理を重点的に見直しましょう。
制限の厳しいCSPを設定する。nonceやハッシュを使う適切なコンテンツセキュリティポリシーは、注入後のスクリプト実行を制限できます。ただし、CSPは多層防御の一つであり、エンコードや無害化に代わるものではありません。OWASPのCSPガイドも参考にしてください。
データの流れと危険な操作を調べる。静的解析は、確認を経ないinnerHTMLへの代入などを見つける助けになります。描画後のページや、クライアント側でデータが流れる経路を試す検査も加えましょう。
権限の高い操作を点検する。担当者が利用者の投稿を見る画面、装飾付き文章を許す画面、重要な操作を行える画面を重点的に試してください。遠隔ブラウザでのテストは端末がウェブコードに触れる機会を減らせますが、実証用コードを無害にはしません。テスト用アカウントを使い、本物の秘密情報は持ち込まないでください。
データを実行可能な場所に入れない
XSSは、アプリケーションがデータとコードの境界を越えてしまう問題です。出力先に合った処理、安全なDOM操作、装飾付きHTMLの慎重な扱い、制限の厳しいCSPは、信頼できないデータがコードになる可能性を下げます。Cookieの属性やサーバー側の確認は影響の一部を抑えられますが、一つですべてを解決する対策はありません。
遠隔ブラウザはウェブサイトのコードが動く場所を変えますが、脆弱なサイトを修正したり、遠隔セッション内のアカウント操作を無害にしたりはしません。重要なアカウントを分け、影響の大きい操作を確認し、データがコードになる原因をサイト側で直してください。それぞれ違う部分のリスクに対処するため、組み合わせることが大切です。