
Un resultado patrocinado puede parecer la página oficial desde la que descargar un programa que necesitas. También puedes encontrarte un anuncio malicioso en una web corriente. Ambos casos son malvertising, pero el daño llega por vías distintas: uno requiere un clic y una descarga engañosa; el otro, menos frecuente, depende de una vulnerabilidad en el navegador o en el sistema. Ver un anuncio no significa que te hayas infectado.
La publicidad maliciosa puede introducir un destino o un contenido dañino en un sistema publicitario por lo demás legítimo. La CISA describe tanto anuncios que redirigen o incitan a actuar como otros que pueden exponer un navegador vulnerable sin necesidad de hacer clic. Es posible que el sitio que los muestra no sepa qué anuncio ha recibido cada visitante. Lo útil es identificar la vía de ataque y qué medidas podrían cortarla.
Qué es realmente el malvertising
Una página web puede cargar anuncios de un servicio externo, y los resultados de búsqueda pueden incluir enlaces patrocinados. Esos espacios pueden usarse para llevarte a una web que suplanta a otra, a una descarga engañosa o a una redirección dañina. Las plataformas revisan las campañas y retiran los abusos, pero que un anuncio aparezca en una web o un buscador conocidos no garantiza que su destino sea seguro.
Algunas campañas se hacen pasar por proveedores de software u organismos públicos. Esperan a que alguien haga clic y entonces intentan que instale un archivo o facilite datos. Otras aprovechan la distribución de anuncios para redirigir a visitantes seleccionados hacia un servidor de exploits. Los atacantes pueden cambiar el destino o mostrar a los revisores un contenido distinto del que ven las víctimas. La secuencia exacta depende de cada campaña.
Por eso, la reputación de la web que aloja un anuncio no basta para juzgar ese anuncio. También importa lo que hagas después: instalar un programa falso exige más acciones por tu parte que un exploit dirigido a un navegador concreto sin actualizar. Ambos riesgos merecen atención, pero requieren defensas distintas.
Dos vías de ataque desde un anuncio
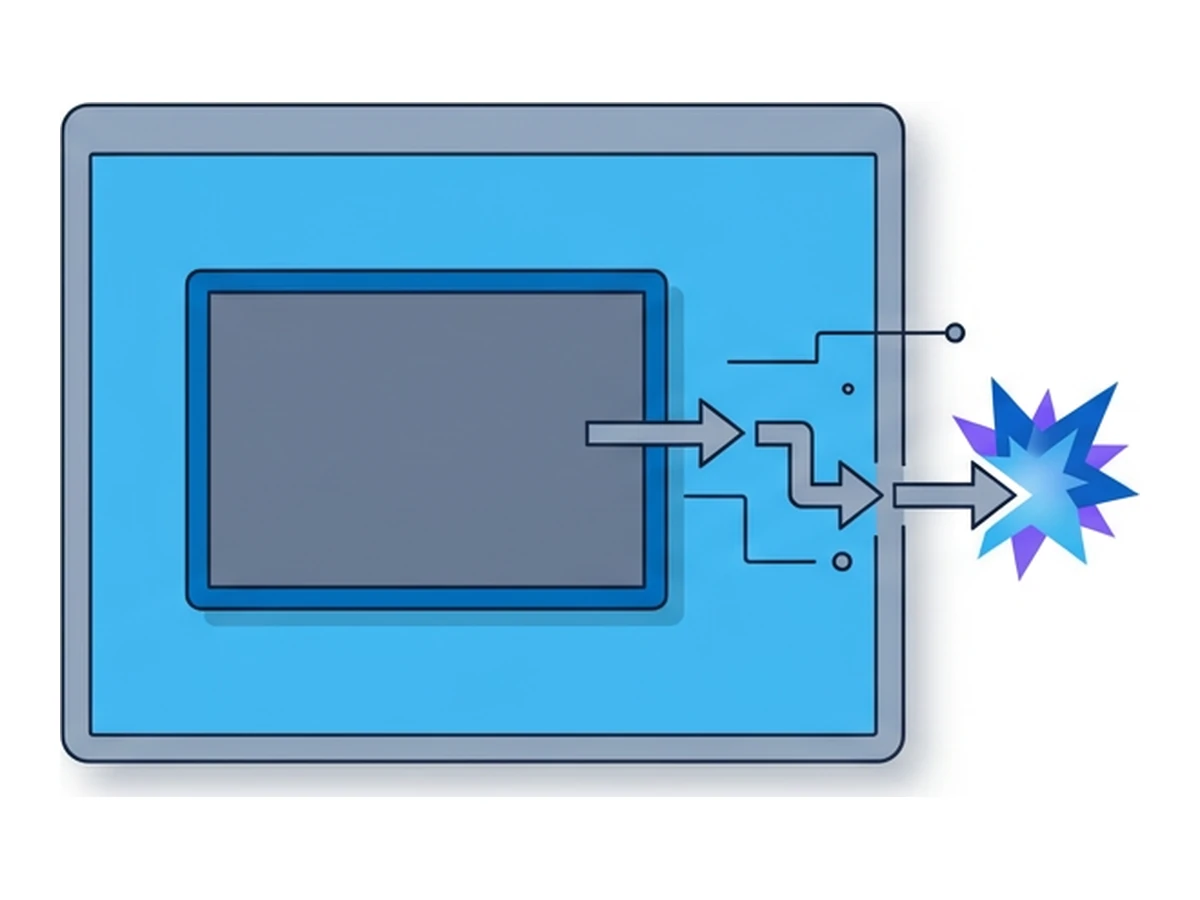
Estos cuatro pasos son posibles etapas, no una secuencia fija que siga todo anuncio. En la mayoría de los ejemplos, la persona debe interactuar con una página o un archivo engañosos.
Colocar y dirigir. El atacante muestra el anuncio al público al que quiere llegar. Un clic puede llevar a una página falsa de descarga; un anuncio integrado en otra página o una redirección puede enviar a determinados visitantes a otro destino. La apariencia y el destino del anuncio pueden cambiar durante la campaña.
Elegir a quién atacar. Una página maliciosa puede pedir datos de acceso u ofrecer un archivo. Los atacantes más selectivos pueden usar señales del navegador y del dispositivo para elegir a quién dirigir un exploit. Eso no significa que todos los anuncios identifiquen a quienes los ven ni que incluyan un kit de exploits.
Entregar el ataque. En la vía que exige un clic, alguien descarga y ejecuta un instalador disfrazado o sigue las instrucciones de una página de phishing. En la vía del exploit, el código debe llegar a un navegador o sistema con la vulnerabilidad adecuada. No hay una carga maliciosa universal, y las defensas actuales del navegador pueden interrumpir la cadena.
Obtener acceso, si el ataque tiene éxito. Las consecuencias pueden ser el robo de datos de acceso, la instalación de software malicioso o la ejecución de código en un proceso del navegador. Un fallo en el proceso de renderizado no da necesariamente acceso a todo el dispositivo: Chromium explica cómo su sandbox y el aislamiento entre sitios limitan ese paso. Para superar esos límites podrían hacer falta más pasos de explotación.
Campañas documentadas
En una investigación de 2023, Mandiant documentó anuncios patrocinados en buscadores y redes sociales que atraían a usuarios a webs falsas sobre supuestos fondos sin reclamar. Desde allí se distribuían programas de descarga que conducían a las puertas traseras DANABOT y DARKGATE. Era una vía basada en el clic y la descarga, no una prueba de que todo el que vio el anuncio se infectara.
Otra vía, más selectiva, aparece en el informe de Google Threat Intelligence sobre Intellexa de diciembre de 2025. Los investigadores observaron que algunos clientes usaban anuncios maliciosos en plataformas de terceros para identificar y redirigir a personas concretas a servidores que distribuían exploits. Según Google, los enlaces directos de un solo uso seguían siendo el principal método de distribución de ese proveedor. El hallazgo demuestra que esta vía existe, pero no que sea el resultado habitual de mostrar un anuncio.
Un anuncio engañoso puede llevar a una descarga o una página de acceso falsas
Algunos atacantes usan anuncios para seleccionar visitantes y dirigirles exploits
Los estudios citados no establecen una tasa general de infección o detección
Dónde ayudan las defensas y dónde se quedan cortas
El software de seguridad puede detectar archivos dañinos conocidos, conductas sospechosas y algunos destinos maliciosos. No puede garantizar que detecte cada nuevo engaño o exploit. La vía del clic y la descarga puede dejar un archivo que la protección del equipo examine; la vía del exploit pone a prueba las defensas del navegador. Tienes más detalles en Por qué fallan los antivirus ante el malware moderno.
Los bloqueadores de anuncios y contenido pueden quitar muchos espacios publicitarios y reducir la exposición. Su efecto depende de las reglas, la configuración y cómo carga los anuncios la página. También importa la revisión de las plataformas: Google explica que bloquea anuncios de software malicioso y advierte de que los estafadores pueden pedirte que ignores avisos de seguridad o desactives el antivirus. Ningún bloqueador ni sistema de revisión ofrece una garantía completa.
Mantén al día el navegador y el sistema operativo, comprueba quién publica un programa antes de descargarlo y desconfía si una web te pide que desactives las protecciones. Las actualizaciones reducen la exposición a vulnerabilidades conocidas; el momento en que llegan depende del producto y del dispositivo. Si trabajas en una organización, avisar de un anuncio o destino sospechoso puede ayudar al equipo de seguridad a investigar la campaña y bloquearla.
La navegación remota como protección adicional
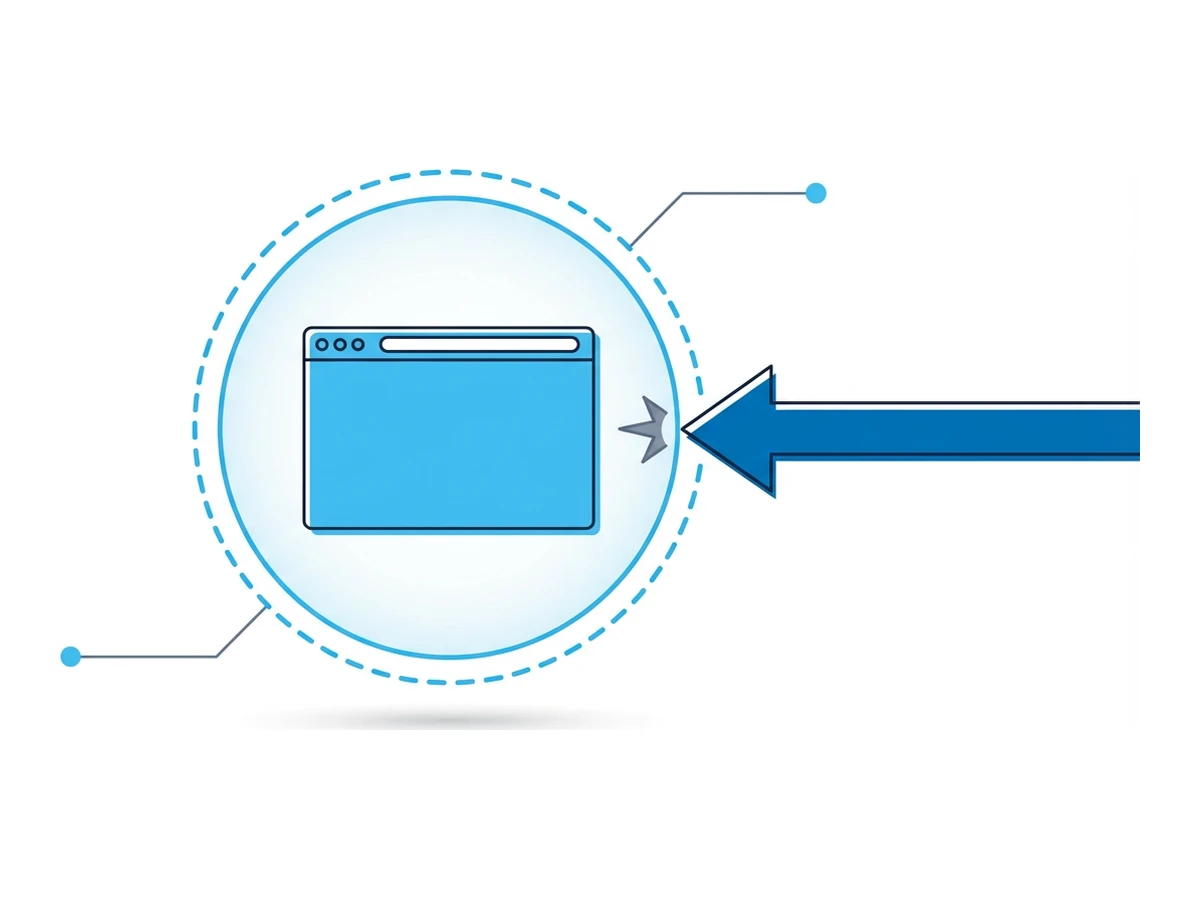
Un navegador remoto carga las páginas lejos del equipo local de trabajo. Si una página maliciosa intenta aprovechar una vulnerabilidad del navegador, esa separación puede reducir la exposición directa del equipo local. No vuelve invulnerable el entorno remoto ni demuestra que el anuncio sea seguro. Una descarga falsa sigue siendo peligrosa si llevas el archivo a tu equipo; una página de phishing puede captar los datos que introduzcas en ella.
Usa Browser.lol si necesitas examinar la página de destino de un anuncio o una web desconocida sin abrirla directamente en tu navegador local. Mantén actualizado el navegador y el sistema, usa bloqueadores de contenido cuando convenga, verifica el origen de las descargas y comunica los anuncios sospechosos. No inicies sesión ni transfieras archivos desde un sitio dudoso hasta haberlo evaluado. Estas medidas cubren distintas vías de ataque; ninguna elimina todos los riesgos.
¿Necesitas una sesión aislada para tu próxima tarea?
Abre un navegador aislado desde el que ya usas y ponte manos a la obra.
Iniciar una sesiónSin instalar otro navegador • Las funciones dependen del plan


