
Ein Browserverlauf hilft dir, besuchte Seiten wiederzufinden. Er kann aber auch jemandem nützen, der Zugriff auf dein Gerät oder Konto erlangt. Besuchte Seiten und Zeitpunkte können verraten, welche Dienste du nutzt oder welche internen Seiten du im Beruf erreichst. Eine beliebige Website kann deswegen nicht deinen gesamten Verlauf auslesen. Entscheidend ist, wie jemand an die Daten gelangt.
Solche Einträge können Hinweise für die Vorbereitung eines Angriffs oder eine glaubwürdige Phishing-Nachricht liefern. Eine URL allein beweist allerdings selten, was jemand vorhatte. Dieser Beitrag erklärt, wo Browser Verlaufseinträge speichern, wie berechtigte und unberechtigte Personen darauf zugreifen können und wie du die Offenlegung begrenzt. Dabei unterscheiden wir den lokalen Verlauf von Aufzeichnungen bei Websites, Netzwerken und Anbietern entfernter Browser.
Was dein Browserverlauf verrät
Ein Browserverlauf enthält mehr als eine Liste von Links. Je nach Browser speichert er Adressen, Seitentitel, Besuchszeitpunkte, Aufrufzahlen und einige Angaben zur Navigation. Eine URL kann auf ein internes Dashboard, ein geteiltes Dokument oder ein recherchiertes Thema hinweisen. Sie zeigt für sich allein weder, wie lange jemand die Seite gelesen hat, noch wer das Gerät benutzt oder warum die Seite geöffnet wurde.
Im Beruf können besuchte Adressen auf Lieferantenportale, Verwaltungswerkzeuge oder private Testumgebungen hinweisen. Auf einem privaten Gerät lassen sie vielleicht Rückschlüsse auf Finanzdienste, Reisepläne oder Gesundheitsfragen zu. Das sind Vermutungen, keine Gewissheiten: Ein gemeinsam genutzter Computer, ein versehentlicher Klick oder eine für jemand anderen geöffnete Seite erzählen eine andere Geschichte.
Wer diese Einträge erlangt, könnte daraus einen glaubwürdigeren Vorwand für Phishing ableiten. MITRE ATT&CK beschreibt die Suche nach Browserinformationen nach einer Systemkompromittierung, darunter einen Fall, in dem Schadsoftware den Verlauf sammelte. Das belegt einen möglichen Angriffsweg. Es belegt nicht, dass Verlaufsdaten die meisten Phishing-Angriffe oder Fälle von E-Mail-Betrug in Unternehmen antreiben.
Wie andere an deinen Verlauf kommen
Eine gewöhnliche Website kann nicht einfach den gesamten Verlauf deines Browsers abfragen. Zugriff entsteht meist über das Gerät oder Browserprofil, ein synchronisiertes Konto, eine Erweiterung mit passenden Rechten oder separate Aufzeichnungen eines Dienstes oder Netzwerks. Diese Daten unterscheiden sich in Umfang und Detail. Wenn du eine Kopie löschst, verschwinden die anderen nicht unbedingt.
Berechtigter Zugriff kann bedeuten, dass du dein eigenes Profil prüfst, eine Organisation ein verwaltetes Gerät nach ihren Regeln untersucht oder Behörden rechtmässig Daten bei einem Anbieter anfordern. Welche Daten ein Anbieter speichert und was Behörden erhalten können, hängt vom Dienst und vom geltenden Recht ab. Verbindungsprotokolle eines Internetanbieters sind beispielsweise nicht dasselbe wie eine vollständige Browserverlaufsdatei.
Unberechtigter Zugriff kann durch ein kompromittiertes Gerät, ein übernommenes Konto oder eine bösartige Erweiterung entstehen. Chrome und Firefox verlangen für ihre Verlaufs-APIs eine eigene Berechtigung für den Verlauf. Andere Erweiterungsrechte können Aktivitäten auf den betroffenen Websites sichtbar machen, ohne Zugriff auf den gesamten gespeicherten Verlauf zu gewähren. Prüfe deshalb die Rechte jeder Erweiterung einzeln.
Ist die Synchronisierung aktiv, kann der Verlauf auch über das angemeldete Konto und andere Geräte zugänglich sein. Google erklärt für Chrome, wie synchronisierte Einträge angezeigt und gelöscht werden. Suchaktivitäten können getrennt im Konto gespeichert sein und müssen dann separat verwaltet werden. Diese Einstellungen zu prüfen ist sinnvoller, als anzunehmen, dass lokales Löschen jeden Eintrag überall entfernt.
Drei mögliche Szenarien
Diese Beispiele zeigen, wie ein offengelegter Verlauf missbraucht werden könnte. Sie beschreiben keine konkreten Kunden, Vorfälle oder gemessenen Ergebnisse.
Wirtschaftsspionage über den Browserverlauf
Stell dir vor, jemand mit Zugriff auf das entsperrte Arbeitsgerät einer Produktmanagerin kopiert die Verlaufsdatenbank. Besuchte Adressen könnten auf Testumgebungen, Lieferantenportale oder Projektwerkzeuge hinweisen. Diese Anhaltspunkte könnten weitere Nachforschungen lenken. Sie verraten aber weder die Inhalte hinter einer Anmeldung noch den Ausgang vertraulicher Verhandlungen.
Schütze den Zugriff auf Geräte und nutze für sensible Arbeit ein geeignetes Profil. Ein entfernter Browser kann verhindern, dass die darin besuchten Seiten im gewöhnlichen lokalen Browserverlauf erscheinen. Der Anbieter und die besuchten Websites können jedoch eigene Aufzeichnungen behalten.
Betrugsnachricht nach einem Klinikbesuch
Angenommen, Schadsoftware auf einem gemeinsam genutzten Heimcomputer legt Besuche auf der Website einer Klinik offen. Ein Angreifer könnte eine Nachricht im Namen der Klinikabrechnung verschicken. Der Besuch macht den Vorwand glaubwürdiger. Er beweist aber nicht, wer die Seite aufgerufen hat oder ob die angeschriebene Person auf die Nachricht reagiert.
Trenne private und berufliche Konten, wo es sinnvoll ist, sichere das Gerät und prüfe solche Anfragen über einen bekannten Kontaktweg. Eine getrennte Browser-Session verringert manche lokalen Verbindungen zwischen diesen Bereichen. Sie macht eine überzeugend gefälschte Anfrage nicht harmlos.
Vertrauensverlust durch offengelegte Nutzungsdaten
Ein Dienst, der Klickdaten für Analysen sammelt, legt eine weitere Kopie der Aktivitäten seiner Nutzer an. Versagen die Zugriffskontrollen, kann ein offengelegter Datensatz sensible Interessen zeigen, auch wenn Namen entfernt wurden. Ob einzelne Personen identifiziert werden können, hängt von der Detailtiefe und weiteren verknüpfbaren Informationen ab.
Sammle nur benötigte Daten, beschränke den Zugriff, lege Aufbewahrungsfristen fest und prüfe die geltenden Datenschutzpflichten. Browser-Isolation ersetzt diese Pflichten nicht, wenn ein Anbieter selbst Aktivitätsdaten speichert.
Ein Blick in die Verlaufsdatei
Chromium und Firefox speichern lokale Verlaufseinträge in Profildatenbanken. Ihre Datenmodelle unterscheiden sich. Ob gelöschte Einträge wiederhergestellt werden können, hängt vom Browser, Datenträger, den Einstellungen und der Zeit seit dem Löschen ab.
| Tabelle | Wichtige Spalten | Sicherheitsrelevanz |
|---|---|---|
| urls | url, title, visit_count, typed_count | Zeigt gespeicherte Adressen und Aufrufzahlen. typed_count beweist nicht, wer eine Adresse eingegeben hat. |
| visits | visit_time, from_visit, transition | Enthält Besuchszeiten und einige Navigationsbezüge, aber nicht zwingend einen lückenlosen Klickpfad. |
| downloads | target_path, tab_url | Kann Speicherort und zugehörigen Tab eines Downloads zeigen. Das sind Metadaten, nicht die heruntergeladene Datei. |
| keyword_search_terms | keyword_id, lower_term | Kann Suchbegriffe unterstützter Suchanbieter enthalten, aber nicht jede Suche im Web. |
Der Chromium-Quellcode zeigt die Felder für Besuche. Mozilla dokumentiert für Firefox die separate Datei places.sqlite. Gelöschte Einträge sind nicht immer wiederherstellbar. Eine Wiederherstellung nach dem Löschen ist nicht garantiert. Geräteverschlüsselung schützt ein Gerät, auf das niemand zugreifen kann. Sie hindert Software, die bereits unter deinem Konto läuft, nicht am Lesen zugänglicher Einträge.
Wer deinen Verlauf haben will
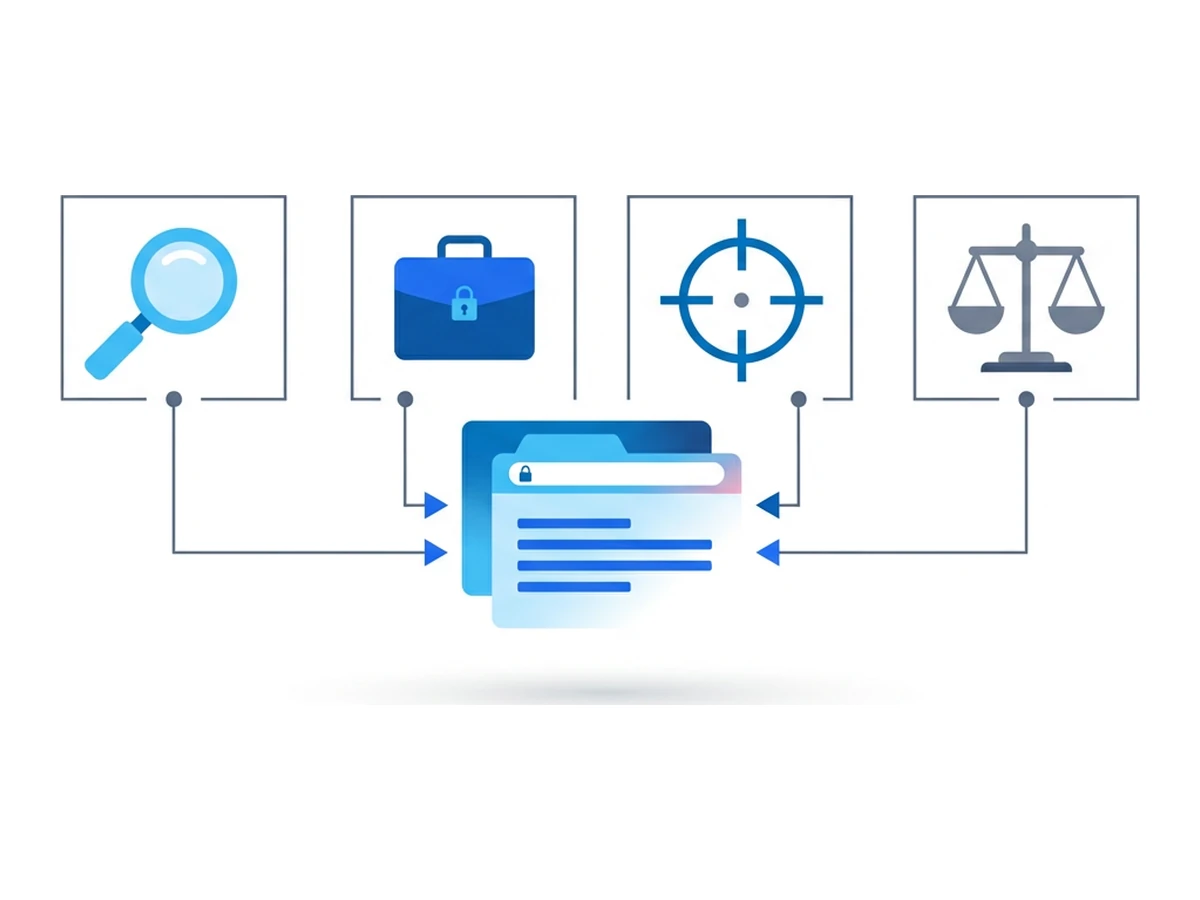
Verschiedene Stellen können Aktivitätsdaten sammeln oder anfordern. Sie haben unterschiedliche Zugriffswege und besitzen nicht dieselben Daten. Prüfe zuerst, wer den lokalen Verlauf, eine synchronisierte Kopie oder separate Website- und Netzwerkprotokolle sehen kann.
Werbetreibende und Datenvermittler können Aktivitäten über eigene Websites, eingebundene Elemente, Apps oder Erweiterungen erfassen. Solche Klickdaten können für Zielgruppenanalysen genutzt werden. Sie sind aber nicht automatisch eine Kopie des vollständigen lokalen Browserverlaufs.
Eindringlinge können nach Zugriff auf ein Gerät oder Profil nach internen Werkzeugen, Kontoseiten und anderen Hinweisen suchen. MITRE beschreibt diese Suche nach Browserinformationen als Technik nach einer Kompromittierung. Die Hinweise können eine Phishing-Nachricht glaubwürdiger machen. Der Verlauf verschafft aber keinen automatischen Zugang zu den aufgeführten Websites.
Personen mit Zugriff am Arbeitsplatz können auf verwalteten oder gemeinsam genutzten Geräten Verlaufseinträge sehen, soweit die Regeln der Organisation das erlauben. Besuche können Projektwerkzeuge oder Lieferanten erkennen lassen. Einen Produkteinführungstermin oder den Inhalt einer Verhandlung beweisen sie allein nicht.
Ermittlungsbehörden können je nach geltendem Recht Daten von einem sichergestellten Gerät oder von einem Anbieter erhalten. Umfang und Aussagekraft der Einträge müssen im Einzelfall rechtlich und technisch bewertet werden.
So schützt du deinen Verlauf
Nicht jede Aufzeichnung eines Webseitenbesuchs lässt sich entfernen. Du kannst aber unnötige Kopien reduzieren und den Zugriff auf die übrigen schützen. Drei Bereiche sind dabei besonders wichtig.
Bewusst speichern. Prüfe die Verlaufssynchronisierung, nutze getrennte Profile für unterschiedliche Zwecke und lösche lokale Einträge, wenn du sie nicht mehr brauchst. Wenn du den Chrome-Verlauf in einem synchronisierten Konto löschst, betrifft das auch andere synchronisierte Geräte. Separat gespeicherte Suchaktivitäten können einen weiteren Schritt erfordern.
Ausgewählte Sessions trennen. Seiten, die du in einem entfernten Browser besuchst, erscheinen gewöhnlich nicht im lokalen Browserverlauf. Die Browser.lol-Seiten, über die du den Dienst nutzt, können dort jedoch erscheinen. Browser.lol kann Metadaten zur Session speichern, und ein gespeichertes Profil kann Browserzustand behalten. Besuchte Websites, Downloads und Anmeldungen können anderswo weitere Spuren hinterlassen.
Zugriff schützen. Nutze Geräteverschlüsselung und Bildschirmsperren, prüfe die Rechte deiner Erweiterungen und sichere Konten, die Browserdaten synchronisieren. Organisationen sollten prüfen, welche verwalteten Geräte und Backups Verlaufseinträge enthalten. Verschlüsselung schützt ein verlorenes Gerät; sie ersetzt keine Kontrolle über Software und Konten, die bereits Zugriff haben.
Prüfe deinen eigenen Verlauf
Eine kurze Prüfung zeigt, was Browser und Konten tatsächlich speichern. Wie lange sie dauert, hängt von der Zahl deiner Profile und Geräte ab.
- 1
Sieh dir die Verlaufsseite an
Öffne in Chrome chrome://history und in Firefox das Menü «Chronik». Suche nach Seiten, die jemand mit Zugriff auf dieses Profil nicht sehen sollte. Keine der beiden Ansichten ist ein Export auf einen Klick. - 2
Prüfe Synchronisierung und Kontoaktivitäten
Sieh nach, ob der Verlauf synchronisiert wird und welche Geräte das Konto nutzen. Falls du eine beim Anbieter gespeicherte Kopie brauchst, verwende dessen Datenexport, etwa die Anleitung von Google. - 3
Prüfe vertrauliche Adressen und Links
Achte auf interne Domains, geteilte Links oder URL-Parameter, die nicht in einem breit zugänglichen Profil bleiben sollten. Eine besuchte Adresse ist ein Hinweis, kein Beweis dafür, was gelesen wurde. - 4
Prüfe Erweiterungen und Profilzugriff
Entferne Erweiterungen, die du nicht mehr brauchst. Prüfe besonders solche mit Zugriff auf den Verlauf oder viele Websites. Wer kann das Gerät entsperren oder dasselbe Browserprofil nutzen? - 5
Lösche nicht mehr benötigte Kopien
Entferne ausgewählte Einträge mit den Funktionen des Browsers und lösche selbst erstellte Exporte. Ein Befehl zum Löschen einer Datei garantiert keine endgültige Entfernung, besonders nicht auf SSDs oder in synchronisierten Backups. - 6
Wähle künftig einen getrennten Kontext
Nutze ein passendes lokales Profil oder eine entfernte Browser-Session, wenn du Aktivitäten trennen möchtest. Prüfe Aufbewahrung und Profileinstellungen des Dienstes, bevor du dort vertrauliche Daten eingibst.
Für eine technische Prüfung kannst du die Chromium-Datei History und Firefox-Datei places.sqlite mit passenden Werkzeugen untersuchen, vorzugsweise anhand einer Kopie, die du bei geschlossenem Browser erstellt hast. Aufbau und Vollständigkeit hängen von der Browserversion ab. Browser.lol bietet keinen herunterladbaren Verlaufsexport seiner entfernten Sessions. Prüfe gespeicherte Profile und Kontodaten anhand der tatsächlich verfügbaren Funktionen.
Behandle deinen Verlauf als sensible Daten
Der Browserverlauf hilft dir, nützliche Seiten wiederzufinden. Dieselben Einträge können aber Hinweise offenlegen, wenn jemand dein Gerät oder Konto kompromittiert. Unnötige Kopien zu vermeiden, Bereiche zu trennen und Zugriffe zu schützen, verringert dieses Risiko. Eine entfernte Session verändert, wo besuchte Seiten gespeichert werden. Sie beseitigt nicht jede Spur des Besuchs.
Prüfe, was Browser, synchronisierte Konten und Erweiterungen behalten. Entscheide dann, welche Besuche in ein getrenntes Profil oder eine entfernte Session gehören, und informiere dich darüber, wie die jeweiligen Dienste eigene Daten behandeln. Diese Schritte sind verlässlicher als die Erwartung, gar keine Spur zu hinterlassen.
Brauchst du für deine nächste Aufgabe eine isolierte Session?
Starte eine isolierte Session direkt im Web.
Session startenKeine Browserinstallation nötig • Funktionen je nach Plan


